什么是中间人攻击?HTTPS是怎么防住它的?
当你在咖啡馆连接免费 WiFi,输入密码或进行转账时,你的数据可能正面临被截获或篡改的风险。这就是中间人攻击(Man-in-the-Middle Attack, MITM)。
它并非直接黑进你的手机,而是潜伏在你与网站之间的通信线路上。本文将深入剖析中间人攻击的核心原理,解释为何仅有加密无法完全防御,并揭示 HTTPS 如何通过非对称加密和数字证书机制,将攻击者挡在门外。
``中间人攻击的核心:拦截与双向欺骗
中间人攻击的本质可以概括为两个动作:拦截与双向欺骗。
我们可以用一个生活中的比喻来理解:假设你和朋友通过邮递员传递纸条。如果邮递员被收买,他不仅会偷看纸条内容,还可以篡改内容——例如将“借我 100 块”改为“借我 1 万块”,然后再递给你的朋友。
在这个过程中,你和朋友都以为自己在直接交流,完全不知道中间多了一个人。
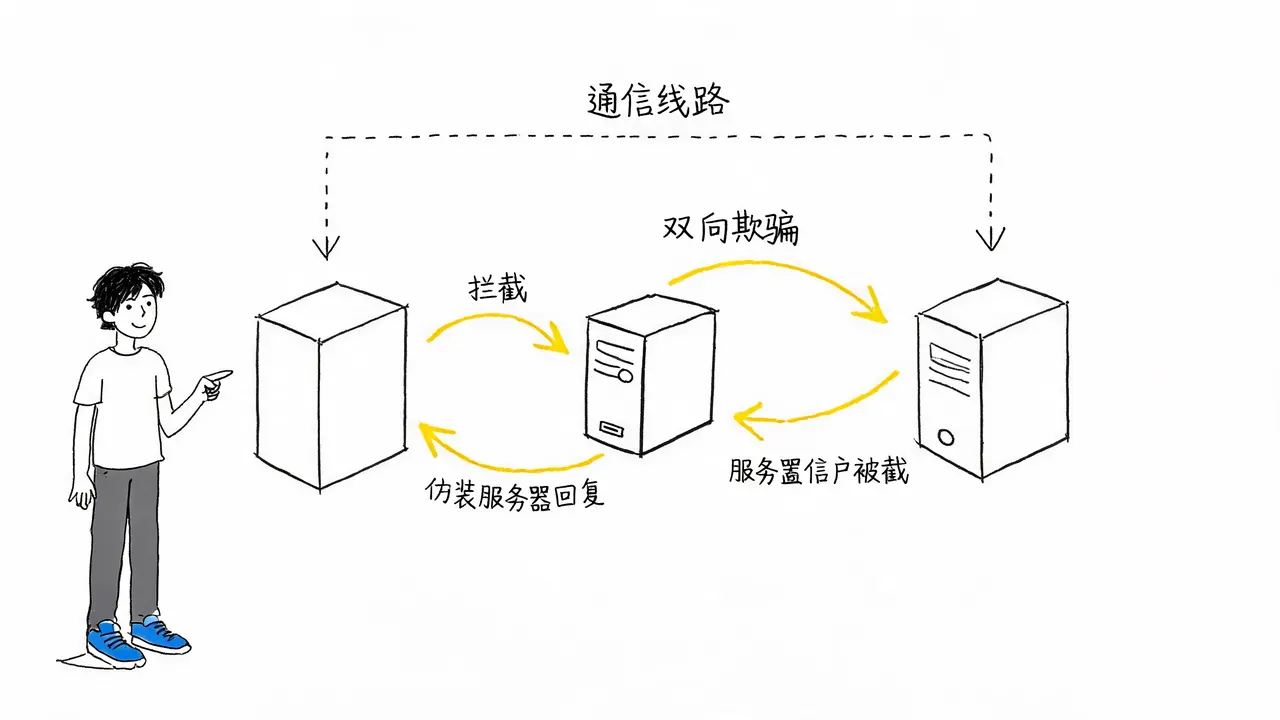
在真实的网络环境中,这个“假邮递员”可能是:
- 伪造的公共 WiFi 路由器;
- 被攻击者控制的网络设备;
- 被劫持的域名解析环节。
为什么只有加密,没有身份验证还不够?
既然担心数据被偷看,通信双方约定一个“暗号”(密钥)进行加密不就行了吗?
这里存在一个经典的密钥分发难题:
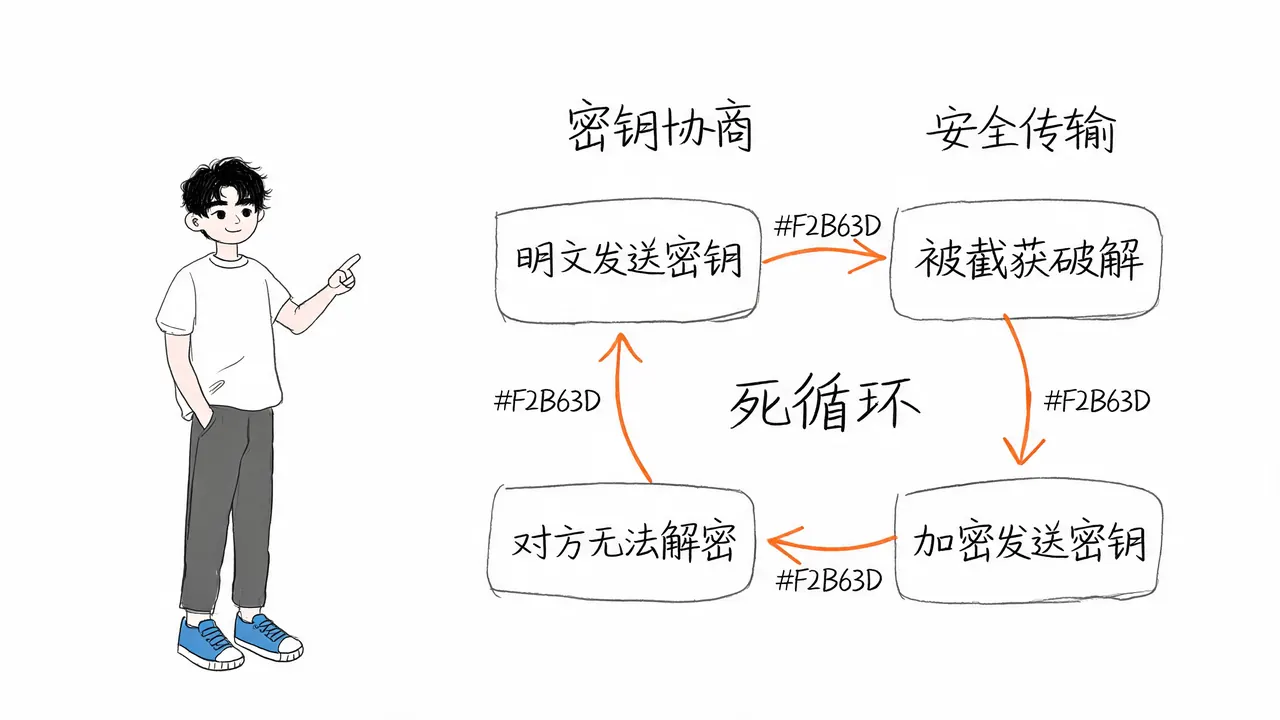
- 如果你把暗号规则明文发给对方,中间人截获后就能直接破解。
- 如果你用暗号加密规则,对方因为不知道规则是什么,根本解不开。
这就陷入了一个死循环:为了安全传输数据,必须先安全地协商出密钥。 如果密钥协商过程不安全,后续的加密就毫无意义。
HTTPS 的第一道防线:非对称加密与密钥协商
HTTPS 解决上述死循环的第一招,是利用非对称加密完成安全的密钥协商。
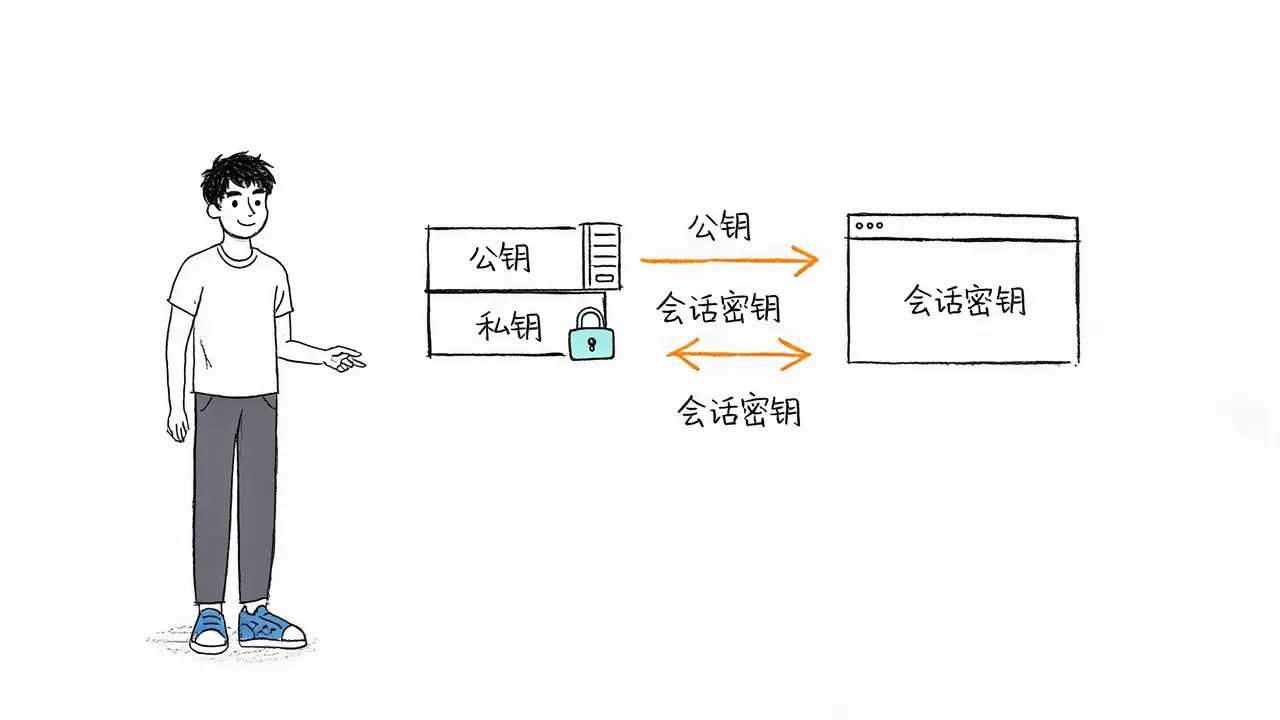
服务器配备了两把钥匙:
- 公钥(Public Key):公开给所有人。
- 私钥(Private Key):服务器自己严格保管。
当你访问网站时,流程如下:
- 服务器将自己的公钥提供给浏览器。
- 双方利用非对称加密机制,安全地协商出一把临时的会话密钥。
- 中间人即使截获了通信,由于没有私钥,很难算出这把会话密钥。
- 此后,双方使用这把会话密钥进行高效的对称加密通信,并通过完整性校验发现数据是否被篡改。
HTTPS 的第二道防线:数字证书与身份验证
非对称加密虽然解决了密钥协商问题,但还有一个致命漏洞:如果中间人半路把服务器的公钥扔掉,换成自己的公钥呢?
如果浏览器无法分辨公钥的真伪,中间人就可以冒充服务器,解密并篡改所有数据。为了解决这个问题,HTTPS 引入了第二招:数字证书。
服务器在提供公钥时,必须附带一张由权威机构(CA, Certificate Authority)签发的“身份证”——数字证书。
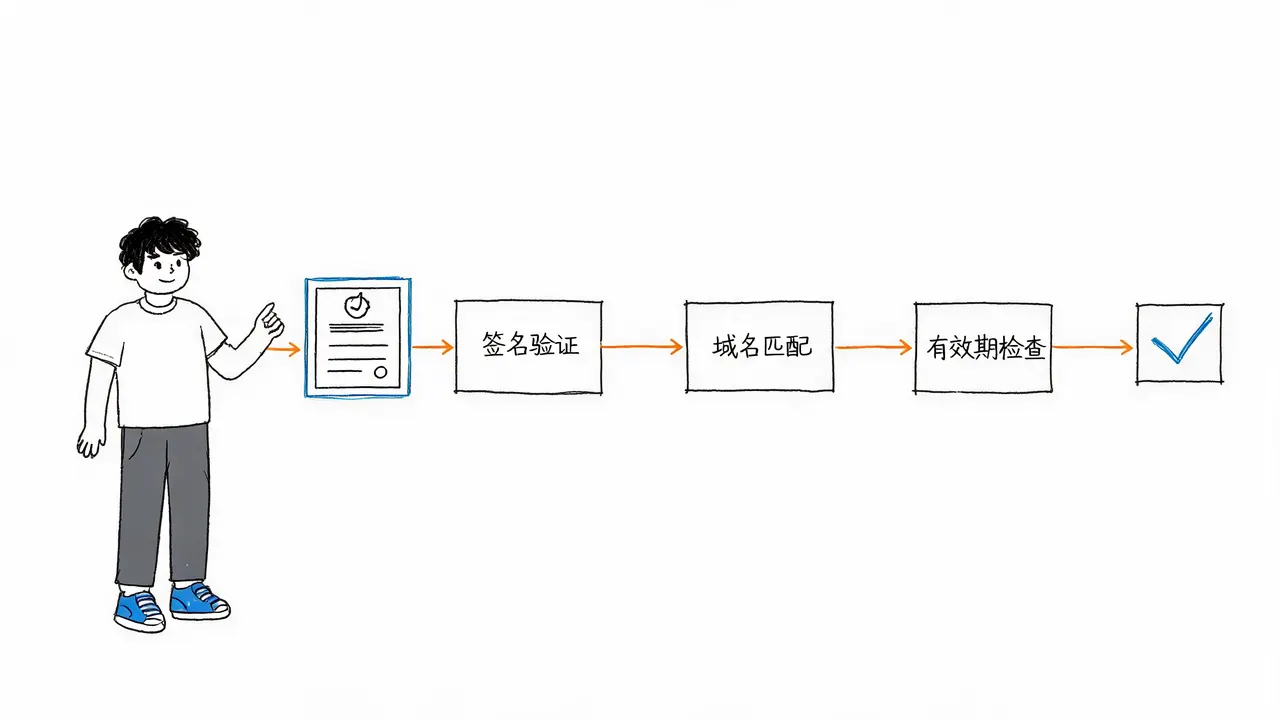
浏览器内置了受信任的根证书列表。当收到证书时,浏览器会执行以下验证:
- 签名验证:核对证书是否由可信的 CA 机构签发。
- 域名匹配:确认证书绑定的域名是否与当前访问的网站一致。
- 有效期检查:确认证书是否过期。
如果中间人试图伪造证书,由于他无法获得权威机构的签名,浏览器会立刻弹窗警告“连接不安全”,从而阻断攻击。
HTTPS 防御机制的失效场景
尽管 HTTPS 的防御机制严密,但在某些情况下仍可能失效。常见的失效场景并非黑客破解了加密算法,而是人为因素或环境被污染:
- 用户忽略警告:当浏览器弹出证书无效或连接不安全的红色警告时,如果用户选择“继续访问”,就等于主动给中间人开了门。
- 恶意软件植入:如果用户的电脑或手机被恶意软件感染,攻击者可能在系统中安装了自己控制的根证书。此时,HTTPS 的验证机制会从内部被绕过,浏览器会错误地信任伪造的证书。
总结
中间人攻击本质上是一场针对通信信道的信任劫持。而 HTTPS 则是通过数学算法(非对称加密)和权威认证(数字证书),在不可靠的网络环境中建立一条可信通道。
下次看到浏览器地址栏里的那把小锁时,请记得:
- 它代表当前通信链路正在受到 HTTPS 保护。
- 务必核对域名是否正确。
- 不要轻易忽略浏览器弹出的任何安全警告。