什么是 HTTPS 协议?深度解析其原理与安全机制
HTTPS(超文本传输安全协议)是现代互联网安全的基石。它并非一种全新的协议,而是 HTTP 与 TLS(传输层安全协议)的组合。本文将深入剖析 HTTP 协议存在的安全隐患,解释 TLS 如何通过组合对称加密、非对称加密和哈希算法来解决这些问题,并澄清关于 HTTPS 安全性、适用范围及性能影响的常见误区。
`` 是摘要与正文的分隔标记,请保留。HTTPS 的本质:HTTP + TLS
HTTPS 的全称是 HyperText Transfer Protocol Secure(超文本传输安全协议)。从技术架构上看,它本质上是 HTTP 协议 加上 TLS 协议 的组合。
简单来说,HTTPS 就是在 HTTP 的基础上增加了一层 TLS 加密层。其核心作用包括:
- 数据传输加密:防止数据在传输过程中被窃听。
- 身份认证:确保用户连接的是真实的服务器,而非假冒者。
- 数据完整性校验:防止数据在传输过程中被篡改。
要真正理解 HTTPS 的价值,我们需要先回顾一下其前身——HTTP 协议存在的三个核心安全问题。
HTTP 协议的三大安全缺陷
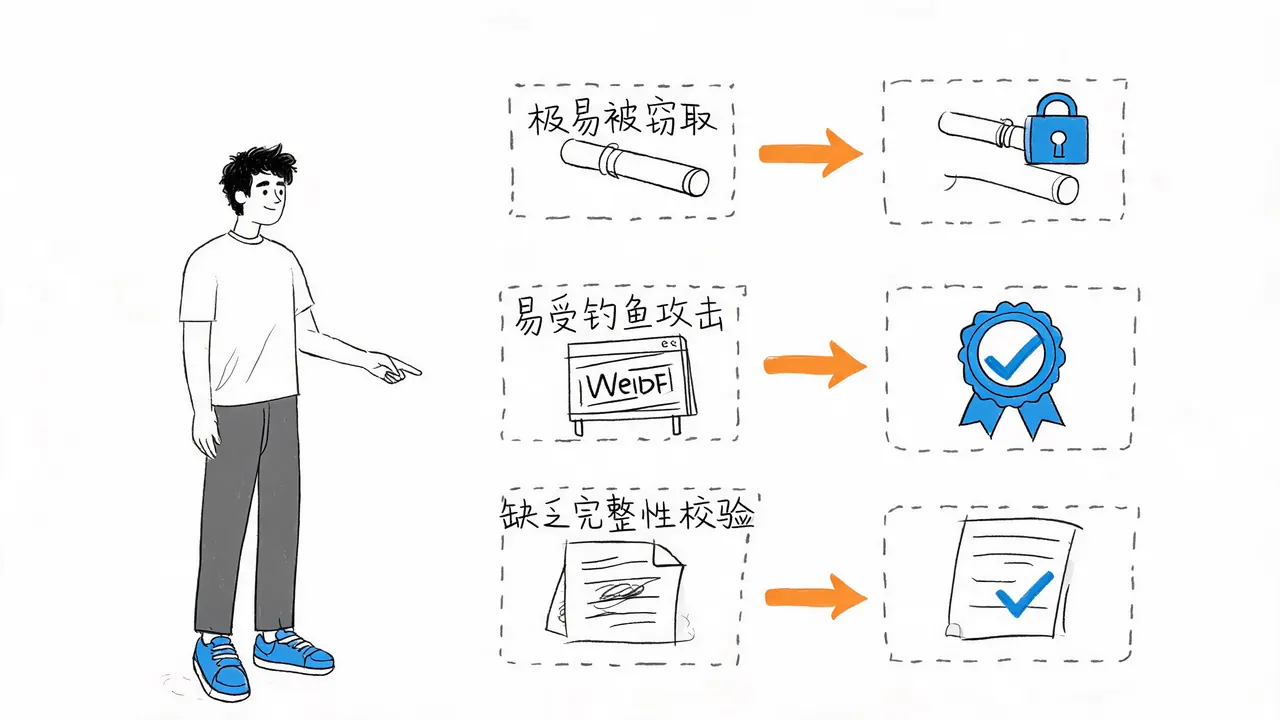
HTTP 协议在设计之初并未充分考虑安全性,这导致了以下三个主要问题:
1. 明文传输,极易被窃取
HTTP 传输的所有数据(包括密码、支付信息、浏览记录等)都是明文的。在网络传输过程中,任何中间设备(如路由器、运营商节点、公共 Wi-Fi 热点)都可以直接查看这些数据,导致隐私泄露风险极高。
2. 无身份认证,易受钓鱼攻击
HTTP 无法确认服务器的真实身份。用户以为自己连接的是“淘宝官网”,但实际上可能连接的是一个伪造的钓鱼网站。由于缺乏身份验证机制,服务器身份完全不可信。
3. 数据易篡改,缺乏完整性校验
HTTP 传输的数据没有完整性校验机制。中间设备可以随意修改传输中的数据(例如插入广告、修改页面内容),而客户端和服务器往往难以察觉。
HTTPS 的核心目标,就是针对性地解决上述三个问题:让数据变成密文、确认服务器真实身份、确保数据不被篡改。
TLS 协议:HTTPS 的安全核心
HTTPS 的所有安全能力都来自于 TLS(Transport Layer Security,传输层安全协议)。
TLS 的历史背景
TLS 的前身是 SSL(Secure Sockets Layer,安全套接层),最早由网景公司(Netscape)开发。后来,IETF(互联网工程任务组)接手并对其进行标准化,更名为 TLS。
- 现状:SSL 已被淘汰,目前主流使用的是 TLS。
- 关系:TLS 是 SSL 的升级迭代版本,两者常被混用,但技术上 TLS 更为先进和安全。
TLS 的核心作用
TLS 是一套在传输层为数据提供加密、身份认证和完整性校验的安全协议。它确保数据从发送方到接收方的过程中:
- 不被窃取(加密)
- 不被篡改(完整性校验)
- 双方身份可信(身份认证)
三大基础加密概念
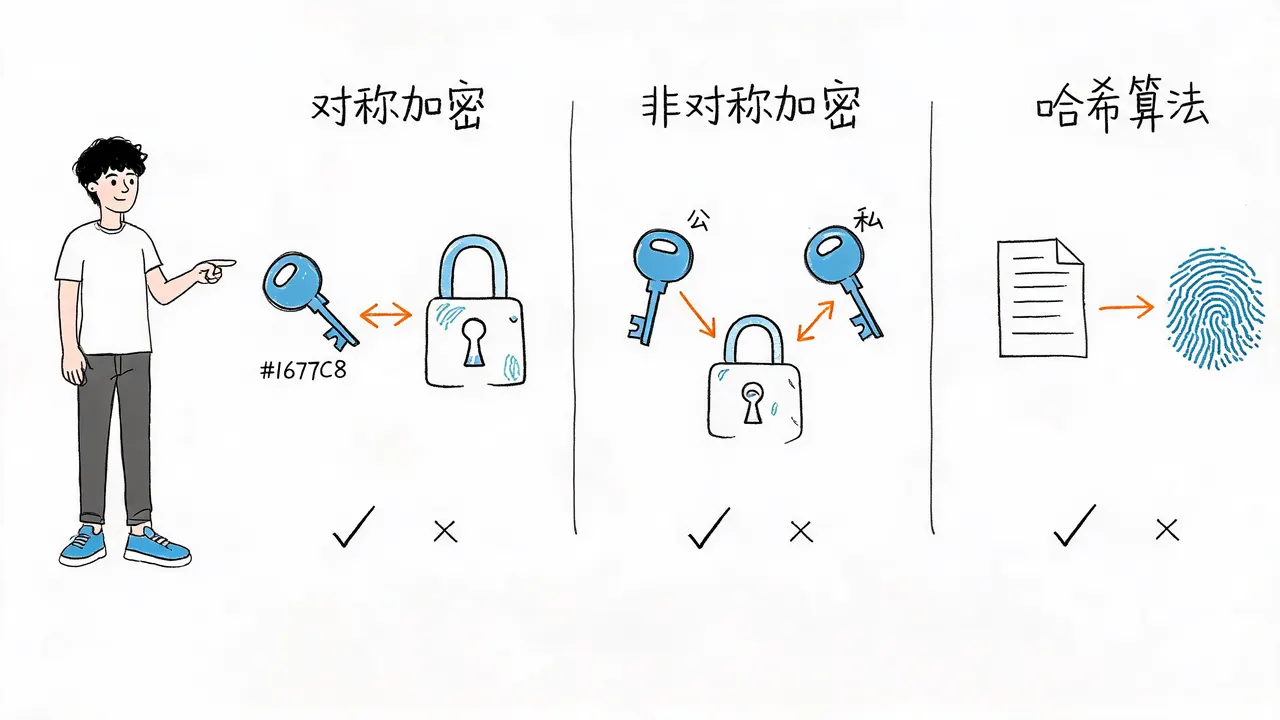
为了理解 TLS 的工作逻辑,我们需要先了解三个基础的加密概念:对称加密、非对称加密和哈希算法。
1. 对称加密 (Symmetric Encryption)
- 核心逻辑:使用同一个密钥进行加密和解密。
- 优点:加密和解密速度极快,资源占用少,适合大量数据传输(如网页内容、文件下载)。
- 缺点:密钥需要在发送方和接收方之间传递。如果密钥在传递过程中被拦截,数据就会被破解。
2. 非对称加密 (Asymmetric Encryption)
- 核心逻辑:使用一对配套的密钥——公钥(Public Key)和私钥(Private Key)。
- 公钥可以公开传递,任何人都可以获取。
- 私钥由服务器持有,绝对保密。
- 规则:用公钥加密的数据,只能用对应的私钥解密;用私钥加密的数据,只能用对应的公钥解密。
- 优点:密钥传递安全,无需担心公钥泄漏(因为公钥本来就是公开的)。
- 缺点:加密和解密速度慢,资源占用大,不适合大量数据传输。
3. 哈希算法 (Hash Algorithm)
- 核心逻辑:将任意长度的数据通过算法转换成固定长度的哈希值(摘要)。例如,使用 SHA-256 算法,无论输入是 1KB 的文本还是 1GB 的文件,输出都是 256 位的哈希值。
- 核心特性:
- 不可逆:无法通过哈希值反推原始数据。
- 唯一性(雪崩效应):原始数据只要有一点点改动,生成的哈希值就会完全不同。
- 作用:用于数据完整性校验。发送方计算数据的哈希值并发送,接收方收到数据后重新计算哈希值,若两者一致,则说明数据未被篡改。
TLS 的聪明之处:组合拳
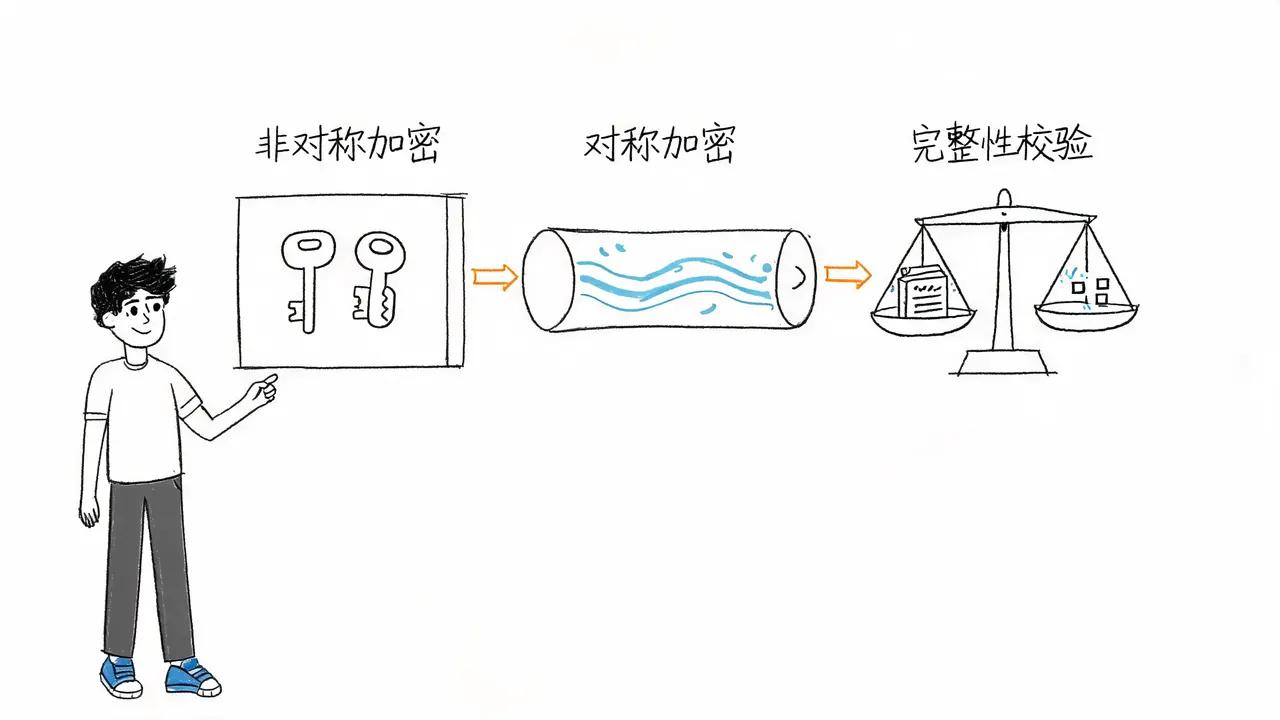
TLS 协议的核心智慧在于将上述三种技术组合使用,发挥各自的优势,弥补各自的劣势:
- 用非对称加密解决密钥传递安全问题:在建立连接初期,使用非对称加密来安全地交换对称加密的密钥。
- 用对称加密解决大量数据高效传输问题:一旦密钥交换完成,后续的大量数据传输使用对称加密,以保证速度。
- 用哈希算法解决数据完整性校验问题:确保数据在传输过程中未被篡改。
关于 HTTPS 的常见误区澄清
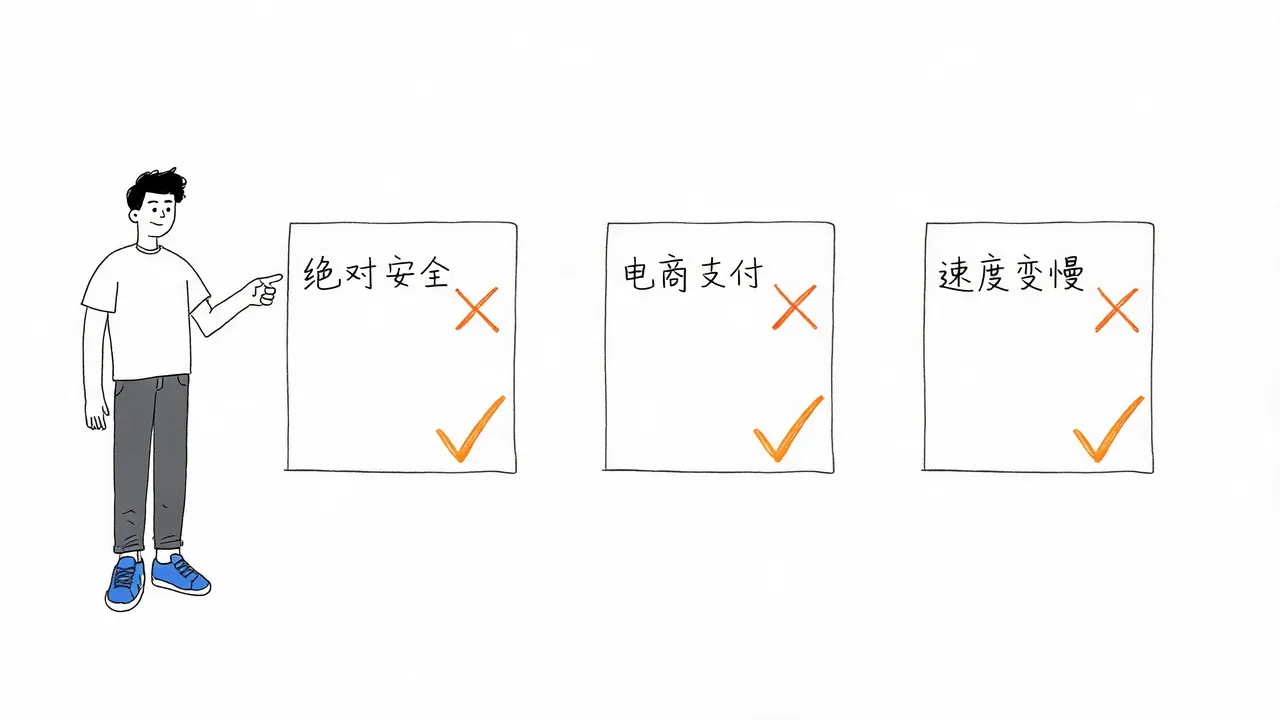
误区一:HTTPS 是绝对安全的吗?
不是。 HTTPS 能防御绝大多数攻击(如窃听、篡改、中间人攻击)。但是,如果以下情况发生,HTTPS 的安全性可能会失效:
- CA(证书颁发机构)被攻破,导致证书被伪造。
- 服务器的私钥泄漏。
- 客户端或服务器本身存在漏洞。 尽管存在这些极端情况,HTTPS 仍然是目前互联网上最安全的传输协议。
误区二:只有电商支付网站需要 HTTPS 吗?
不是。 现在所有网站都建议使用 HTTPS,即使是静态博客。原因包括:
- 保护用户隐私:防止浏览记录等敏感信息泄露。
- SEO 优化:搜索引擎(如百度、Google)会优先收录 HTTPS 网站,提升搜索排名。
- 浏览器兼容性:现代浏览器对 HTTP 网站会有“不安全”的警告,影响用户体验。
误区三:HTTPS 会让网站速度变慢很多吗?
不会。
- 握手延迟:首次连接时的 TLS 握手延迟通常只有几十到几百毫秒,用户基本感觉不到。
- 加速服务:许多 CDN 服务商(如阿里云、腾讯云)提供 HTTPS 加速服务,可以进一步优化速度。
- HTTP/2 支持:HTTP/2 协议强制要求使用 HTTPS,而 HTTP/2 本身能显著提升网页加载性能。
结语
互联网已经全面进入全站 HTTPS 时代。HTTPS 的核心在于 TLS 协议,它通过巧妙地组合对称加密、非对称加密和哈希算法,解决了 HTTP 协议在安全性上的先天不足。
理解 HTTPS 的原理,不仅有助于我们更好地保护个人隐私,也为后续深入理解网络通信、运维配置和安全防护打下了坚实的基础。