什么是软件端口?解析网络通信中的逻辑编号机制
提到“端口”,很多人脑海中浮现的往往是网线接口、USB 接口或 HDMI 接口等硬件设施。然而,在网络通信和软件架构中,我们讨论的“端口”并非物理存在的孔洞,而是一种逻辑编号机制。
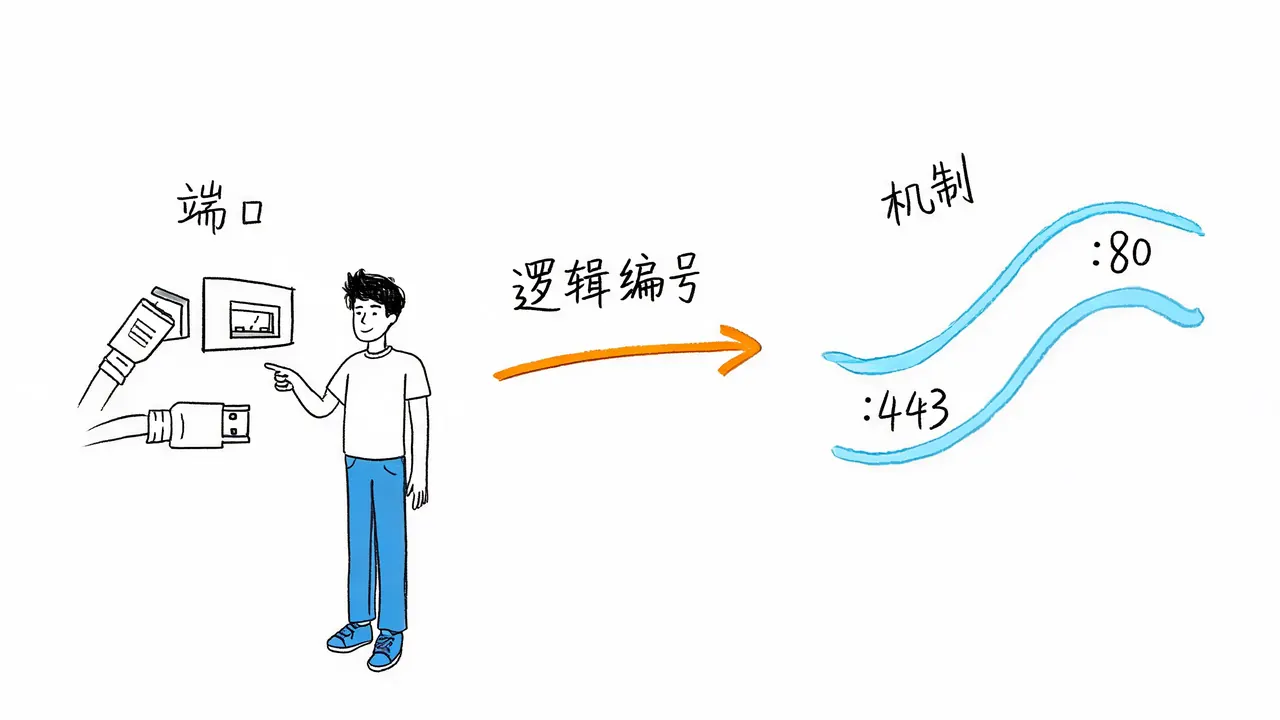
软件端口是操作系统用来区分不同网络应用程序的核心标识。它让一台设备能够同时处理成千上万条独立的网络连接,是互联网数据流动的交通枢纽。
`` 是摘要与正文的分隔标记,请保留。为什么需要端口?
想象一下你的电脑当前正在运行浏览器、微信、代码编辑器(IDE)以及下载工具。这些程序都在通过网络收发数据。
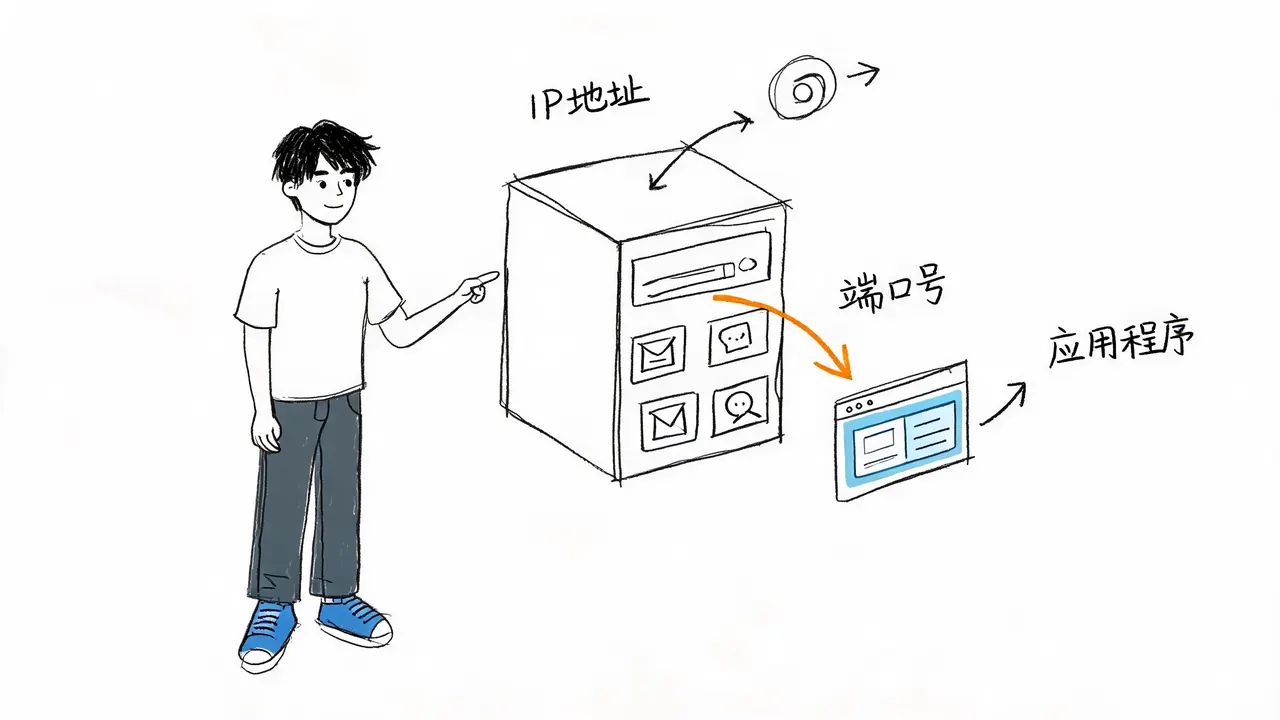
在网络通信中,IP 地址负责将数据包送达正确的机器,但机器上运行着众多程序,操作系统如何知道某个数据包应该交给哪个程序处理?答案就是端口。
- IP 地址:定位到具体的物理设备。
- 端口号:定位到该设备上的具体应用程序。
两者配合使用,缺一不可。在网络世界中,真正能精确定位到具体服务的地址格式是 IP地址:端口号。例如 192.168.1.10:80,表示的是 192.168.1.10 这台机器上端口号为 80 的服务(通常是 HTTP 服务)。
端口的工作原理
端口本质上是操作系统内核维护的一张映射表。
当一个应用程序想要通过网络提供服务时,它会向操作系统申请一个端口号(如 80、443、3306 等)。操作系统批准后,会记录该端口号与特定进程的绑定关系。此后,所有发往该端口的数据,内核都会自动转交给对应的进程处理。
这里有一个关键概念:端口是由操作系统监听的,而非应用程序直接监听。 应用程序只是通过操作系统获取数据。因此,端口属于操作系统级资源,而非应用级资源。
端口的编号范围与分类
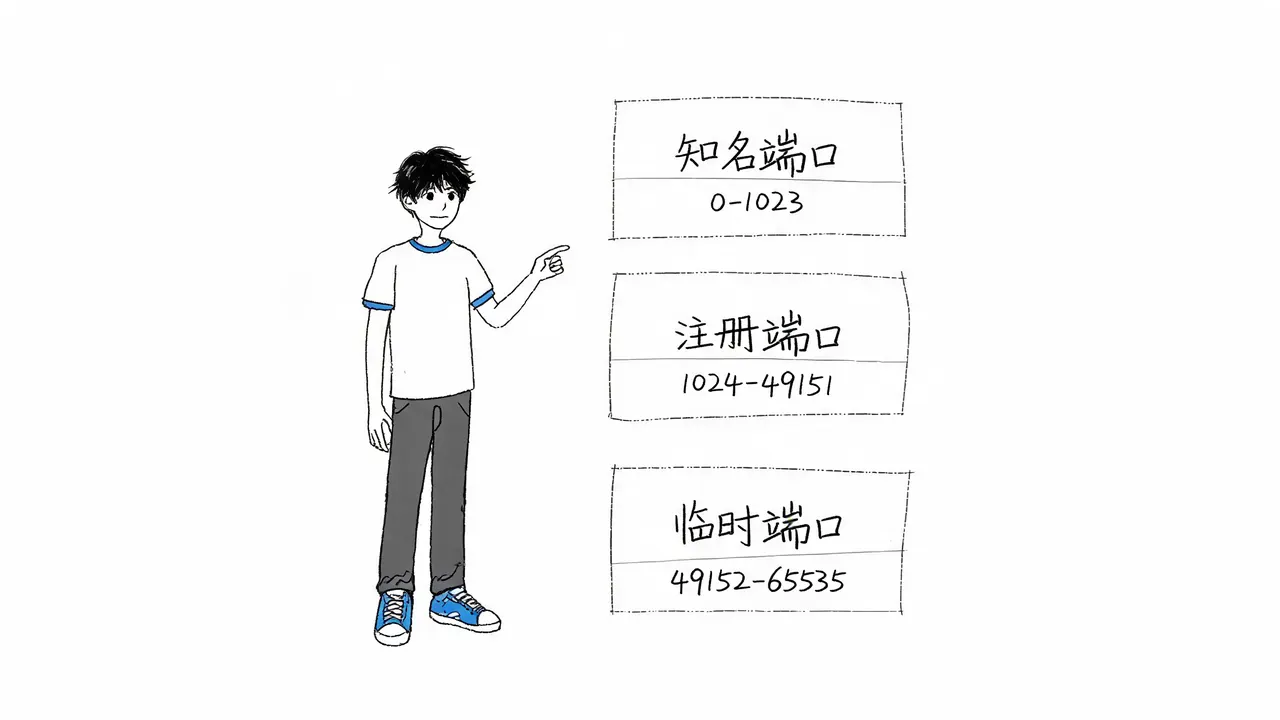
端口的本质是一个 16 位二进制整数,这意味着单台设备的端口范围是从 0 到 65535,共计 65536 个端口。
这些端口并非随意使用,而是根据用途分为三类:
1. 知名端口 (Well-Known Ports)
- 范围:0 - 1023
- 特点:由互联网号码分配机构 (IANA) 统一分配,固定对应特定的网络协议或常用系统服务。普通应用程序通常不允许随意占用。
- 常见示例:
80:HTTP 服务443:HTTPS 服务22:SSH 服务25:SMTP 邮件服务
2. 注册端口 (Registered Ports)
- 范围:1024 - 49151
- 特点:需要向 IANA 注册后使用,主要分配给特定公司开发的常见应用程序或服务。
- 常见示例:
3306:MySQL 数据库6379:Redis 缓存服务8080:许多 Web 服务的备用端口
3. 临时端口 (Ephemeral Ports)
- 范围:49152 - 65535
- 特点:无需注册,由操作系统动态分配给客户端应用。
- 使用场景:当你使用浏览器访问网页或微信发送消息时,你的设备会从这个范围内随机选择一个端口作为源端口,与服务器的知名端口进行通信。通信结束后,该端口会被释放供其他应用使用。
TCP 端口与 UDP 端口
软件端口必须与传输层协议结合使用,因此分为 TCP 端口和 UDP 端口。
同一个端口号在 TCP 和 UDP 下是互不冲突的。 例如,TCP 的 53 端口和 UDP 的 53 端口可以同时存在,分别被不同的程序使用。操作系统会分别管理这两类端口,确保不会发生混淆。
网络五元组:连接的唯一标识
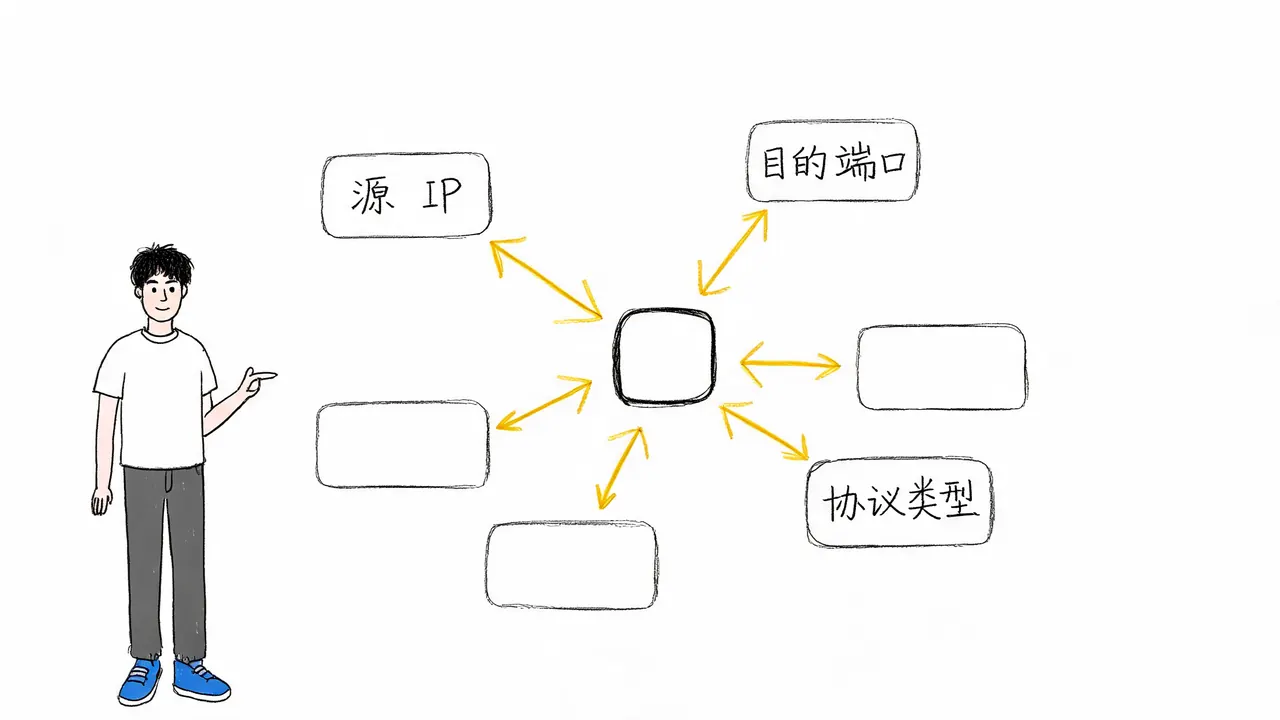
一个完整的网络通信连接,由网络五元组唯一确定:
- 源 IP 地址
- 源端口
- 目的 IP 地址
- 目的端口
- 协议类型 (TCP/UDP)
操作系统依靠这五个元素的组合来管理海量的网络连接。在同一台操作系统中,不可能存在两个完全相同的五元组连接。正是这种机制,使得多路复用和精确投递成为可能。
端口与网络安全
从安全角度来看,每一个开启的端口都代表着你的电脑有一个正在与外部通信的“出口”。
- 风险示例:如果电脑开启了
3389端口(远程桌面服务),且密码设置简单,黑客就可以通过该端口尝试入侵系统。 - 安全准则:如无必要,应关闭所有闲置端口。
端口是网络安全管理的基础。防火墙规则、访问控制列表 (ACL)、负载均衡以及反向代理等几乎所有网络安全和流量控制手段,都是围绕端口进行配置的。
总结
软件端口是网络通信中实现多路复用和精确投递的核心机制。理解其核心逻辑对于网络分析和故障排查至关重要:
- 本质:操作系统为应用程序分配的逻辑通信编号,非物理实体。
- 作用:与 IP 地址配合,实现端到端的精准通信,定位同一设备上的不同应用。
- 分类:分为知名端口、注册端口和临时端口,适应不同场景。
- 协议:分为 TCP 和 UDP 端口,分别满足可靠传输和高速传输的需求。
它虽然只是一组数字规则,却构成了互联网数据流动的基础设施,让单个 IP 地址具备了同时处理海量独立连接的能力。