防火墙是什么?网络安全的基石与工作原理
什么是防火墙?
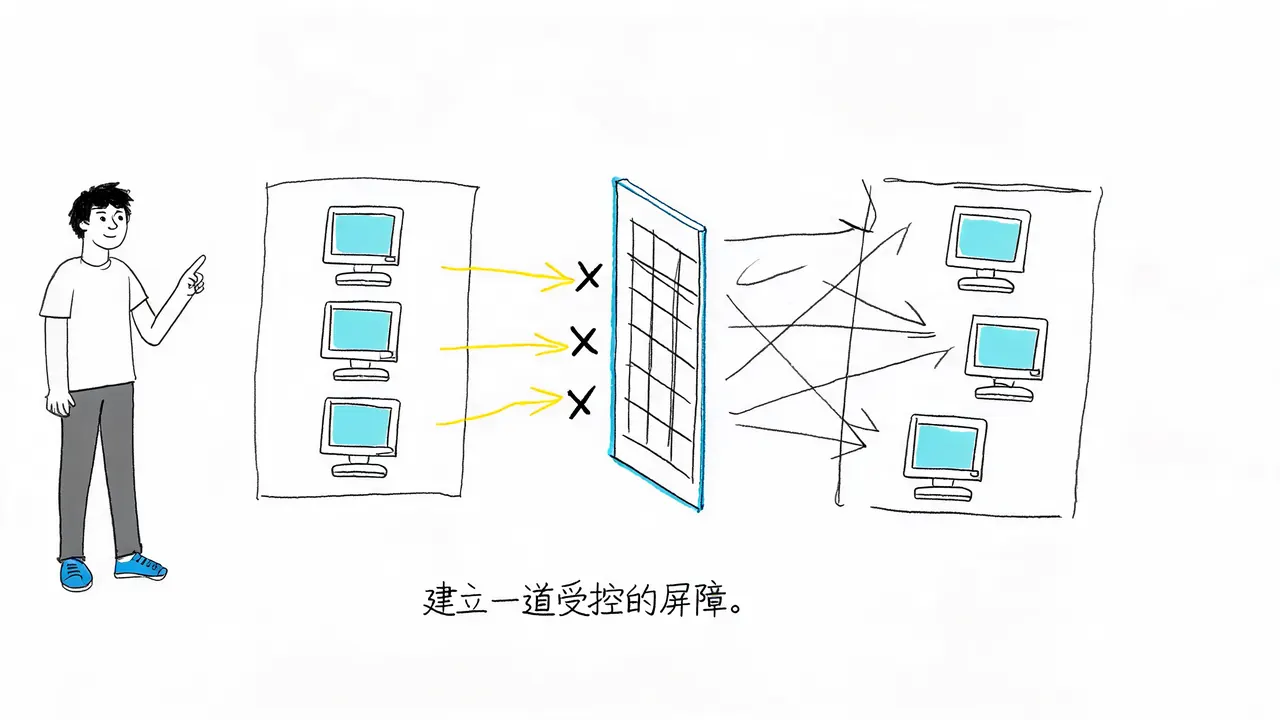
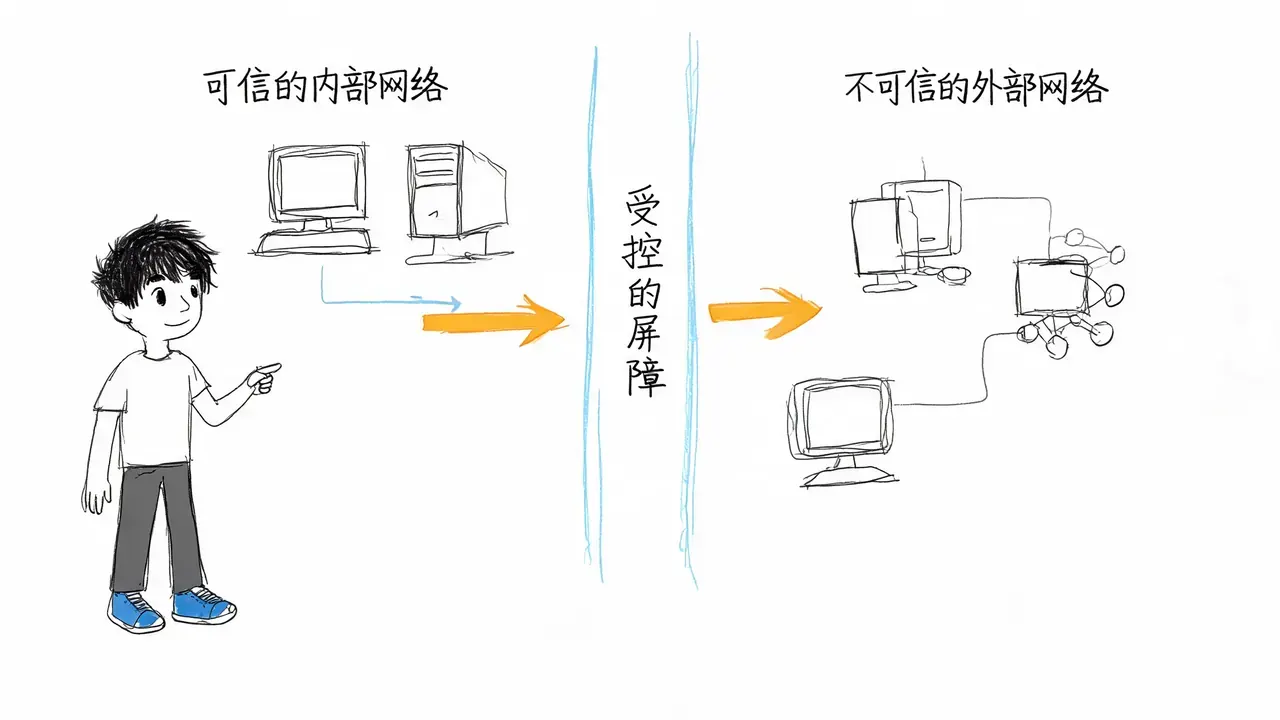
在网络工程中,“防火墙”并非一堵真实的物理墙壁,而是一个根据特定规则监控并控制进出网络流量的安全系统。它的核心任务是在可信的内部网络与不可信的外部网络(如互联网)之间建立一道受控的屏障。
简单来说,防火墙的工作逻辑非常直接:
- 允许符合规则的流量进入或离开;
- 拦截不符合规则的流量。
为什么需要防火墙?
任何接入网络的设备,只要具备通信能力,就意味着外界可以尝试与其建立连接。如果没有限制,网络环境就如同大门敞开,任何人都可以“敲门”甚至直接闯入。
防火墙的作用就是在数据真正进入系统之前,进行一次严格的检查和筛选。需要注意的是,防火墙不是杀毒软件,也不是入侵检测工具。它不负责判断程序本身是否恶意,只关心当前的通信行为是否符合预设的安全规则。
防火墙的工作原理
防火墙的工作本质是数据包过滤。当任何数据包试图跨越网络边界时,防火墙会根据预先设定的安全策略进行检查。其核心依据是网络报文中的关键信息,包括:
- 源 IP 地址
- 目的 IP 地址
- 端口号
- 协议类型(TCP 或 UDP)
- 连接状态
当一条网络数据到来时,防火墙会将其与规则表逐条匹配:
- 若命中允许规则,则放行;
- 若命中拒绝规则,则直接丢弃;
- 若未匹配到任何规则,通常默认执行拒绝策略。
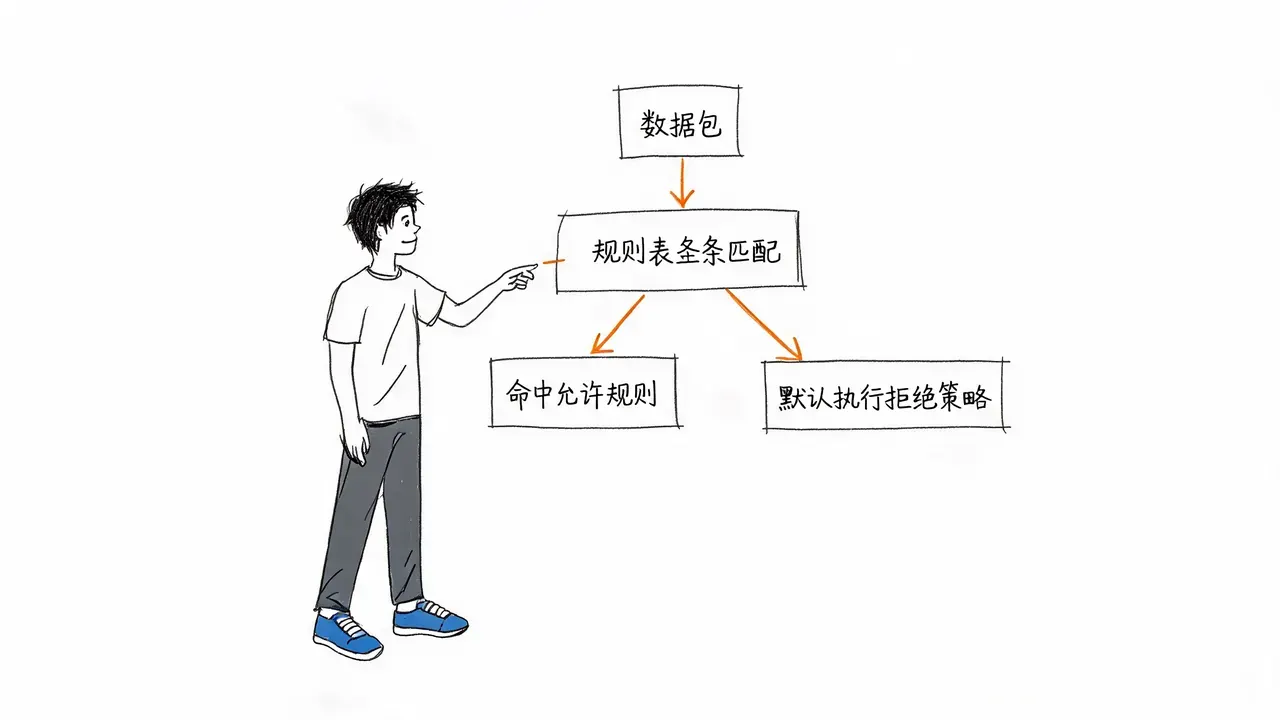
因此,防火墙本质上是一个规则匹配引擎,而非智能判断系统。
防火墙的控制范围
防火墙不仅用于防御外部攻击,同样可以控制内部访问外部的行为。例如:
- 规定服务器不能主动访问互联网;
- 限制某些主机只能访问指定的地址。
无论是控制外部访问内部,还是内部访问外部,均属于防火墙的工作范畴。
常见的防火墙类型
根据工作层级和功能的不同,防火墙主要分为以下几种类型:
1. 包过滤防火墙 (Packet Filtering Firewall)
- 工作层级:网络层和传输层。
- 特点:仅检查 IP、端口和协议,不关心数据内容。
- 优缺点:速度快、实现简单,但控制粒度较粗。
2. 状态检测防火墙 (Stateful Inspection Firewall)
- 工作层级:在包过滤基础上增加了状态跟踪。
- 特点:不仅看单个数据包,还会记录连接状态(如 TCP 的建立、维持和关闭)。
- 优势:能够识别正常连接的返回流量,而非被动地逐包判断。这是目前最常见的基础防火墙类型。
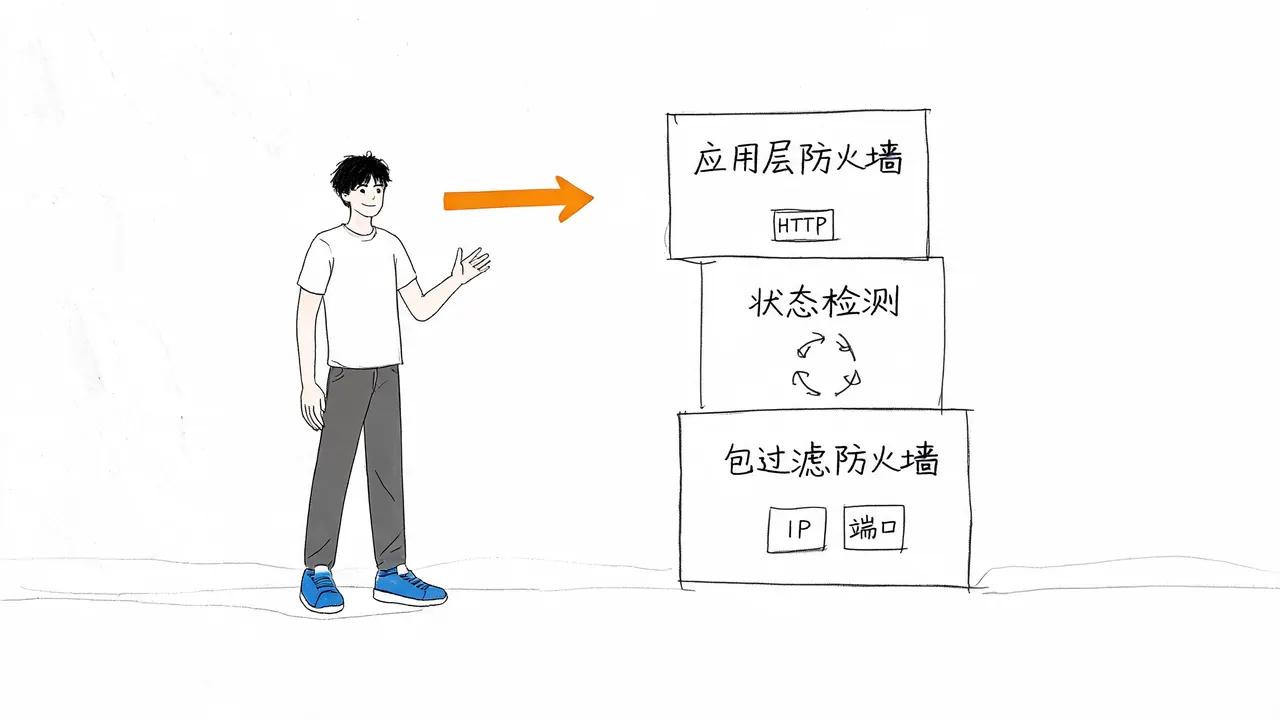
3. 应用层防火墙 (Application Layer Firewall)
- 别名:应用防火墙、WAF (Web Application Firewall)。
- 特点:能够理解具体的应用协议(如 HTTP、HTTPS、FTP)。
- 优势:可以判断请求结构是否异常,例如检测 SQL 注入或恶意参数。
4. 主机防火墙 vs. 网关防火墙
- 主机防火墙:部署在单台主机上(如 Linux 的
iptables、Windows 自带防火墙),控制该机器本身的网络行为。 - 网关/硬件防火墙:通常部署在网络边界,控制整个网络的进出流量。
防火墙的局限性
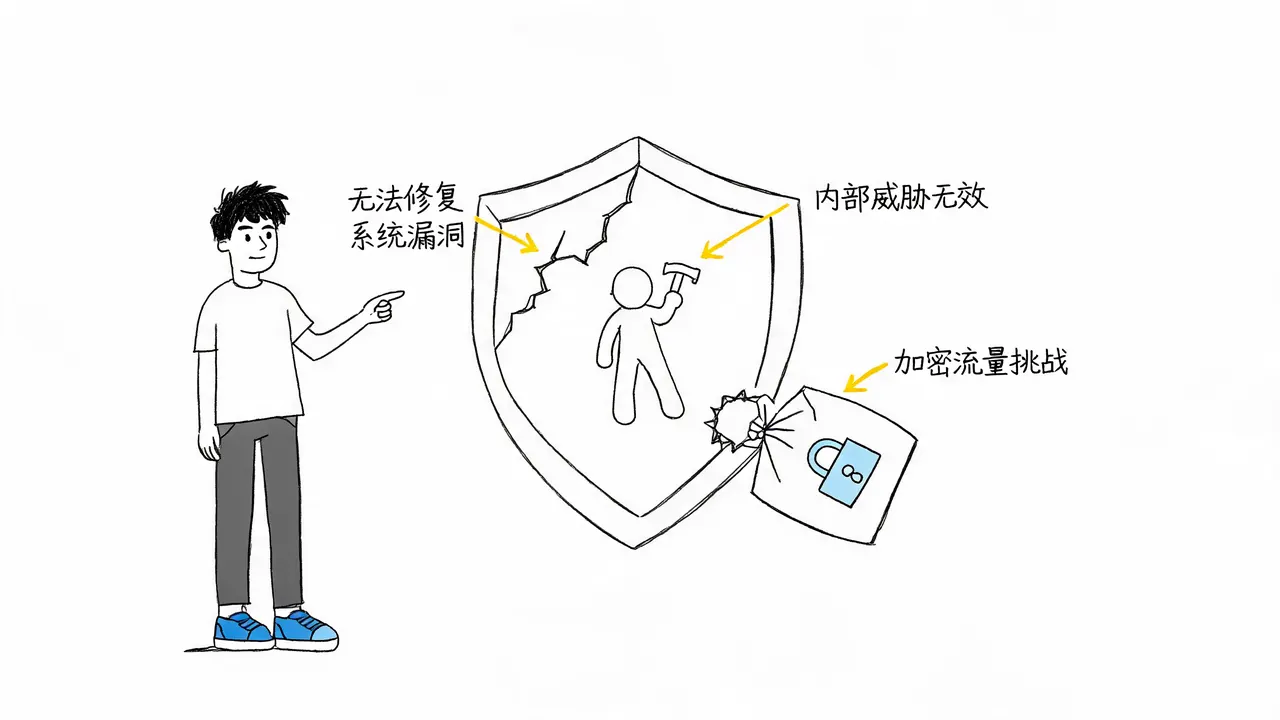
防火墙越多并不一定越安全。 尽管防火墙功能强大,但它存在明显的局限性:
- 无法修复系统漏洞:防火墙解决的是通信控制问题。如果服务本身存在漏洞,且防火墙放行了相关通信,漏洞依然会被利用。
- 对内部威胁无效:防火墙主要防御来自外部的基于规则的攻击。如果攻击源自内部网络,防火墙可能无法有效拦截。
- 加密流量挑战:如果黑客通过合法的加密通道(如 HTTPS)绕过检测,传统防火墙可能难以识别其中的恶意内容。
总结
防火墙的本质是在网络通信进入系统之前,利用一套明确可配置的规则对流量进行筛选和控制。其目的是减少攻击面,降低风险。它是网络安全体系中最基础的底座,没有它,任何连接互联网的设备都将暴露在充满危险的网络环境中。