加密技术原理详解:对称与非对称加密的核心差异与应用
你的微信聊天和支付宝转账是如何保证安全的?答案藏在两种核心加密技术中:对称加密和非对称加密。
本文将彻底拆解这两种加密技术的工作原理,分析各自的优缺点,并解释它们如何在现代网络安全协议中协同工作。
`` 是摘要与正文的分隔标记,请保留。对称加密:速度与效率的基石
对称加密的核心特点非常直观:加密和解密使用同一把密钥。
这就好比一个保险箱,你用钥匙锁上,对方也必须用这把相同的钥匙才能打开。在数据传输中,发送方用密钥将数据加密,接收方用同样的密钥进行解密。
优势与常见算法
对称加密最大的优势在于速度快、效率高。由于算法相对简单,计算开销小,非常适合处理大量数据。
常见的对称加密算法包括:
- DES (Data Encryption Standard)
- 3DES (Triple DES)
- AES (Advanced Encryption Standard)
其中,AES 是目前最主流的标准。无论是银行系统、文件加密、硬盘加密还是数据库加密,AES 都是首选方案。
致命缺陷:密钥分发难题
尽管效率高,对称加密存在一个致命问题:密钥分发困难。
你和对方要通信,必须先安全地交换密钥。如果通信渠道不安全,密钥在传输过程中被截获,那么加密就形同虚设。
类比:你要给朋友寄一个上锁的箱子,但钥匙得先寄过去。如果钥匙在路上被偷了,箱子的锁就失去了意义。
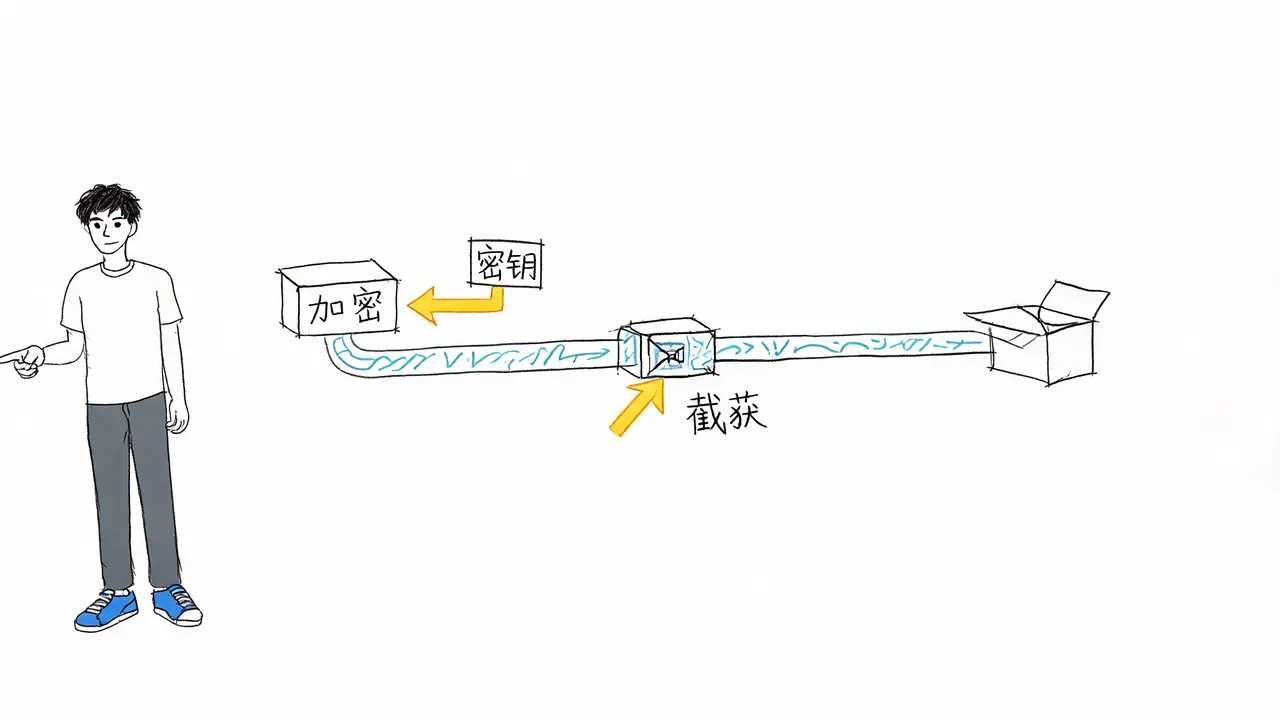
这个问题困扰了密码学界几十年,直到 1970 年代,非对称加密的出现彻底改变了游戏规则。
非对称加密:解决密钥分发的革命
非对称加密的革新性在于:加密和解密使用不同的密钥。
它拥有一对密钥:
- 公钥 (Public Key):可以公开给任何人。
- 私钥 (Private Key):只有持有者自己知道,必须严格保密。
核心规则:
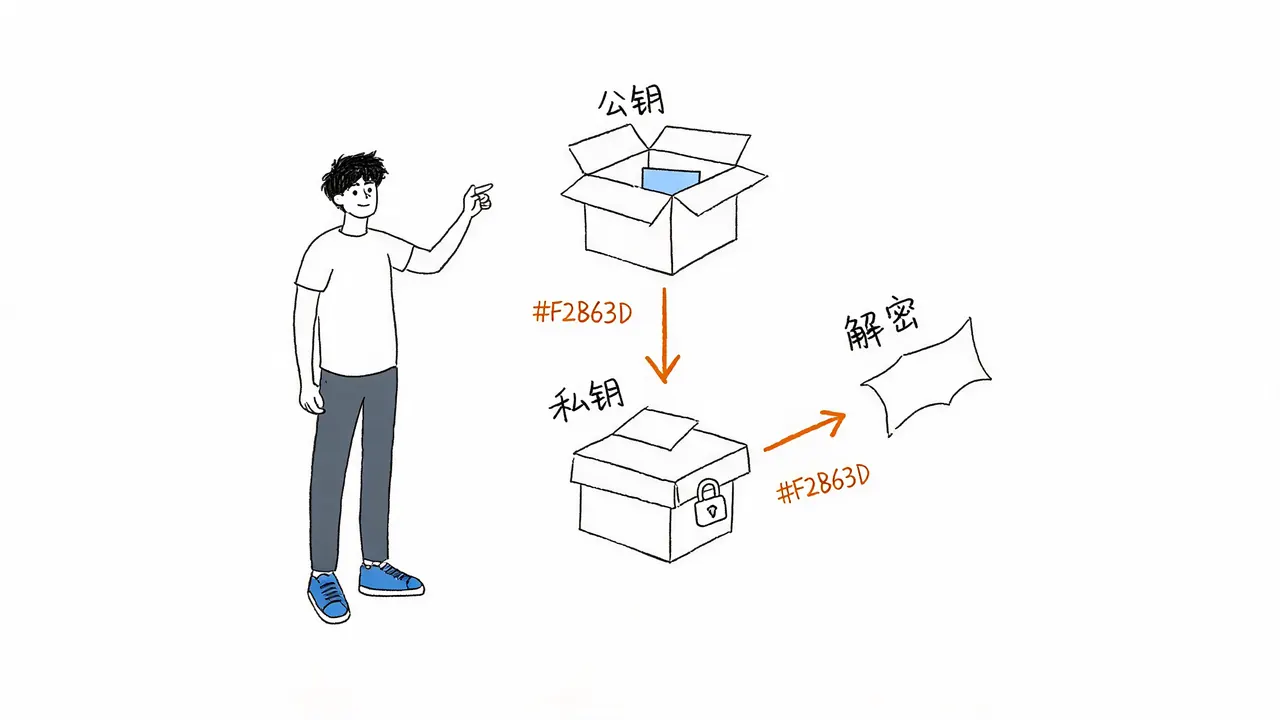
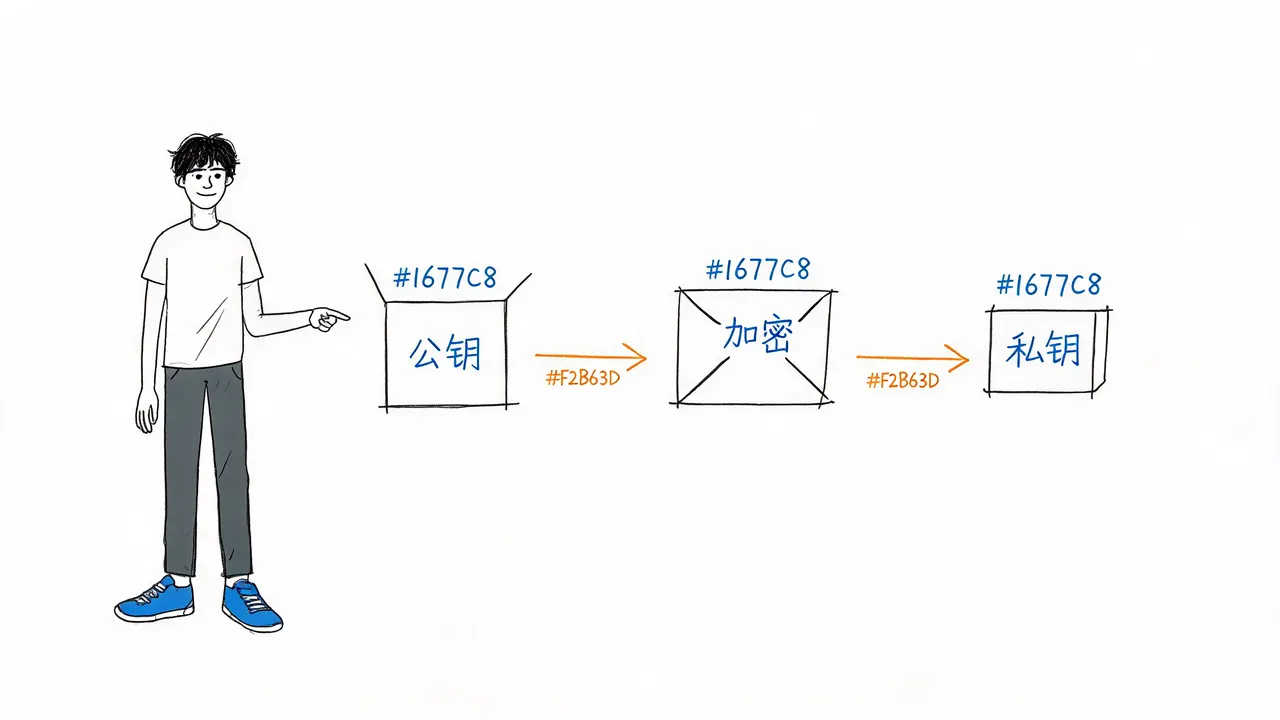
- 用公钥加密的数据,只能用对应的私钥解密。
- 用私钥加密的数据,只能用对应的公钥解密。
巧妙解决密钥分发
这个设计巧妙地解决了密钥分发问题。
场景示例:你想给我发一条加密消息。
- 你获取我的公钥(公开可用)。
- 你用我的公钥对消息进行加密并发送。
- 即使消息在传输中被黑客截获,他们也解不开,因为只有我的私钥能解密。
- 我的私钥从来不需要传输,一直安全地保存在我手中。
常见算法与应用
常见的非对称加密算法包括:
- RSA:应用最广泛,但为了安全,密钥长度通常需要 2048 位以上。
- ECC (Elliptic Curve Cryptography):基于椭圆曲线算法,在相同安全强度下,密钥更短,计算资源消耗更少,更适合手机和物联网设备。
- DSA (Digital Signature Algorithm)
HTTPS、SSH 以及数字签名技术都广泛使用了这些算法。
重要应用:数字签名
非对称加密还有一个极其重要的应用——数字签名,这是区块链、电子合同和软件分发的核心技术。
- 过程:我用私钥对数据进行签名。
- 验证:别人用我的公钥验证签名。
- 结果:确认数据确实是我发的,且未被篡改。
缺点:性能瓶颈
非对称加密的主要缺点是速度慢、计算量大。例如,RSA 的加密速度比 AES 慢几百倍,因此不适合直接加密大量数据。
混合加密:取长补短的最佳实践
既然对称加密快但分发难,非对称加密分发易但速度慢,实际应用中通常将两者结合,这就是混合加密。
这也是 HTTPS、SSH 等安全协议的核心原理:
-
密钥交换阶段(非对称加密): 使用非对称加密协商出一个临时的对称密钥。这一步保证了密钥传输的安全性,即使被截获也无法破解。
-
数据传输阶段(对称加密): 使用刚才协商好的对称密钥,加密实际传输的大量数据。这一步保证了传输的高效性。
总结
| 特性 | 对称加密 | 非对称加密 |
|---|---|---|
| 密钥数量 | 1 把(加密解密相同) | 2 把(公钥 + 私钥) |
| 速度 | 快,适合大数据量 | 慢,计算量大 |
| 安全性痛点 | 密钥分发困难 | 无分发难题,但需保护私钥 |
| 典型算法 | AES, DES, 3DES | RSA, ECC, DSA |
| 主要用途 | 数据加密传输 | 密钥交换、数字签名 |
在实际的安全架构中,两者结合使用,既保证了密钥交换的安全,又确保了数据传输的效率,从而构建起我们日常使用的安全网络环境。