Claude Code 源码泄露始末:60MB 文件背后的技术细节与隐藏功能
2026 年 3 月 31 日,AI 领域发生了一起震动业界的“史诗级”源码泄露事件。Anthropic 旗下的 AI 编程神器 Claude Code,其超过 51 万行 TypeScript 代码、40 余个工具模块以及多项尚未发布的核心功能,意外向全球开发者公开。
短短几个小时内,GitHub 上的备份仓库被 Fork 超过 4 万次,全球开发者涌入下载。这并非黑客攻击,也非内部恶意泄密,而是一次由人为失误导致的发布打包事故。
事件回顾:从一条推文到全球沸腾
事件的起因源于区块链安全公司 Fuzzland 的研究员 Ciao Fan Show 在社交媒体上发布的一条帖子。他指出,在 Anthropic 发布的 Claude Code 最新版(v1.88)的 NPM 安装包中,包含了一个名为 cari.jazz.map 的 60MB 文件。
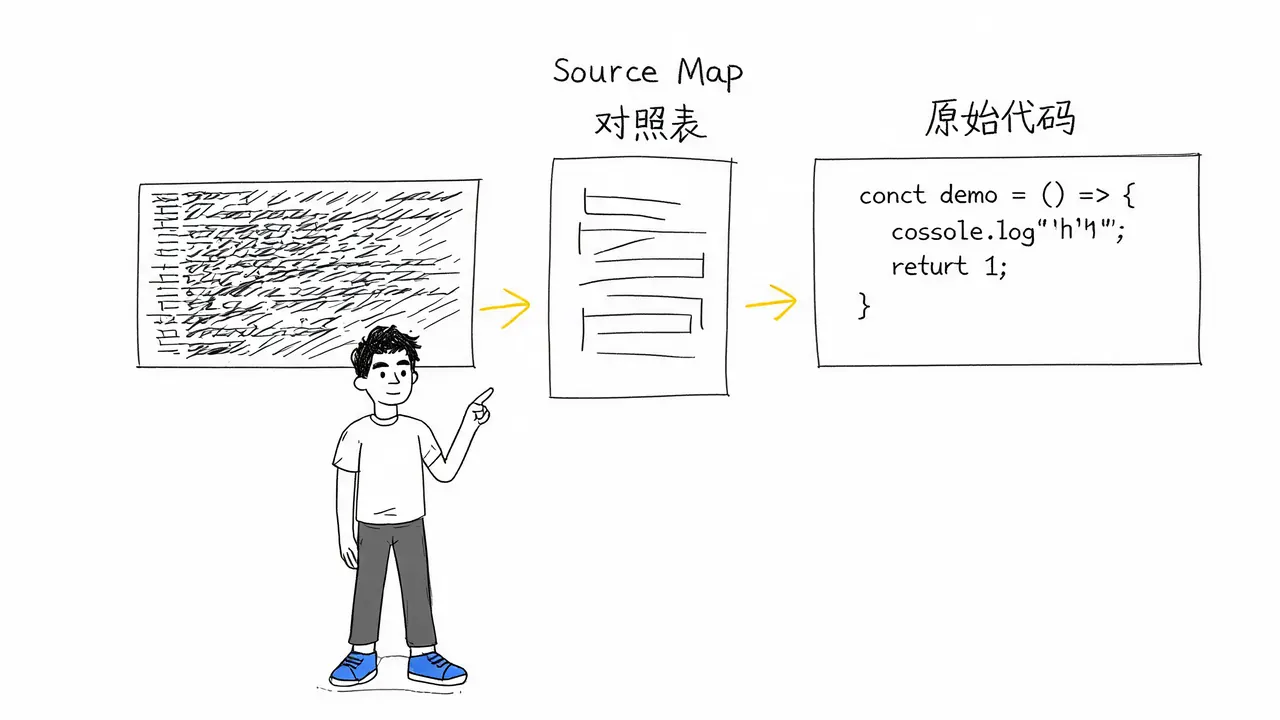
该文件实际上是一个 Source Map(源码映射文件),利用它可以完整还原出所有的原始源代码。消息一出,开发者社区迅速沸腾。
Anthropic 随后发布了官方声明,确认此次发布中包含了部分内部源代码,但强调没有敏感的客户数据或凭证暴露。官方将其定性为“由人为失误导致的发布打包问题”,而非安全事件。用通俗的话来说,就是工程师在打包时“手滑”了。尽管 Anthropic 紧急删除了相关文件,但代码已在开源社区永久留存。
技术解析:为什么一个 Map 文件能导致源码泄露?
对于非前端或 Node.js 开发者而言,Source Map 可能是一个陌生的概念。我们可以通过一个比喻来理解其作用与风险。
代码混淆与 Source Map 的关系
假设你写了一本包含所有秘密的日记,为了防止他人看懂,你进行了加密:打乱文字、压缩段落、将变量名替换为无意义的 ABCD。在软件开发中,这个过程称为代码混淆和压缩,目的是减小发布包体积并增加逆向工程难度。
然而,开发者自己在调试时也需要看懂代码。于是,他们保留了一把“钥匙”——一张对照表,记录了每一行压缩后的代码对应原始代码的哪一行、哪一列。这张对照表就是 Source Map。
- 设计初衷:纯粹用于开发者调试。当代码报错时,Source Map 能精准定位到原始源码的位置。
- 安全原则:它绝对不应该出现在分发给用户的生产环境中。
Anthropic 是如何搞砸的?
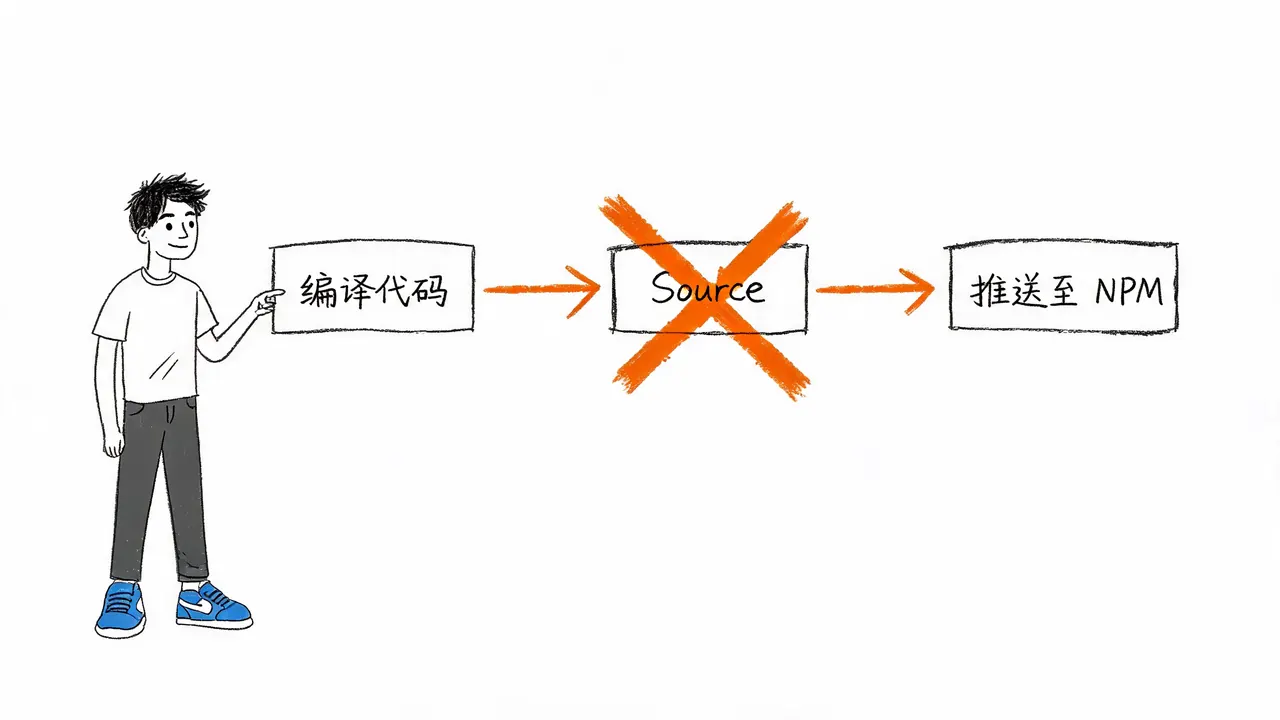
Claude Code 是通过 NPM(Node.js 包管理器)分发的命令行工具。正常的发布流程应为:
- 编译代码。
- 删除 Source Map 文件。
- 推送至 NPM 仓库。
然而在此次 v1.88 版本的发布中,工程师遗漏了第二步。那个 60MB 的 Map 文件“堂堂正正”地躺在了 NPM 包里。任何执行 npm install 的用户都能下载它,并使用现成的开源工具解析出 1906 个 TypeScript 原始文件和 51.2 万行代码。
泄露内容大揭秘:未发布的隐藏功能
泄露的源码被全球开发者彻底剖析,除了 Claude Code 本身的完整架构外,最引人注目的是一批从未公开的隐藏功能。
1. 赛博电子宠物(Project Body)
源码显示,Anthropic 在 Claude Code 中隐藏了一个虚拟宠物系统,代号为 Body。
- 功能机制:该功能会在用户使用 Claude Code 的过程中孵化一只数字宠物。
- 个性化生成:宠物拥有成长值、名字和性格,这些属性由 Claude 根据用户的编码习惯实时生成。
- 情感反馈:代码写得流畅,宠物会开心;频繁报错,宠物会担忧。甚至配有精灵图动画和漂浮爱心特效。
- 原定计划:代码注释显示,该功能原计划于 4 月 1 日至 7 日作为彩蛋上线预热,5 月向 Anthropic 员工内测。如今,全世界都提前知晓了这一彩蛋。
2. Kairos:永远在线、会“做梦”的 AI
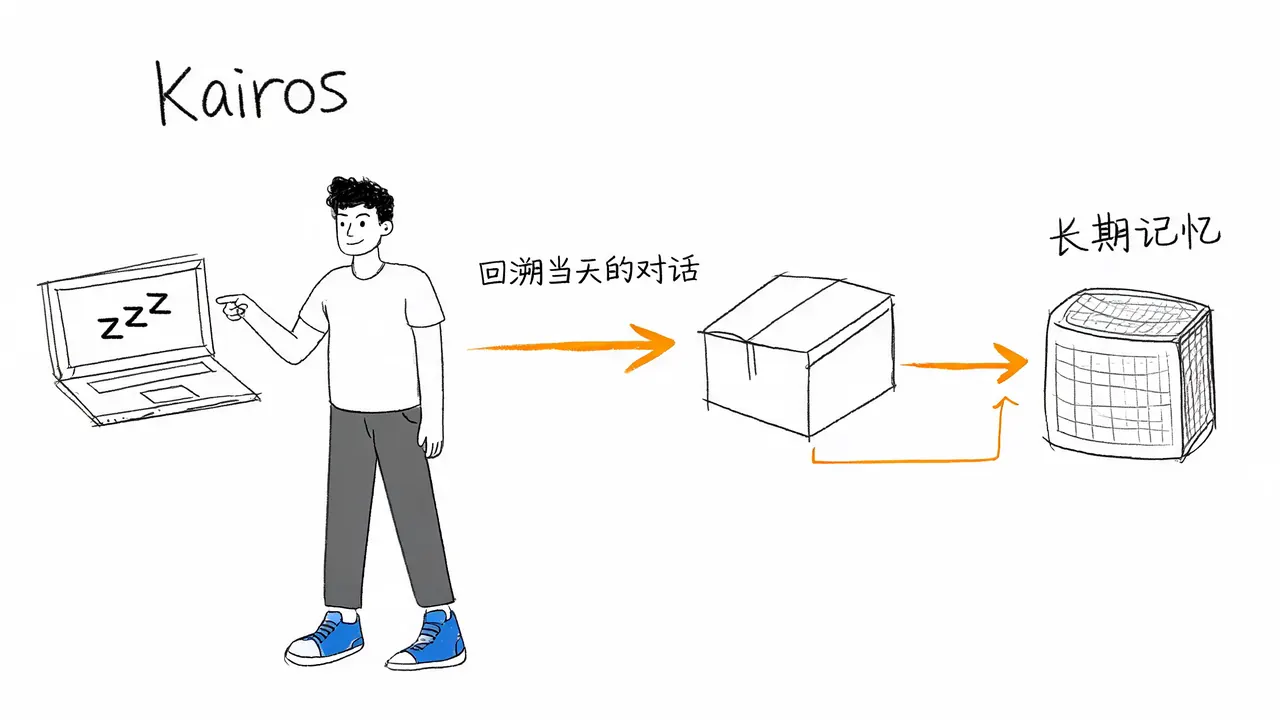
这是更具震撼力的一个功能模块,名为 Kairos。
- 永远在线:在 Kairos 模式下,Claude 即使在你关闭终端或电脑后,仍在后台运行。
- “做梦”机制:当用户停止与 Claude 交互(如睡眠期间),Kairos 进程会自动回溯当天的对话记录,剔除冗余信息,将核心内容压缩提炼,沉淀为长期记忆。
- 技术本质:这本质上是为了解决大模型上下文窗口有限的问题,通过后台处理优化记忆管理。
- 浪漫隐喻:Anthropic 将其包装为“AI 白天帮你干活,深夜在服务器里做梦来更懂你”。
3. 44 个隐藏功能开关
开发者统计发现,泄露代码中共藏着 44 个 Feature Flag(功能开关),其中至少 20 个对应的功能已完全开发完毕,仅待发布。其中包括:
- 多 Agent 协调器(Coordinator):允许多个 Claude 实例同时协作。
- IDE 桥接模块(Bridge):深度嵌入 VS Code 和 JetBrains 等 IDE。
- 远程控制能力:允许从手机或浏览器操控 Claude Code。
- “卧底”模式:用于抹除 AI 生成痕迹的功能。
有分析师精辟地总结:“它不是在一个一个做功能,而是所有东西都已经造好了,只是在排队发布。”
行业影响:战略层面的知识产权泄露
对于 Anthropic 而言,这不仅仅是一次技术失误,更是一次战略层面的知识产权泄露。
- 商业价值:Claude Code 单品年化收入达 25 亿美元,占 Anthropic 整体 190 亿美元年化收入的相当比例。
- 技术门槛降低:一个世界级 AI Agent 的完整工程实现被意外公之于众。全球开发者现在可以直接研究其架构蓝图、提示工程策略及工具编排逻辑。
- 竞争格局变化:原本需要数月甚至数年摸索的技术路径,如今有了现成的“参考答案”。这将大幅拉低整个领域的准入门槛,加速行业内的技术迭代与竞争。
结语
这次泄露事件引发了广泛讨论:Anthropic 的“手滑”是纯粹的人为失误,还是某种形式的“开源营销”?国内公司是否会借此契机推出类似的 AI 编程工具?
无论初衷如何,Claude Code 的源码泄露已成为 AI 发展史上的一个重要节点,它既暴露了大型软件公司在发布流程中的安全隐患,也意外地推动了 AI Agent 技术的透明化与普及。