为什么服务器离不开防火墙?
防火墙是部署在服务器与外部网络之间的一种流量访问控制机制。你可以将其理解为服务器专属的“网络门卫”。
很多人误以为防火墙就是杀毒软件,但这其实是一个常见的误解。为了厘清这一概念,我们需要深入探讨防火墙到底在防什么、它如何判断流量是否放行,以及为什么普通个人电脑似乎可以没有它,而服务器却一刻也离不开它。
``防火墙与杀毒软件:门卫与安检员的区别
要理解防火墙,首先要区分它与杀毒软件的角色差异:
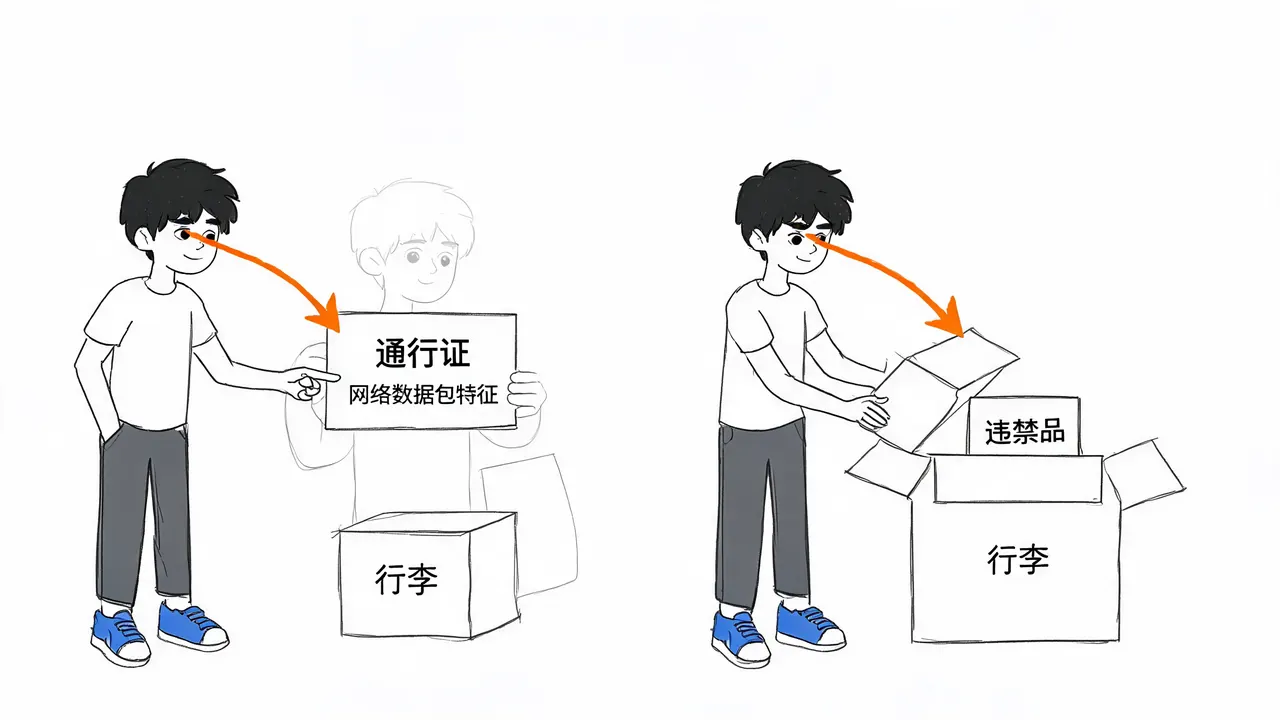
- 杀毒软件是“安检员”:它负责翻看你的“行李”(文件内容),检查里面是否藏有违禁品(病毒或恶意代码)。
- 防火墙是“门卫”:它根本不看你带了什么,它只查你的“通行证”(网络数据包特征)。
也就是说,传统防火墙不关心文件内部是否含有病毒,它只关心这个数据包是否有资格进入服务器。
防火墙的工作原理:基于规则的访问控制
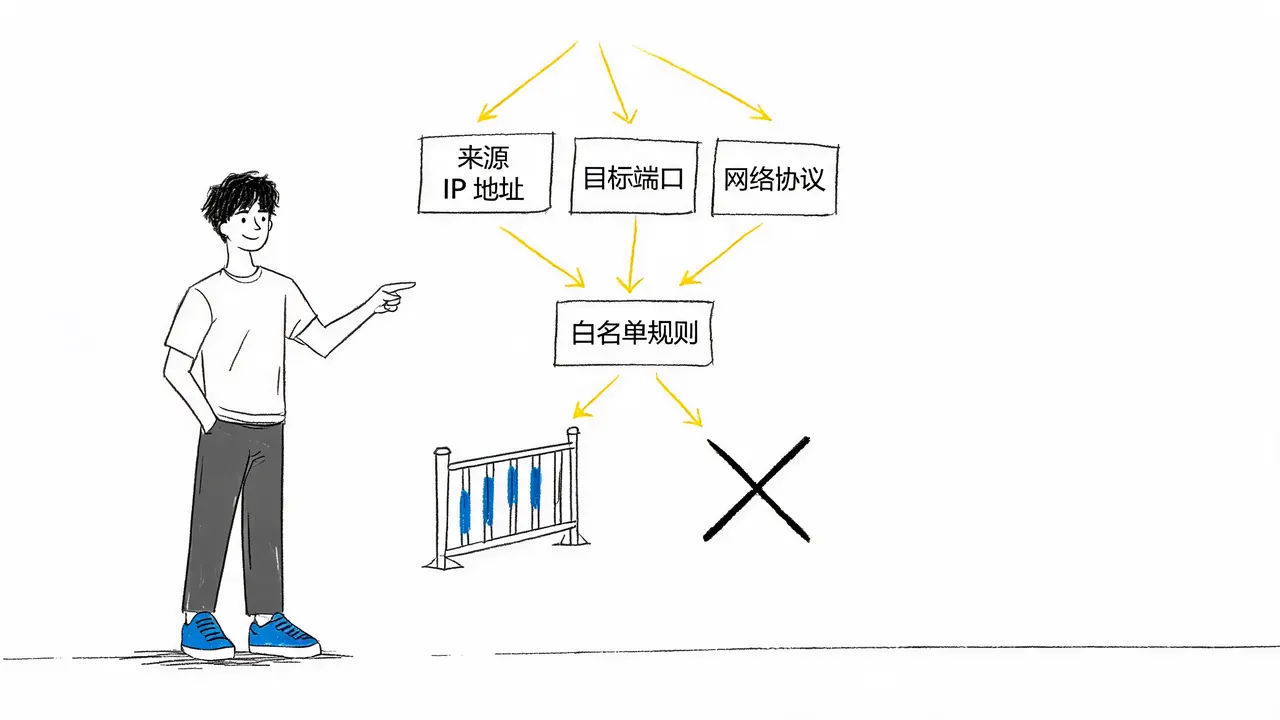
门卫是如何判断来访者是否有资格进入的呢?这主要依靠预设的规则,在网络底层通过包过滤和状态检测来实现。
当外部网络尝试访问服务器时,防火墙会检查三个核心信息:
- 对方是谁:即来源 IP 地址。
- 要去哪儿:即目标端口。
- 用什么方式沟通:即网络协议(如 TCP、UDP 等)。
如果这条访问请求符合管理员提前配置好的白名单规则,“闸门”就会抬起放行;如果不在名单内,或者触发了黑名单规则,防火墙会直接丢弃该数据包,使其连服务器的“门”都摸不到。
为什么服务器必须部署防火墙?
既然普通电脑不装防火墙似乎也能正常使用,为什么服务器却必须安装?根本原因在于两者的工作模式不同:
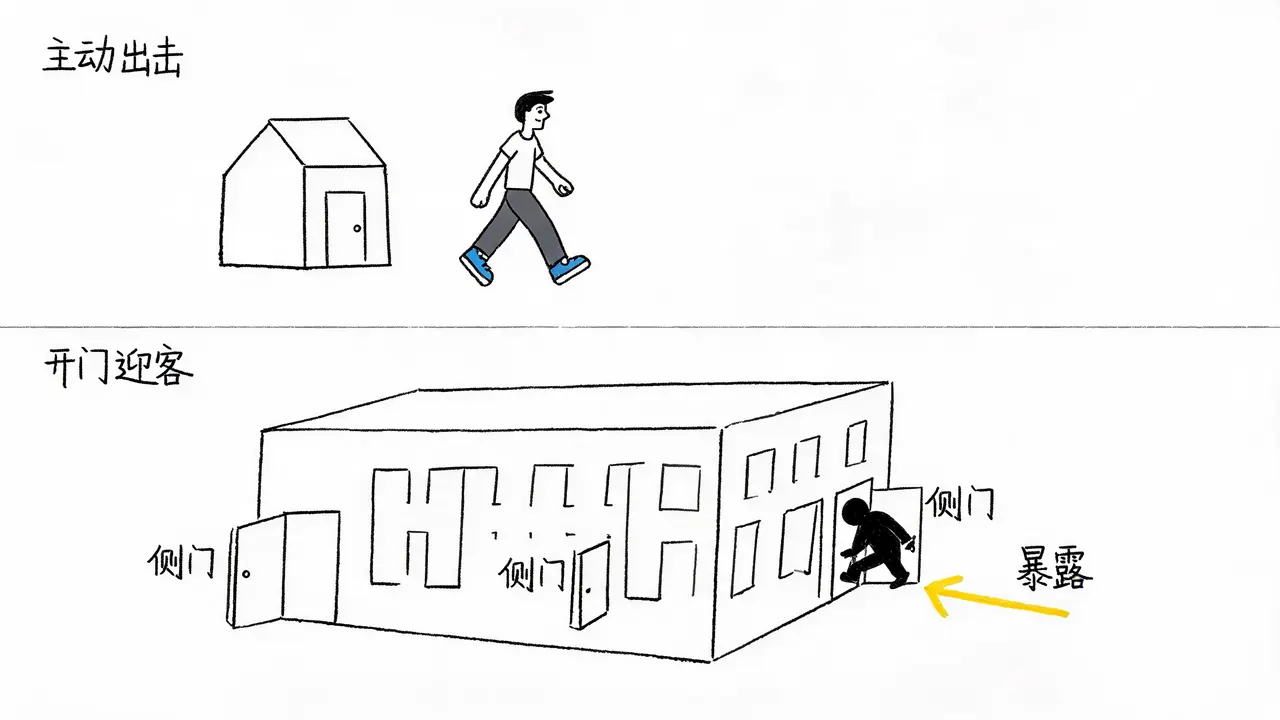
- 普通电脑(主动出击):通常是用户主动去访问网页、下载文件,不需要对外提供持续服务,因此暴露面较小。
- 服务器(开门迎客):必须 24 小时暴露在公网上,并敞开特定端口(如提供网页服务的 80 端口,或加密访问的 443 端口)以响应外部请求。
如果不部署防火墙,服务器上成千上万个端口将全部暴露。黑客无需走“正门”,只需找到一个未关闭的“侧门”(例如一个废弃的服务端口),就能直接溜进系统底层。
防火墙的核心作用,就是把所有没用的侧门全部焊死,只留正门,并在正门进行严格查验。
防火墙的局限性与 WAF 的补充
尽管防火墙至关重要,但它也有防不住的地方。既然它只查“门禁”,那么如果攻击者伪造了一张完美的“通行证”呢?
例如,黑客伪装成正常的网页访问请求,从敞开的 80 端口大摇大摆地走进来,然后利用网站代码中的漏洞进行破坏。在这种情况下,传统的网络层防火墙就会失效,因为它认为这是一个合法的连接请求。
为了堵住这个漏洞,服务器通常还会叠加部署 WAF(Web 应用防火墙):
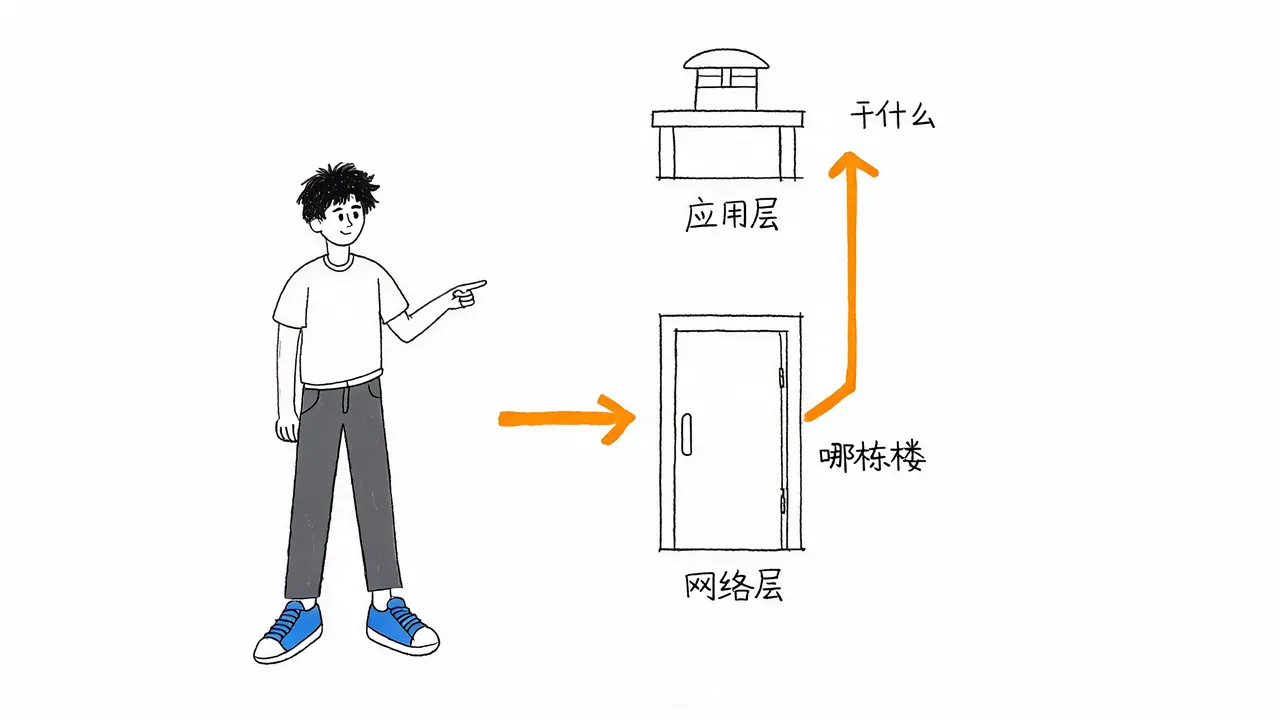
- 传统防火墙:看的是你要去“哪栋楼”(网络层/传输层)。
- WAF:看的是你进楼后具体要“干什么”(应用层)。
WAF 专门拦截那些伪装成正常用户的恶意操作,从而弥补传统防火墙在应用层防护上的不足。
总结
服务器离不开防火墙,是因为服务器天生就需要对外暴露服务。防火墙是划定安全边界、收敛攻击面的第一道基础设施。
没有防火墙,服务器就像一栋没有大门、四面透风的建筑;有了它,服务器才真正具备了在复杂的互联网环境中“开门营业”的底气。