什么是零信任?为什么公司不再相信内网安全?
传统企业安全长期依赖“城堡式”的边界防护,但随着远程办公与云服务的普及,物理边界已逐渐消失。一旦黑客突破大门,便能在内网中畅通无阻。为了应对这一危机,“零信任”(Zero Trust)理念应运而生。
零信任并非某款具体的杀毒软件或防火墙,而是一种**“从不信任,始终验证”**的网络安全架构理念。它彻底颠覆了“内网即安全”的传统假设,要求对每一次访问请求进行严格校验。
传统边界安全的困境:消失的护城河
要理解零信任,首先需要回顾过去几十年主流的边界安全模式。
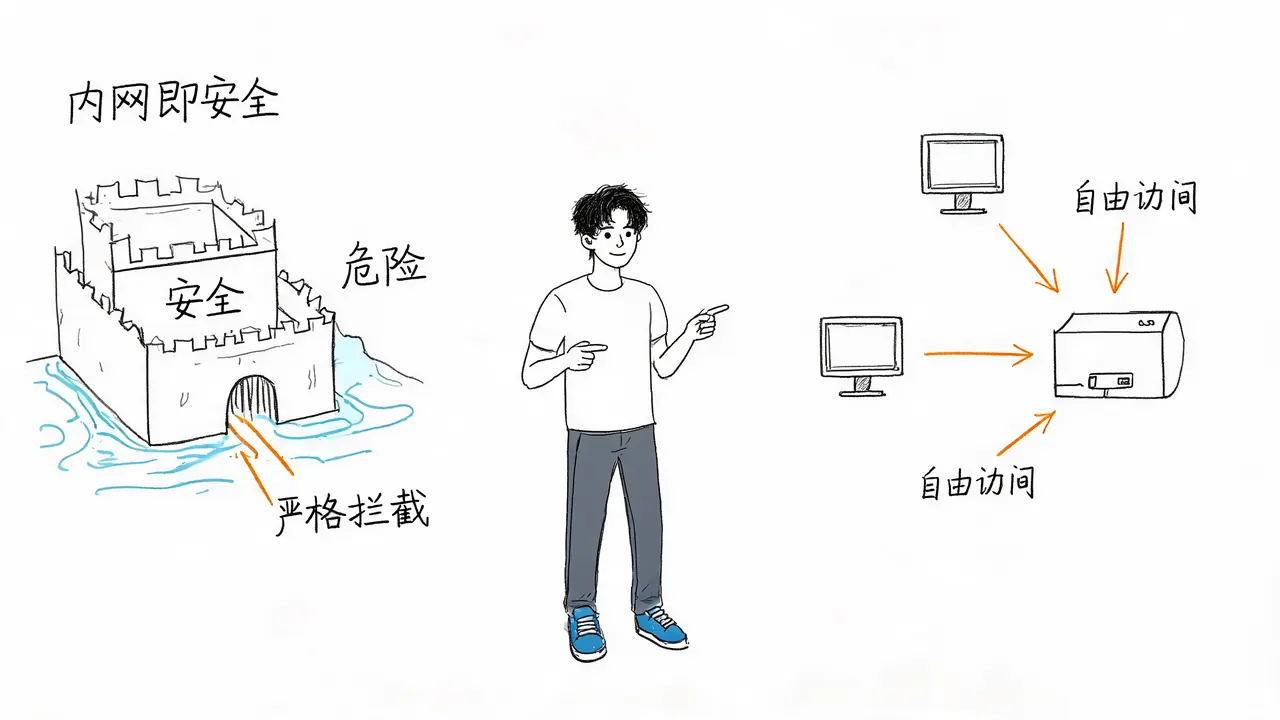
这种模式常被比喻为中世纪的城堡:公司在网络边缘部署防火墙,如同挖掘护城河。其核心逻辑是:
- 外网即危险:所有来自外部的流量都被视为潜在威胁,需经过严格拦截。
- 内网即安全:一旦通过防火墙进入内网,系统便默认用户是“自己人”,允许其在内部自由访问文件和系统。
然而,随着数字化转型的深入,这套“城堡模式”面临严峻挑战:
- 物理边界的模糊:数据不再仅存储于本地机房,而是分散在各类云端服务器中。员工可能在咖啡厅使用个人电脑办公,或在家中通过平板参会。办公地点的非固定化,使得区分“内”与“外”的护城河形同虚设。
- 内部威胁的放大:一旦黑客通过钓鱼邮件窃取账号,或内部出现恶意员工,他们便能轻易混入内网。由于传统架构在入门后不再进行二次盘问,攻击者可在内网横向移动,肆意翻找核心机密。
零信任的核心原则
零信任架构旨在解决边界消失后的安全真空,其核心建立在两大原则之上:
1. 持续验证(Continuous Verification)
在零信任视角下,不存在绝对的“内网”或“外网”,也没有绝对安全的设备或位置。
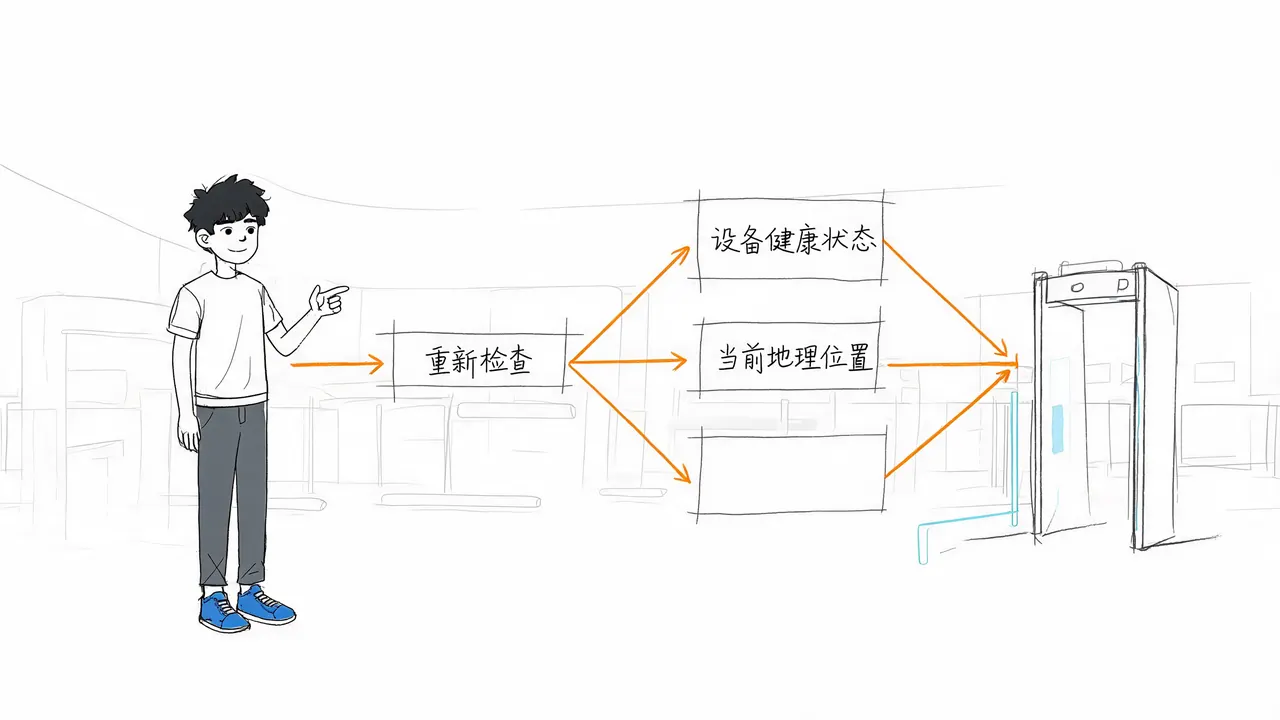
- 动态核验:即使员工坐在公司总部工位、连接内部网络,系统也不会直接放行。
- 多维检查:每次访问核心数据时,系统都会重新检查用户身份、设备健康状态以及当前地理位置。
这类似于机场安检:并非持有机票即可进入候机厅,而是每经过一道关卡、每次登机,都需要重新核验身份与凭证。
2. 最小权限与微隔离(Least Privilege & Micro-segmentation)
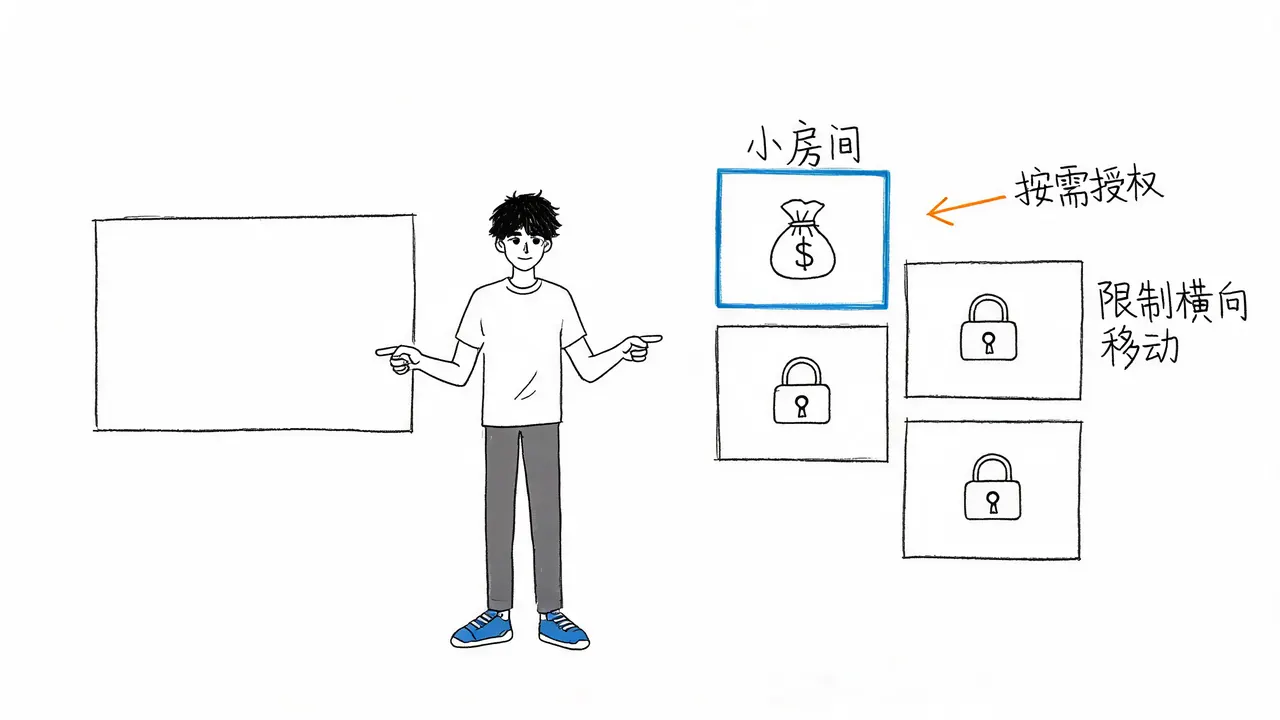
传统内网如同一个“大平层”,进入后即可访问所有区域;而零信任则将网络切割为无数个独立的“小房间”。
- 按需授权:系统仅授予用户完成当前工作所必需的最小权限。例如,财务人员只能访问财务系统,无法查看研发部门的代码库。
- 限制横向移动:即便黑客盗取了某个账号,其活动范围也被限制在极小的隔离区内,无法进一步渗透其他系统,从而大幅降低潜在损失。
常见误解与落地挑战
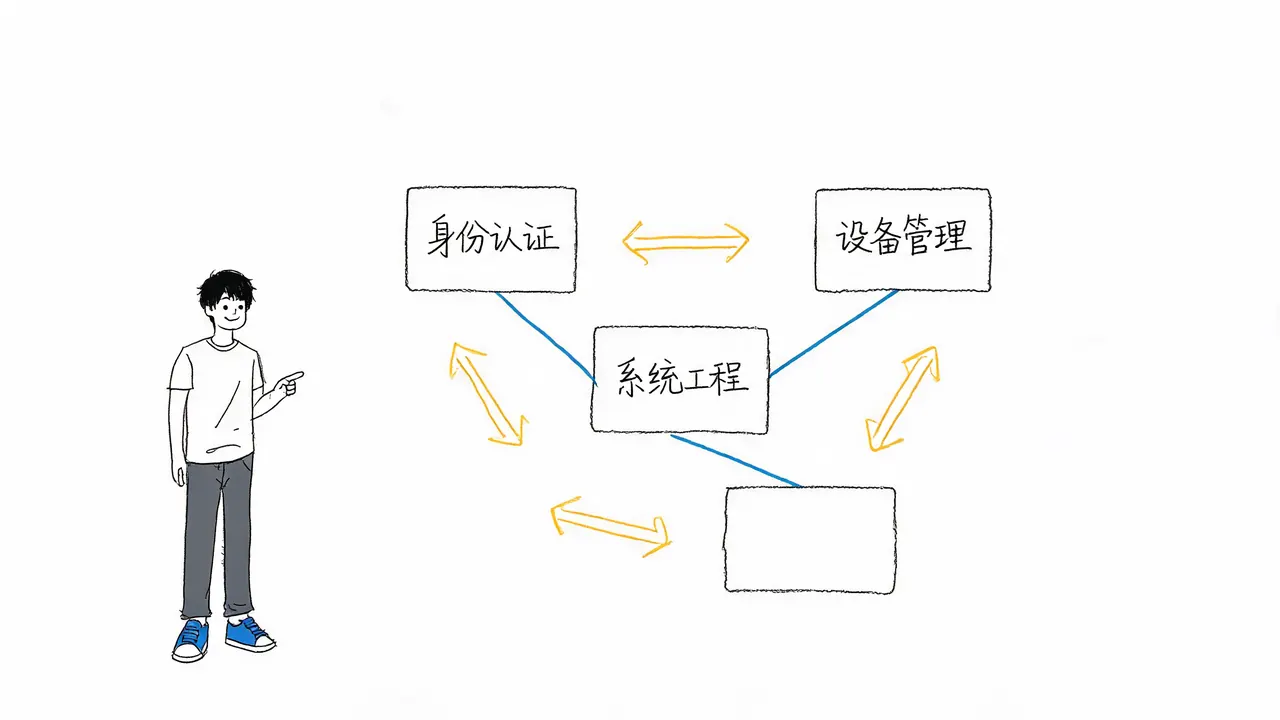
许多企业误以为零信任是一款可以即插即用的软件产品,但实际上,零信任是一套需要重构整个 IT 架构的系统工程。
- 非单一产品:它需要打通身份认证、设备管理、网络隔离等多个环节,形成闭环。
- 体验与安全的平衡:由于每次访问都需严格验证,若设计不当,可能导致流程繁琐,影响员工工作效率。
因此,成功落地零信任需要结合企业实际业务场景,在安全性与用户体验之间找到最佳平衡点。
结语
从“守住大门就万事大吉”到“不信任任何一次访问”,零信任的普及标志着网络安全逻辑的根本性翻转。
在数字世界中,已无绝对安全的物理边界。真正的安全不再是建造更高的围墙,而是清晰地洞察每一次数据流动背后的真相:是谁,在什么状态下,想要做什么。