Session 和 Cookie 有什么区别?网站登录状态的底层机制
每次登录网站,只要不主动退出,下次打开时依然保持登录状态。这背后全靠 Cookie 和 Session 在默默工作。
很多人误以为它们只是同一事物的不同叫法,或者是前端与后端的称呼差异。实际上,它们是两套完全不同的机制。它们分别存储在哪里?又是如何配合工作的?为什么开发中常说 Cookie 不安全,而 Session 更安全?
本文将彻底理清这两个核心概念。
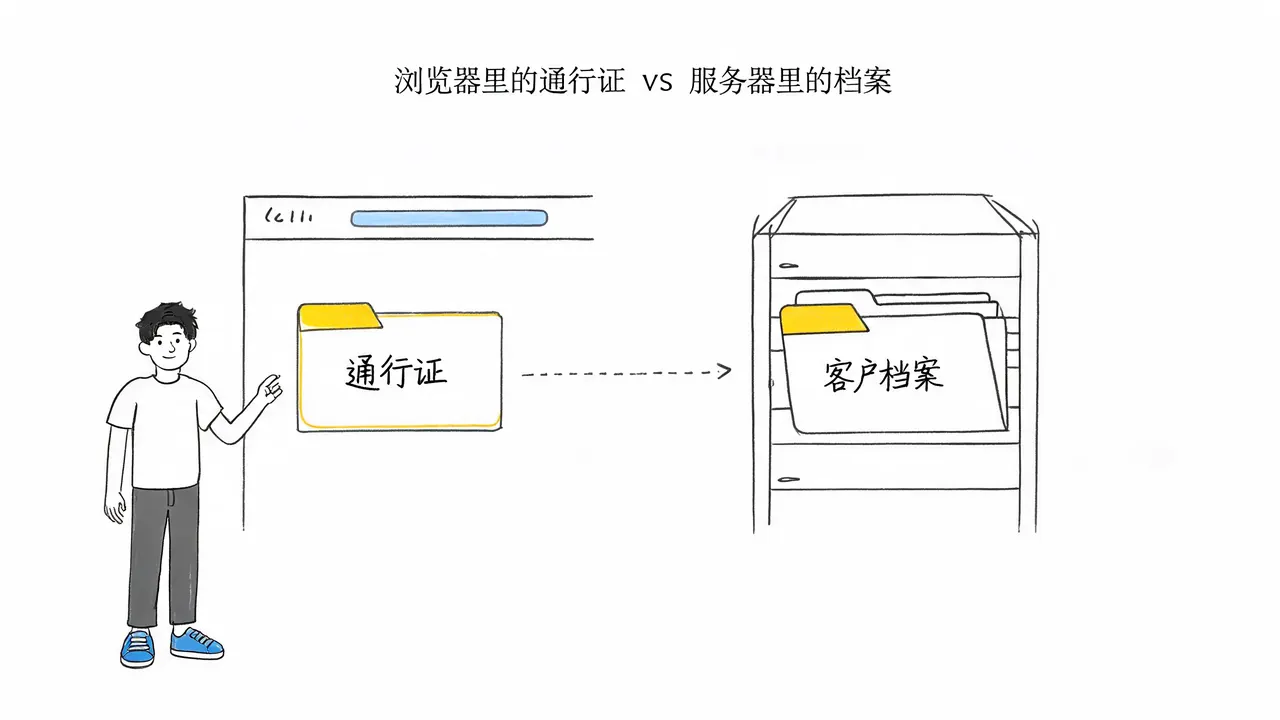
``本质区别:浏览器里的通行证 vs 服务器里的档案
要理解两者的区别,首先要明确 HTTP 协议的特性。HTTP 是无状态的,这意味着服务器天生“记不住人”。每当你刷新一次页面,服务器都会把你当作一个全新的陌生人。
为了维持登录状态,必须引入 Cookie 和 Session 来帮服务器“认人”。
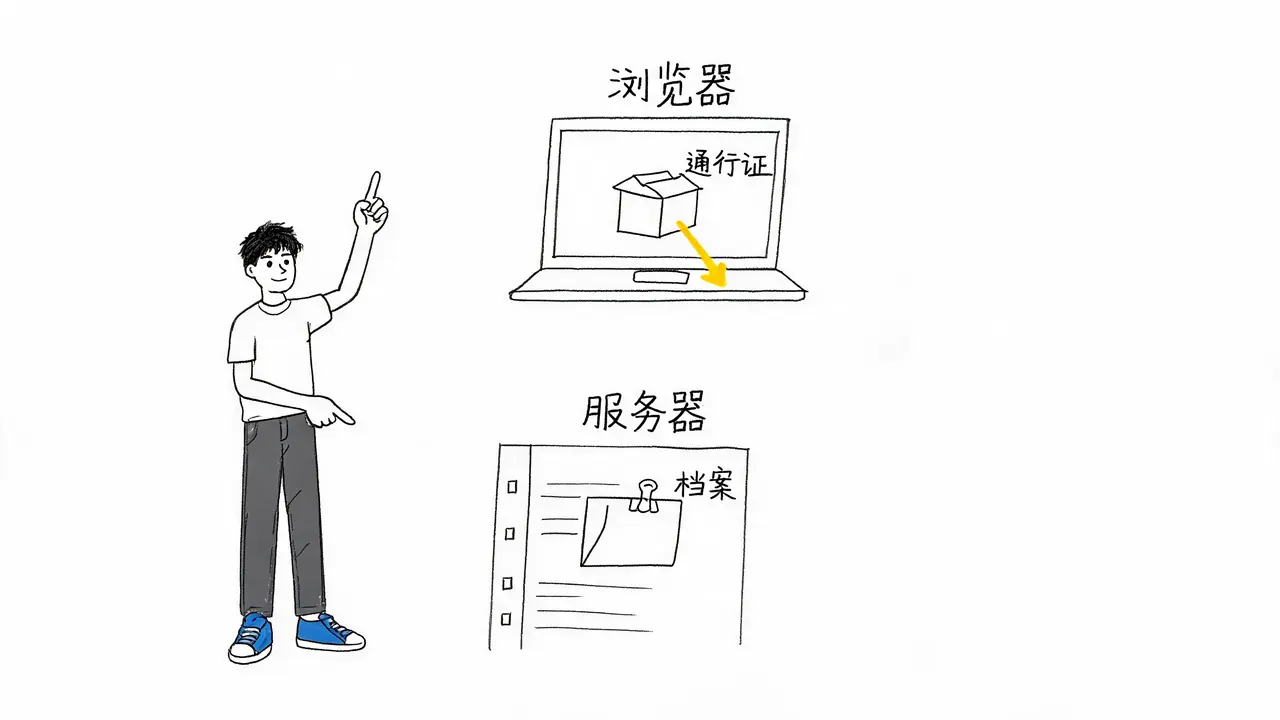
- Cookie:本质上是存在你**浏览器(客户端)**里的“通行证”。
- Session:本质上是存在**网站服务器(服务端)**里的“客户档案”。
存储位置与容量差异
两者最直观的区别在于数据存储的位置以及容量的限制。
1. Cookie:客户端存储
- 位置:直接保存在用户的电脑或手机浏览器中。
- 传输方式:每次访问网站时,浏览器会自动将 Cookie 附带在请求中发送给服务器。
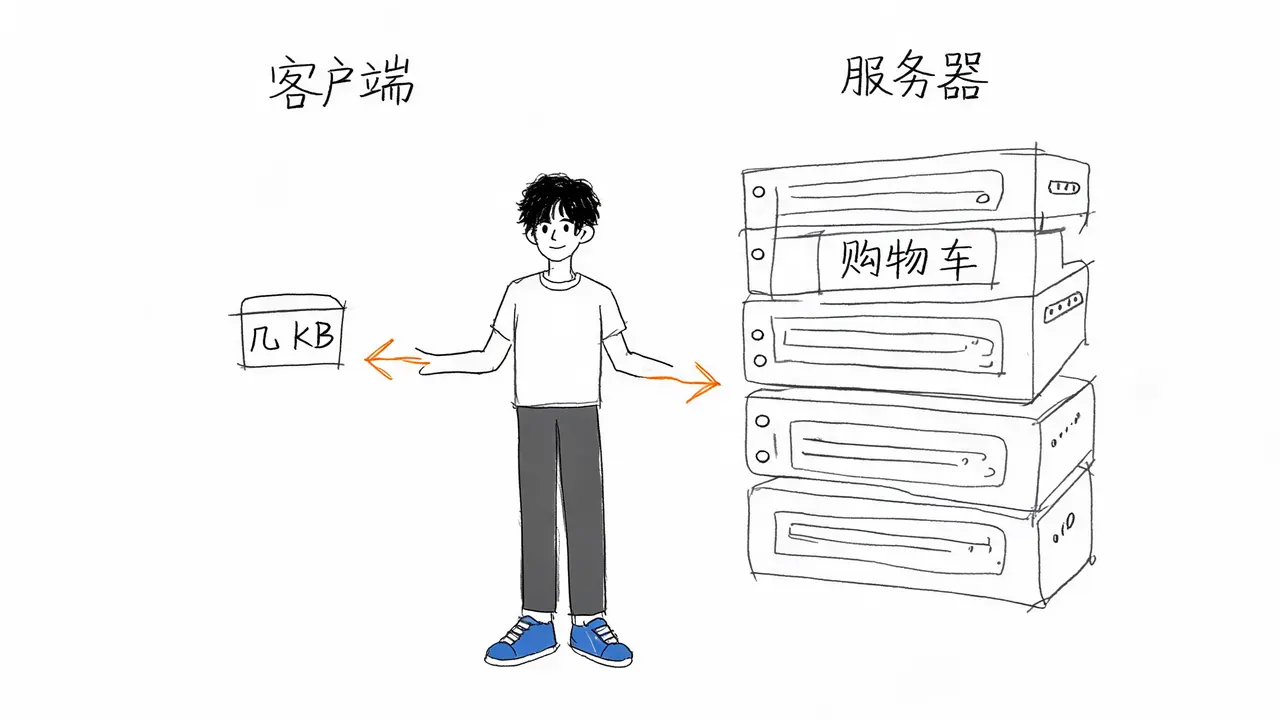
- 容量限制:由于存储在客户端,其容量非常小,通常只能存储几 KB 的简单文本数据。
2. Session:服务端存储
- 位置:数据保存在网站的服务器上。
- 客户端痕迹:浏览器里只保留一个“线索”(即 Session ID)。
- 容量优势:因为存储在服务器端,Session 可以存储大量复杂的数据,例如购物车中的商品列表、具体的用户权限级别等。
安全性对比:为什么 Session 更安全?
存储位置的不同直接导致了两者在安全性上的巨大差异。
-
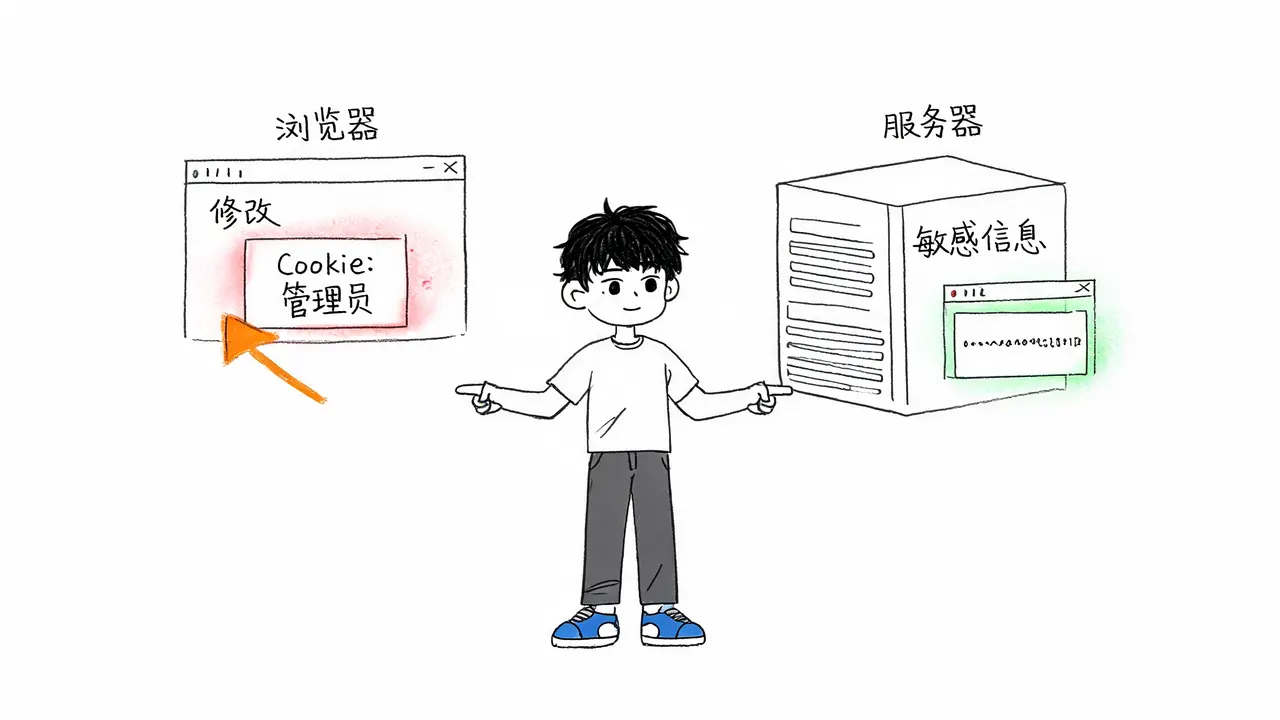
Cookie 的风险: 由于 Cookie 存储在用户浏览器中,用户可以随意查看、修改,甚至可能被恶意脚本窃取。如果将“你是管理员”这类关键信息以明文形式直接写在 Cookie 中,一旦被人篡改,攻击者就能冒充你的身份。
-
Session 的优势: Session 的核心数据存储在服务器中,用户无法直接获取或修改。因此,它通常用于存放密码验证状态、账户余额等敏感信息,安全性远高于 Cookie。
协作机制:通行证与档案的配合
在实际应用中,Session 往往需要借助 Cookie 才能运转。它们并非孤立存在,而是紧密配合:
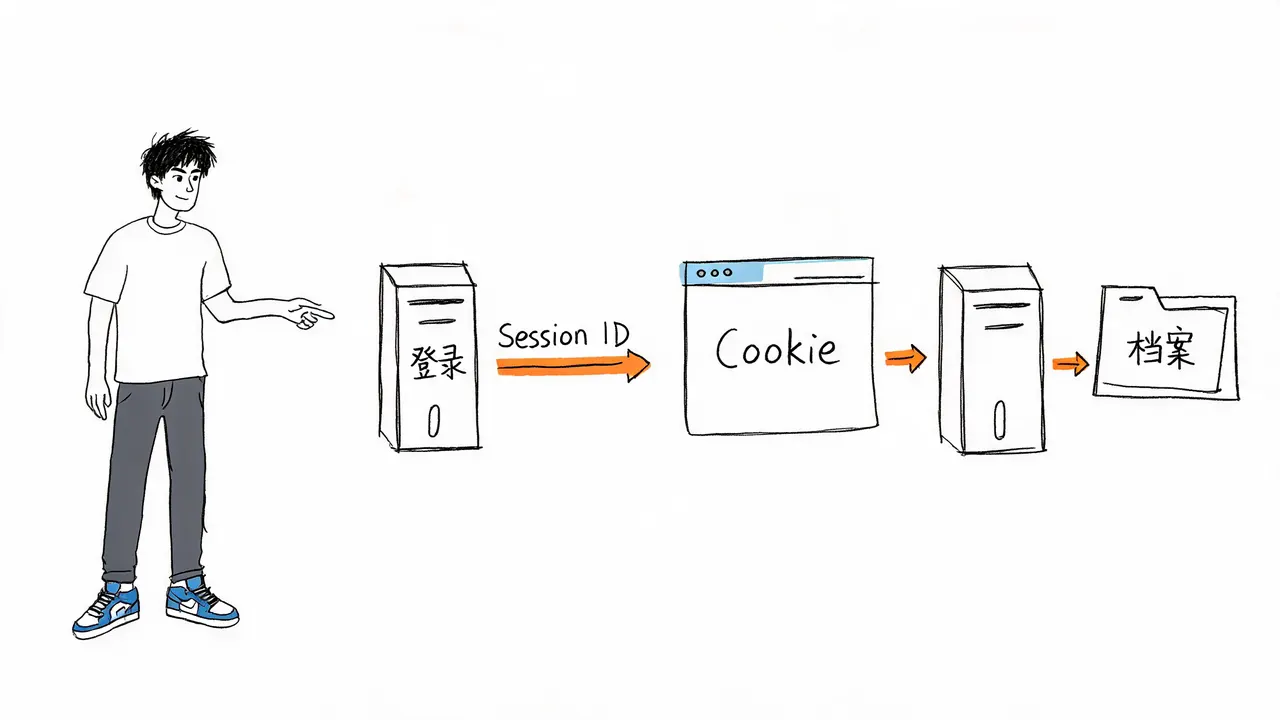
- 登录建立:当你第一次登录时,服务器在后台为你创建一份 Session 档案,并生成一个唯一的编号,即 Session ID。
- 凭证下发:服务器将这个 Session ID 写入 Cookie,并发送给浏览器。
- 身份验证:之后每次点击页面,浏览器会自动携带这个包含 Session ID 的 Cookie。服务器读取编号后,去后台翻出对应的 Session 档案,确认用户身份。
常见误解:它们必须绑定使用吗?
很多人认为 Cookie 和 Session 必须成对出现,但这其实是一个误解。
-
Cookie 可以独立存在: Cookie 完全可以脱离 Session 单独使用。例如,网站用它来记住你选择了“深色模式”,或者记录你浏览过的商品历史。这些功能不需要在服务器建立档案,直接存储在浏览器本地即可。
-
Session 通常依赖 Cookie: 反过来,Session 通常离不开 Cookie。如果没有 Cookie 帮助传递 Session ID,服务器就无法找到对应的用户档案。虽然技术上可以通过将编号拼接到 URL 后面来传递,但在现代网站开发中,绝大多数情况都依赖 Cookie 来搬运这个编号。
总结
Cookie 和 Session 不是非此即彼的替代品,而是前端与后端的分工协作:
- Cookie 负责在客户端轻量级地传递凭证和记住小编号。
- Session 负责在服务端安全地保管核心状态。
理解了这套“通行证 + 档案”的配合逻辑,你就看懂了现代网站维持登录状态的底层基石。