什么是网络端口?彻底搞懂其本质、分类与工作原理
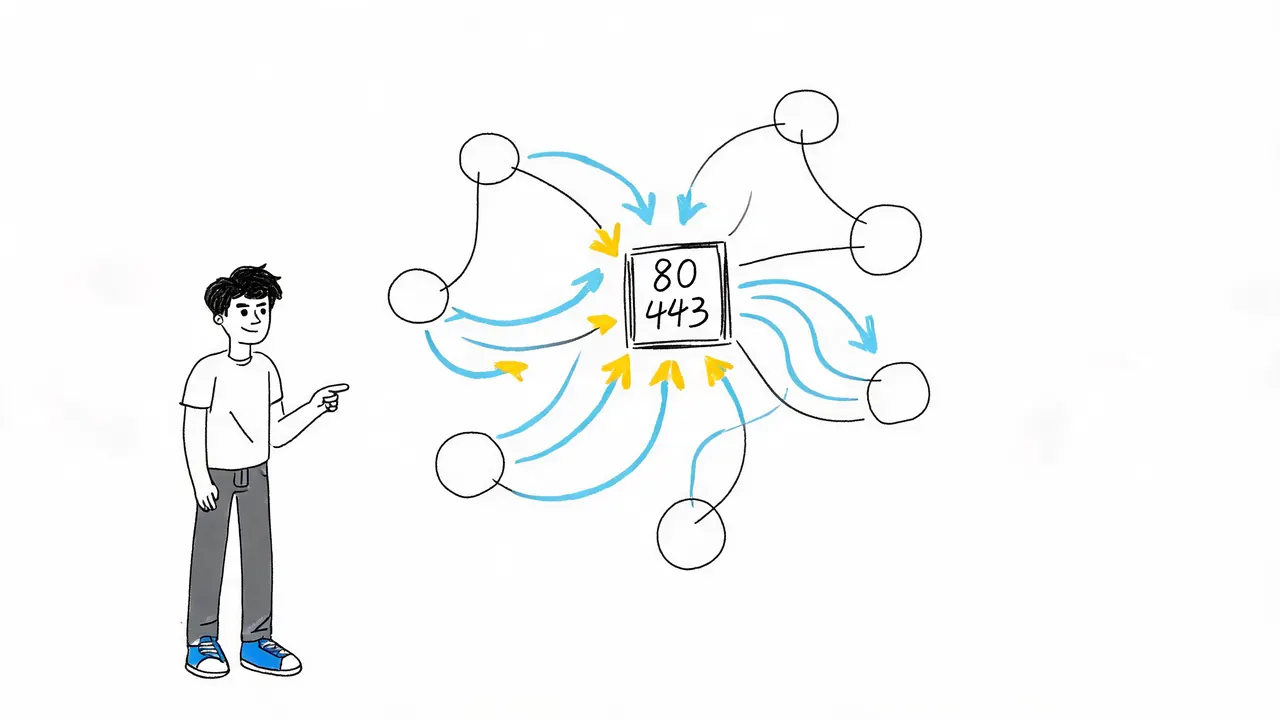
在网络通信中,如果说 IP 地址决定了数据要送到哪台电脑,那么**端口(Port)**就决定了数据要交给这台电脑上的哪个具体程序。
理解端口是建立清晰网络通信底层认知的关键。本文将带你彻底搞懂端口的本质、分类规则,以及它在真实网络请求中是如何协同工作的。
`` 是摘要与正文的分隔标记,请保留。快递类比:理解端口的直观方式
为了更直观地理解端口,我们可以使用一个生活中的快递类比:
- IP 地址:就像是你所在小区的详细物理地址。它能让快递员把包裹准确送到你家楼下。
- 端口号:就是你家具体的门牌号。它告诉快递员,这个包裹是交给主卧的爸爸,还是次卧的孩子。
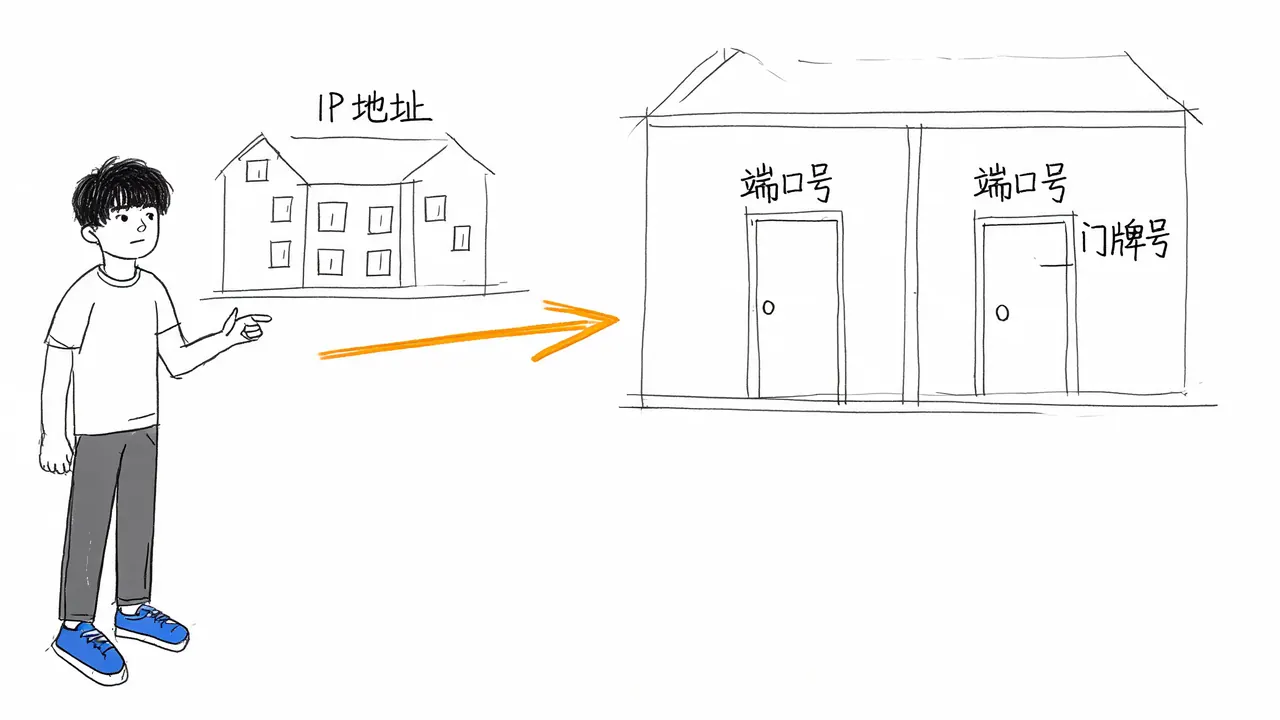
如果没有端口,数据到达电脑后就会“迷路”,操作系统将不知道该如何处理这些数据。
端口的本质:逻辑通道而非物理接口
在真实的电脑运行环境中,一台设备通常会同时运行许多网络程序。例如,你可能一边用浏览器看网页,一边挂着微信,后台还在下载游戏。
当网络数据包通过网线或 WiFi 到达你的网卡时,操作系统必须知道把这些数据分发给谁。端口就是操作系统用来区分这些不同程序接收通道的数字标识。
需要明确的是:
- 非物理接口:端口并不是电脑上的物理插孔(如网线口或 USB 口)。
- 逻辑概念:它是操作系统网络协议栈里的一个逻辑概念。
- 数值范围:本质上是一个 16 位的整数,取值范围从 0 到 65,535。这意味着一台电脑最多可以同时拥有 6 万多个这样的逻辑通道。
端口的三大分类
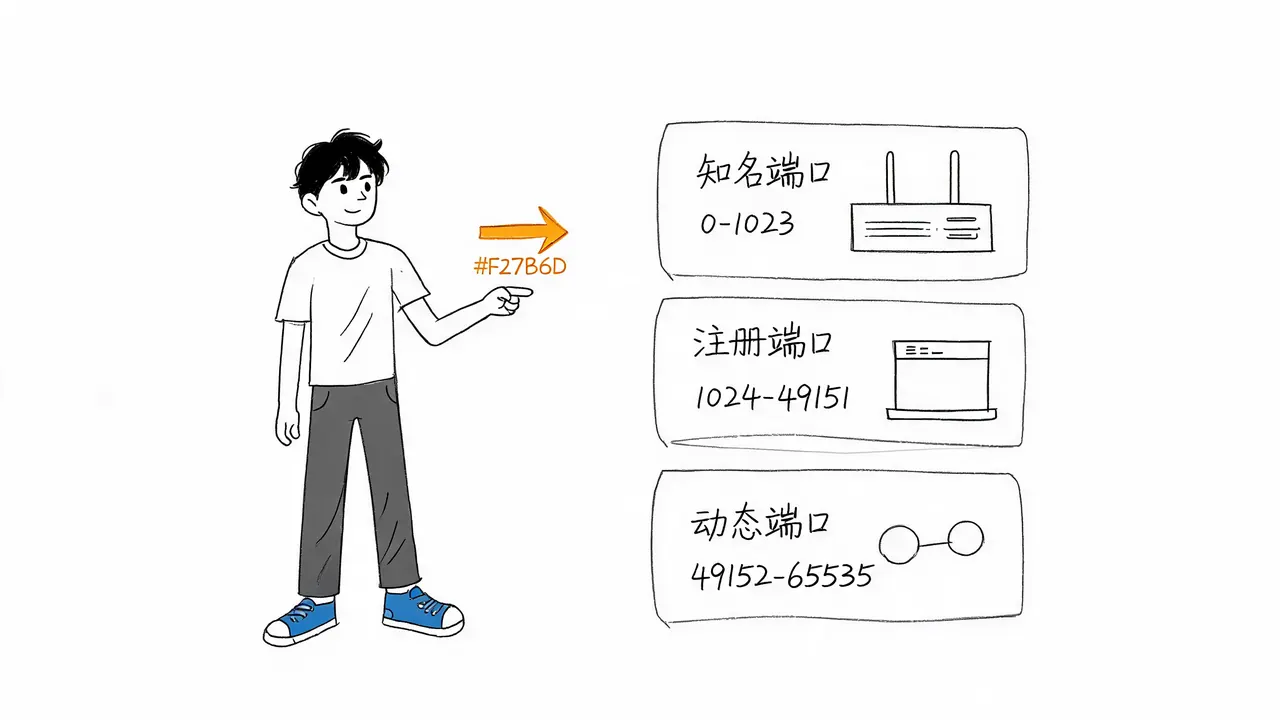
为了方便管理和避免冲突,国际互联网号码分配机构(IANA)将这 6 万多个端口划分成了三个主要区间:
1. 知名端口(Well-Known Ports):0 - 1023
这些端口被严格保留给系统级或最核心的网络服务使用,普通程序不能随便占用。它们就像是城市里的核心公共服务机构,地址固定,大家都默认去那里办事。
- 80:HTTP 协议(网页浏览)
- 443:HTTPS 协议(加密网页浏览)
- 22:SSH 协议(远程连接服务器)
2. 注册端口(Registered Ports):1024 - 49151
这些端口通常分配给普通用户安装的第三方应用程序或特定的网络服务。
- 3306:MySQL 数据库
- 6379:Redis 缓存服务
- 8080:Tomcat 服务器(开发人员常用)
3. 动态端口(Dynamic/Private Ports):49152 - 65535
这些端口一般不会被服务器上的固定服务长期占用,而是由操作系统在客户端发起网络请求时临时分配的。当你的浏览器需要访问网页时,系统就会从这个区间里随机挑一个空闲端口作为本次通信的起点。
真实场景:网页访问中的端口协作
让我们通过一个真实的网页访问场景,看看端口是如何配合工作的:
- 发起请求:当你在浏览器输入网址并回车时,你的电脑会随机开启一个动态端口(例如 50000),用来发送请求数据。
- 数据包发送:这个数据包的目标地址是服务器的 IP,目标端口是服务器固定的 80 端口。
- 服务器处理:服务器收到数据后,通过 80 端口将请求交给 Web 服务程序处理。
- 返回数据:处理完成后,服务器将网页数据打包,目标地址填你的电脑 IP,目标端口填你刚才用的 50000 端口。
- 精准投递:你的操作系统收到返回数据后,通过 50000 端口准确地把网页内容交给了你的浏览器。
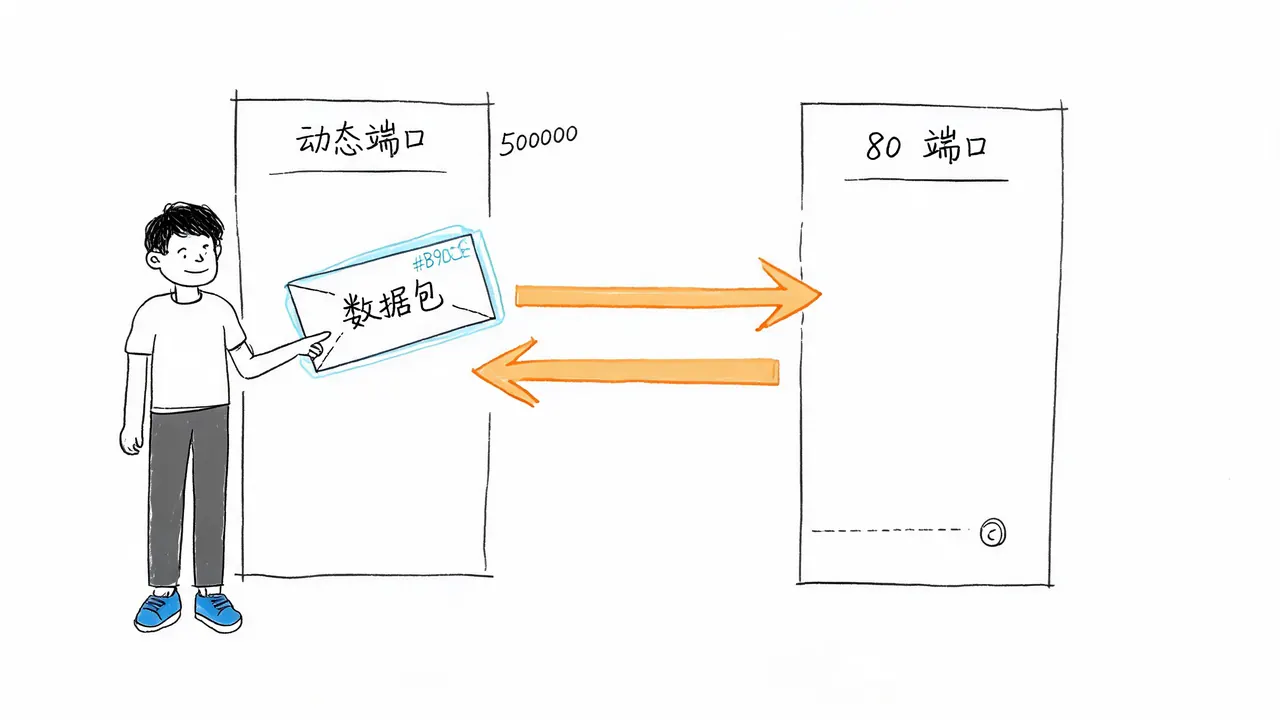
整个过程严丝合缝,确保了数据在多程序并发环境下的准确分发。
端口与网络安全
理解了端口的工作机制,你就能明白网络安全中常说的“关闭不必要端口”是什么意思了。
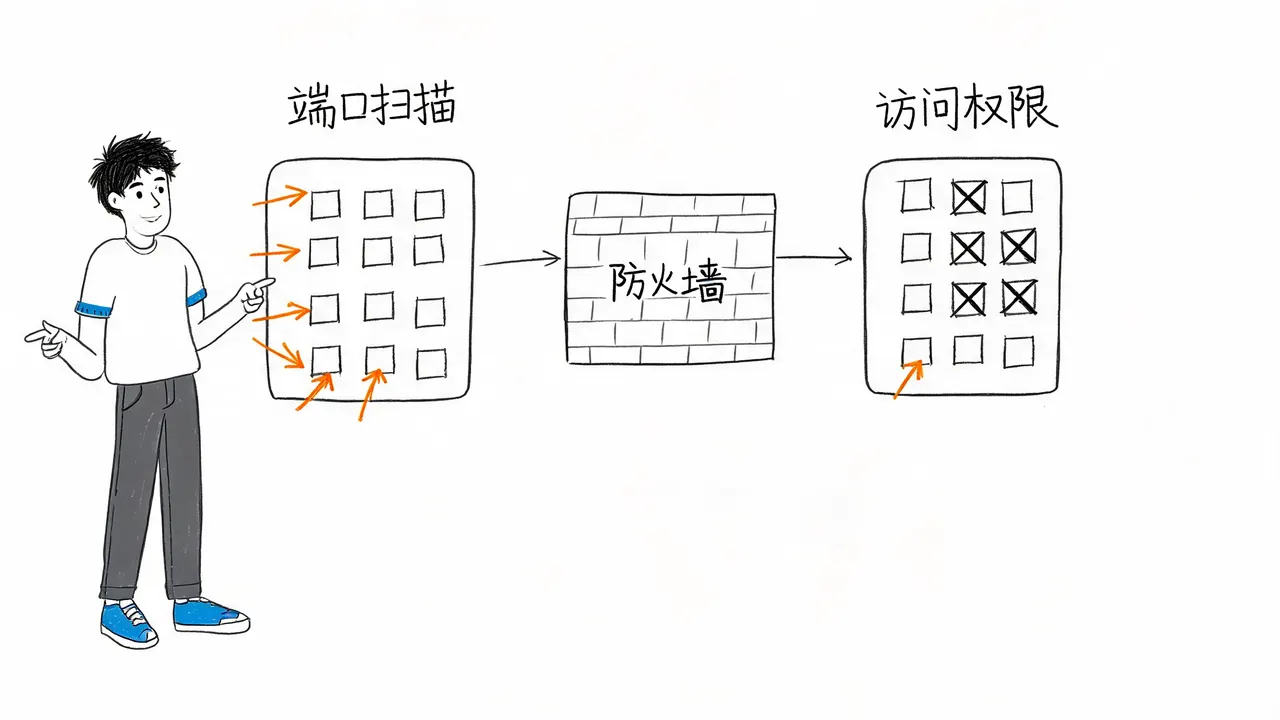
- 端口扫描:黑客在攻击服务器前,通常会进行端口扫描,探测目标机器上开放了哪些通道。
- 风险示例:如果一台服务器开放了数据库的 3306 端口,且没有设置强密码,黑客就能直接通过这个端口连入并窃取数据。
- 防火墙策略:配置防火墙的核心逻辑就是控制端口的访问权限。我们只对外暴露必须提供服务的端口(如 Web 服务器的 80 和 443 端口),而把数据库、后台管理等内部端口严格封锁。
这样,即使黑客知道了服务器的 IP 地址,也找不到可以进入的“逻辑大门”。
总结
端口是网络通信中不可或缺的精确导航机制。它用简单的数字标识,解决了多程序并发通信时的数据分发难题,让复杂的互联网交互变得井然有序。
掌握了端口的概念,不仅能帮你更透彻地理解网络协议,也能让你在排查网络故障和配置服务器安全策略时更加得心应手。