什么是子网掩码?解析网络与主机的边界划分机制
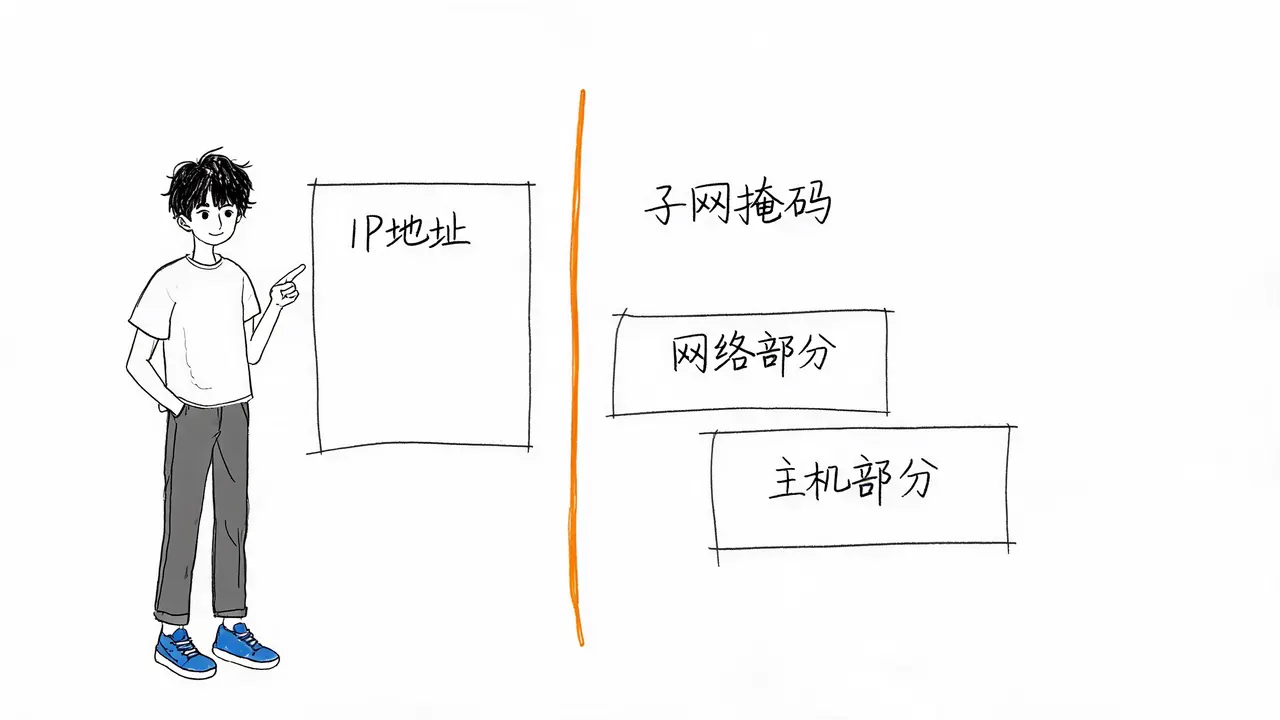
在配置网络时,子网掩码(Subnet Mask)总是与 IP 地址紧密绑定出现。简单来说,它是计算机网络中用于区分 IP 地址里“网络部分”和“主机部分”的 32 位参数。
如果把 IP 地址比作一个完整的收件地址,那么子网掩码就是用来划定哪部分是“街道名”、哪部分是“门牌号”的分割线。没有它,路由器将无法判断数据包是在局域网内消化,还是应该发往互联网。
为什么 IP 地址需要子网掩码?
一个常见的误解是认为 IP 地址本身就能分清网络和具体设备。实际上,单看一串如 192.168.1.10 这样的 IP 地址,计算机是无法自行判断边界的。
它不知道前面的 192.168.1 代表公司网络,还是 192.168 代表公司网络。IP 地址本身只是一串数字,必须配合子网掩码这条“分割线”,才能将大范围的网络和具体的设备清晰地剥离出来。
子网掩码的二进制结构
子网掩码的底层规则非常严谨,其核心组成只有两部分:
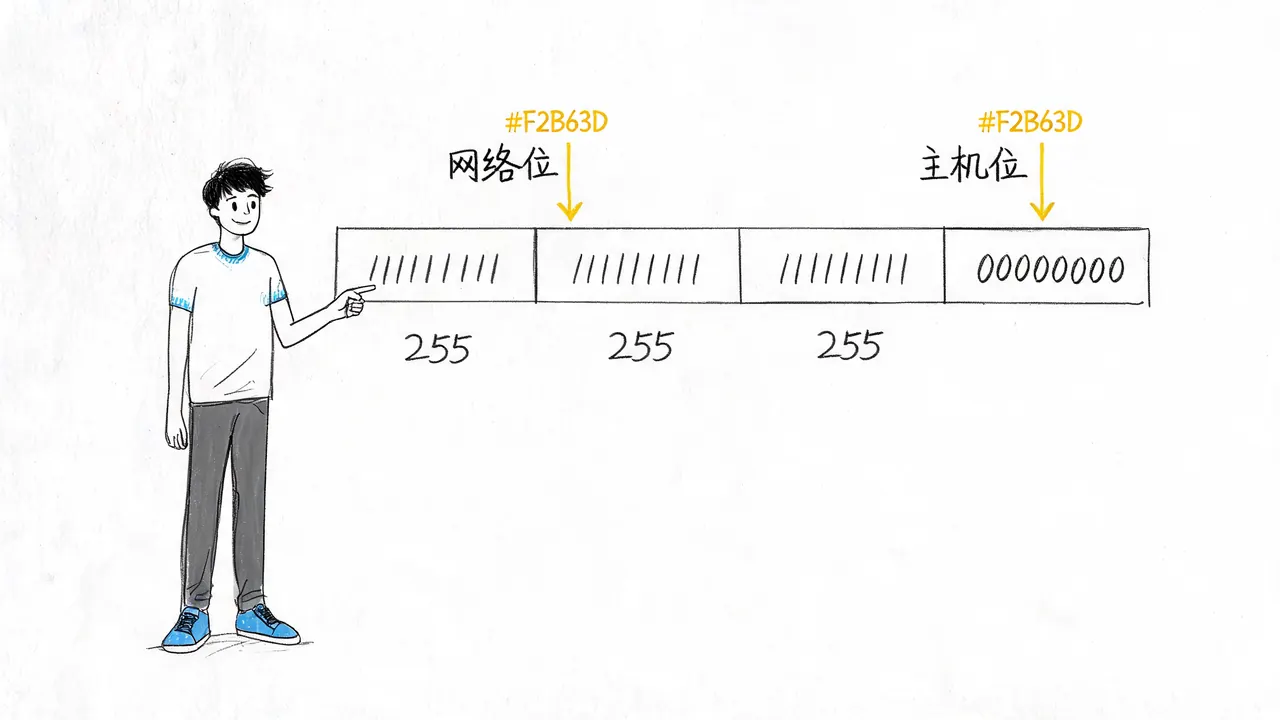
- 连续的 1(网络位):对应 IP 地址中的网络部分,用于标识所在的局域网或子网。
- 连续的 0(主机位):对应 IP 地址中的主机部分,用于标识该网络内的具体设备(如电脑或手机)。
子网掩码与 IP 地址一样,由 32 位二进制数字组成。以常见的 255.255.255.0 为例,将其转换为二进制后,表现为 24 个 1 和 8 个 0。这意味着:
- 前 24 位代表网络;
- 后 8 位代表设备。
逻辑与运算:数据包的路由决策
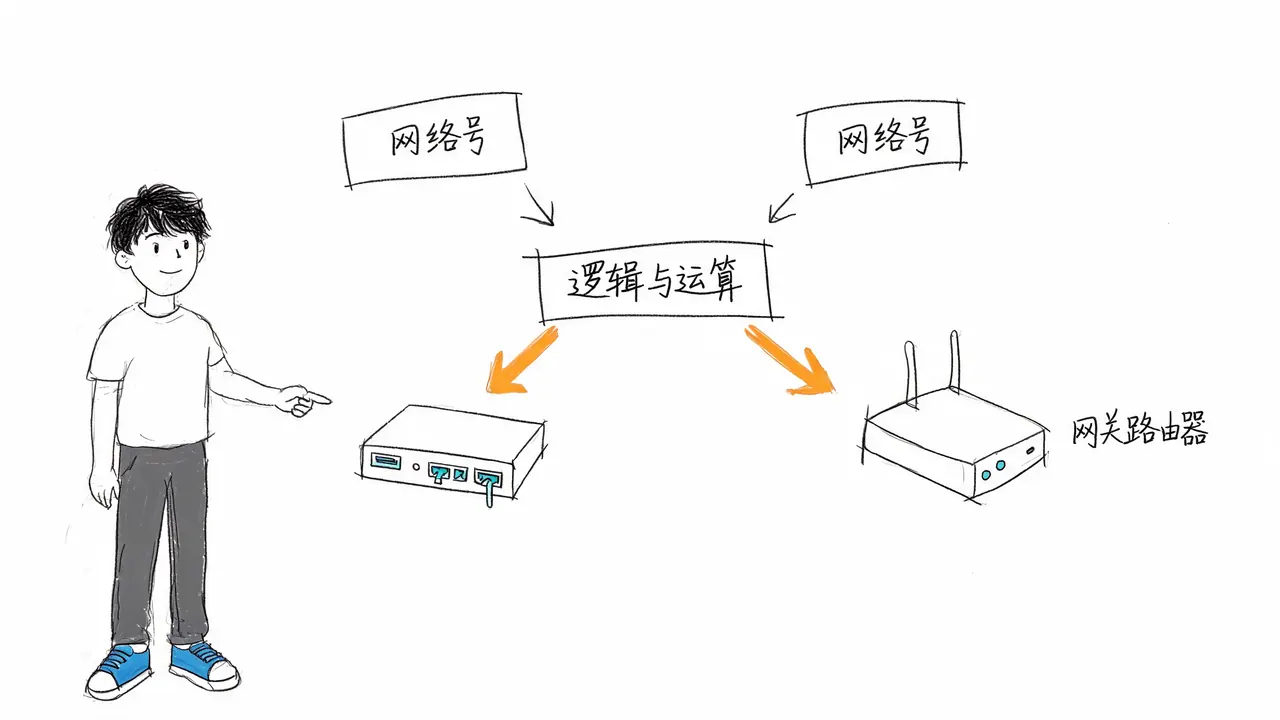
有了上述规则,计算机在发送数据前会执行一个关键的判断动作——逻辑与运算(AND Operation)。
具体过程如下:
- 计算机拿自己的 IP 地址和目标 IP 地址,分别套上子网掩码进行计算。
- 如果算出来的网络号完全一样:说明双方属于同一个子网,数据会直接交给交换机,在局域网内精准投递。
- 如果算出来的网络号不一样:说明目标设备在外地,数据包会被直接交给网关路由器,由其负责“长途”传输。
这种机制不仅用于“认路”,还用于网络切分。
子网划分:提升效率与安全
当公司或学校的设备数量过多时,管理员会利用子网掩码将一个大网络切分成多个小网络,即子网划分(Subnetting)。
这一操作带来两大好处:
- 减少网络拥堵:缩小广播域,降低不必要的流量干扰。
- 提高安全性:通过隔离不同子网,限制潜在的安全威胁扩散范围。
CIDR:更灵活的边界表达
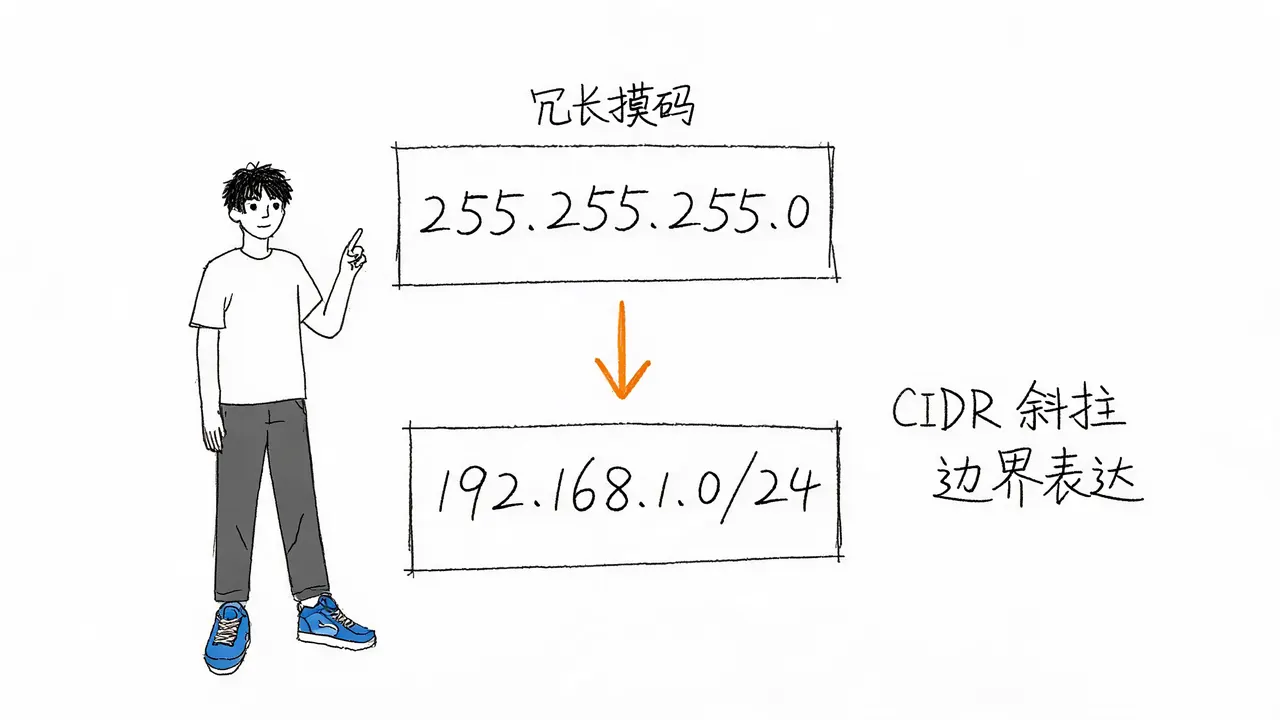
在现代网络配置中,经常能看到类似 192.168.1.0/24 的写法。这种斜线记法称为 CIDR(无类别域间路由)。
- 斜杠后面的数字(如 24)代表子网掩码中 1 的个数。
- 这是一种更简写、更灵活的边界表达方式,避免了冗长的点分十进制掩码。
总结
子网掩码本身不传输任何实际数据,但它是整个网络世界的“交通规则制定者”。它用一串简单的 0 和 1,在无形的数字世界里划出了清晰的街区边界,让每一个数据包都能准确判断自己是该“串门”(局域网通信)还是该“出远门”(跨网通信)。