什么是 DHCP Snooping?解析其防御伪造 DHCP 服务器的原理与边界
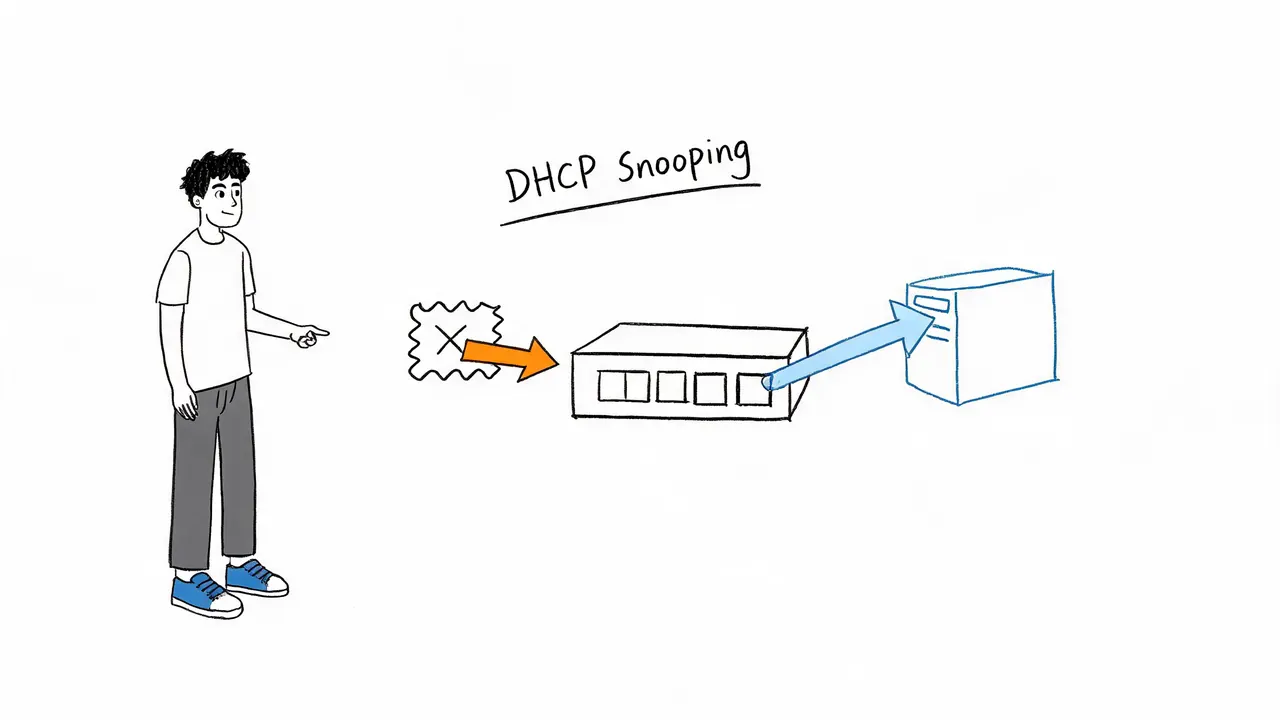
在办公网络中,若有人私自接入路由器并开启 DHCP 功能,往往会导致全员集体断网。这一现象的根源并非终端设备选错了服务器,而是 DHCP 协议本身缺乏身份验证机制。DHCP Snooping 正是为解决这一安全漏洞而设计的交换机功能,它通过端口信任机制有效拦截伪造的 DHCP 响应。
`` 是摘要与正文的分隔标记,请保留。为什么局域网会出现“假”DHCP 服务器?
要理解 DHCP Snooping 的作用,首先需要明确 DHCP 协议的安全缺陷。
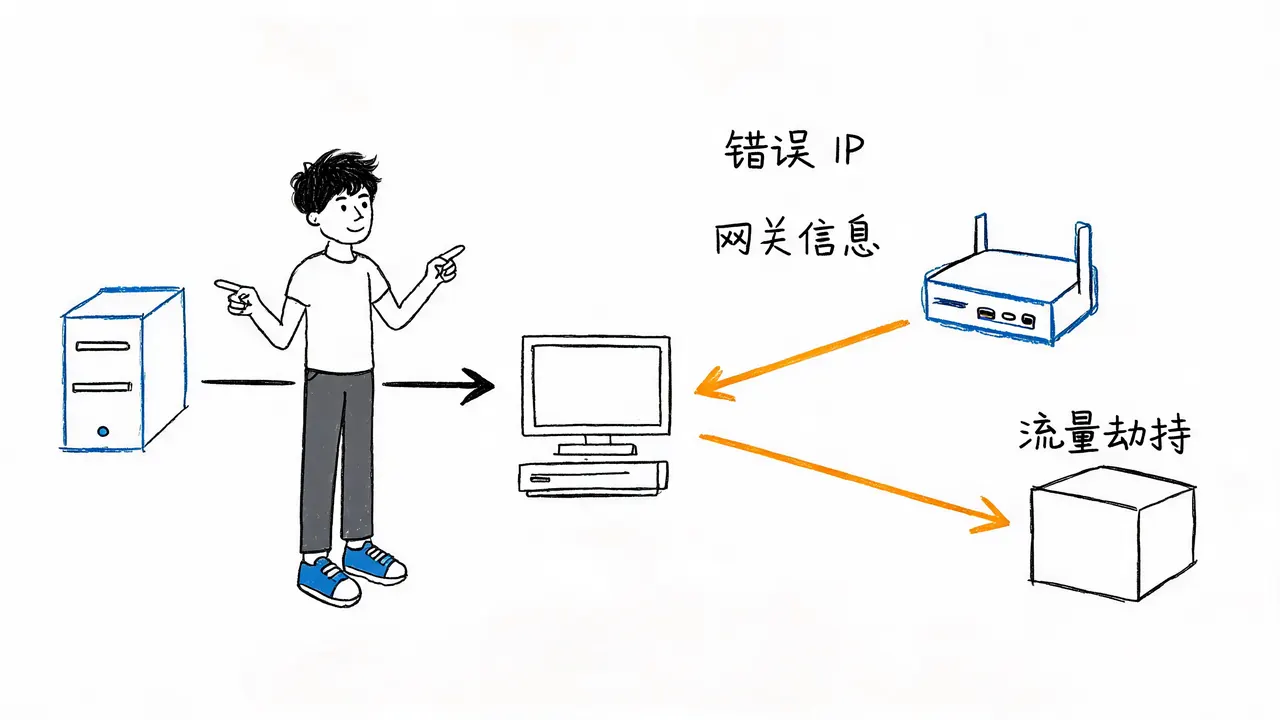
在正常的局域网环境中,当电脑开机需要获取 IP 地址时,会在局域网内广播请求:“谁有 IP 地址?”此时,真正的 DHCP 服务器会响应。然而,如果办公区内有人私接了一台路由器并开启了 DHCP 功能,这台“假”服务器也会抢着响应。
由于 DHCP 协议本身不带身份验证,终端电脑无法验证响应者的真实身份。遵循“谁先回复就接受谁”的原则,电脑可能会接受私接路由器发出的错误 IP 和网关信息。这导致两个严重后果:
- 集体断网:所有接收到错误配置的终端无法通过正确的网关访问外网。
- 流量劫持风险:私接路由器通常会将网关指向自身,导致所有上网流量先经过该设备,存在被监听或篡改的风险。
DHCP Snooping 的核心机制:信任与非信任端口
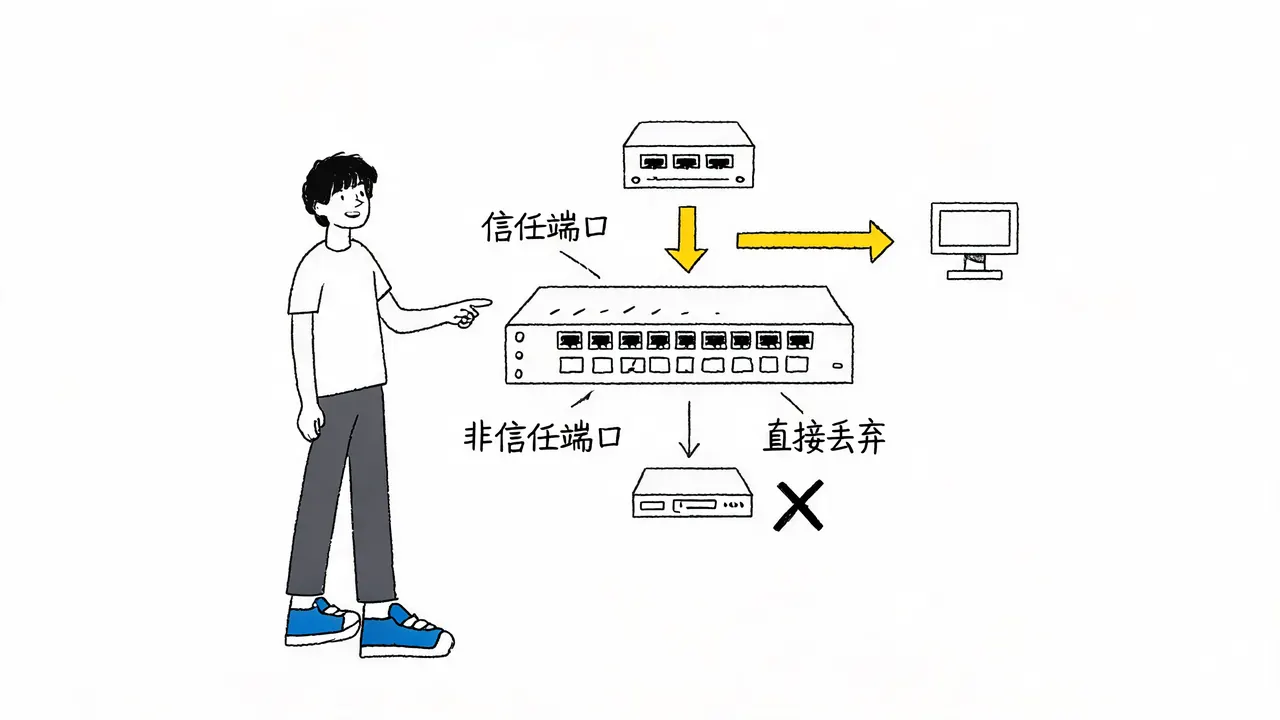
既然终端设备无法自行辨别真伪,交换机就需要介入,从端口层面进行判断。DHCP Snooping 的核心逻辑非常清晰:交换机本身不分配 IP,它只负责区分端口的信任级别,并拦截非信任端口发出的 DHCP 响应。
1. 端口分类
管理员需手动将交换机端口划分为两类:
- 信任端口 (Trusted Port):
- 通常连接上联核心交换机或机房内的合法 DHCP 服务器。
- 允许通过 DHCP 响应(Offer/Ack 等)。
- 非信任端口 (Untrusted Port):
- 连接终端设备(电脑、手机)、普通 AP 或下级交换机。
- 禁止通过 DHCP 响应。
2. 拦截逻辑
在正常网络中,终端设备只会发送 DHCP 请求,而不会发送 DHCP 响应。因此,交换机的处理规则如下:
- 若检测到信任端口发出 DHCP 响应:正常放行。
- 若检测到非信任端口发出 DHCP 响应:直接丢弃。
交换机无需解析报文内容,只要发现非信任端口出现了 DHCP 响应报文,即判定为“抢答”行为,立即丢弃。这样,私接路由器发出的伪造响应在交换机层面就被截断,根本无法到达终端电脑。终端最终只能接收到合法 DHCP 服务器的正确配置,从而避免断网和流量劫持。
实际部署建议:如何配置信任端口?
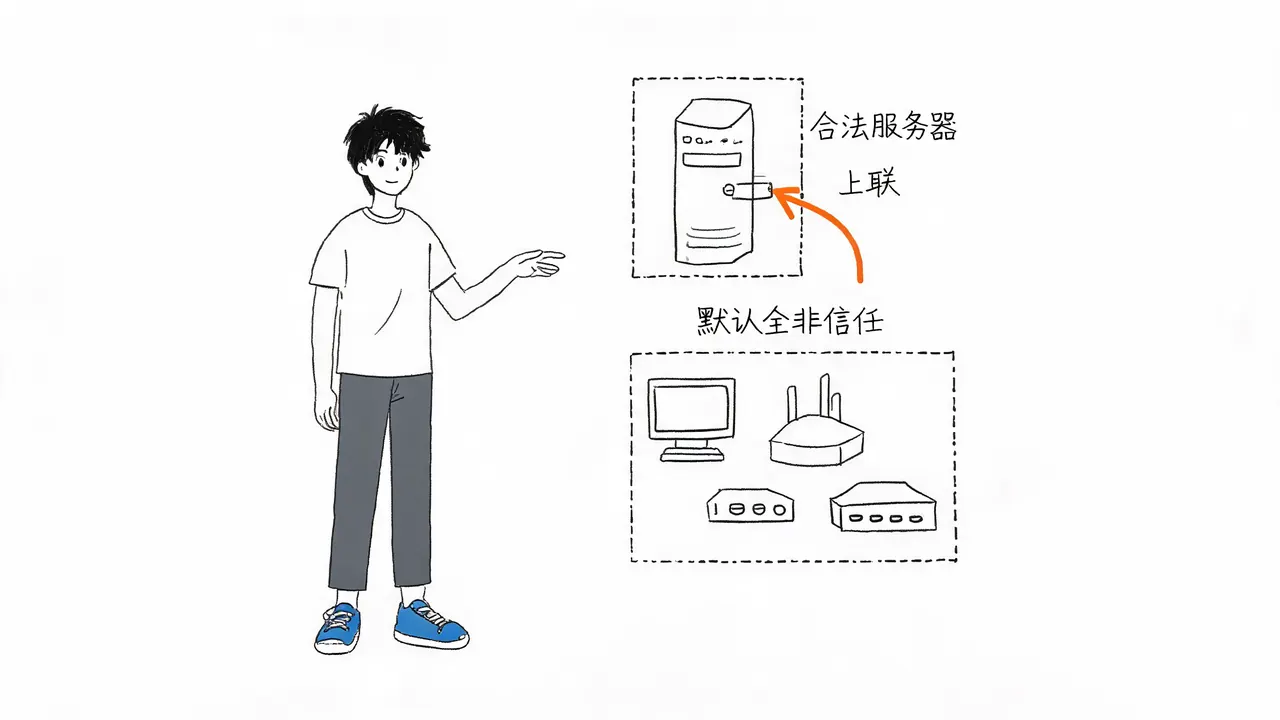
在实际网络部署中,配置原则应遵循**“默认全非信任,仅合法服务器方向开信任”**。
- 信任端口设置:
- 仅将确定连接合法 DHCP 服务器的方向设为信任。
- 例如:交换机上联至核心交换机或路由器的接口。
- 非信任端口设置:
- 所有连接终端(电脑、手机)、无线 AP 的接口。
- 连接下级交换机的接口(除非该下级交换机明确不转发 DHCP 响应,否则建议保持非信任以增强安全性)。
关键原则:只有当你能确定某个端口背后是合法的 DHCP 服务源时,才将其设为信任。其余所有端口一律保持非信任状态。
DHCP Snooping 的防护边界
虽然 DHCP Snooping 能有效防御伪造 DHCP 服务器,但它并非万能,其防护范围仅限于 DHCP 协议层面。
无法防御的攻击类型
- ARP 欺骗:
- 如果攻击者不通过 DHCP,而是直接伪造 ARP 包,声称某个 IP 对应其 MAC 地址,DHCP Snooping 无法感知。
- 对策:需配合 DAI (Dynamic ARP Inspection) 功能。
- 静态 IP 配置:
- 如果攻击者手动为电脑配置静态 IP,完全绕过 DHCP 流程,DHCP Snooping 无法干预。
- 对策:需配合 端口安全 (Port Security) 限制 MAC 地址数量或绑定。
功能边界总结
| 功能 | 主要作用 | 防护对象 |
|---|---|---|
| DHCP Snooping | 拦截非信任端口的 DHCP 响应 | 伪造 DHCP 服务器 |
| DAI | 检查 ARP 包合法性 | ARP 欺骗/中间人攻击 |
| Port Security | 限制 MAC 地址数量/绑定 | 非法接入、MAC 泛洪 |
总结
当办公室出现集体断网或获取错误 IP 的情况时,首要排查步骤是检查是否有设备私接在交换机的非信任端口上。
记住 DHCP Snooping 的核心定义:
- 交换机不分配 IP。
- 交换机将端口分为信任和非信任。
- 交换机丢弃非信任端口发出的 DHCP 响应。
通过这一机制,网络管理员可以有效阻断伪造 DHCP 服务器带来的断网和流量劫持风险,但需结合 DAI 和端口安全等功能,构建完整的局域网接入层防护体系。