虚拟机与 Docker 的核心区别及选型指南
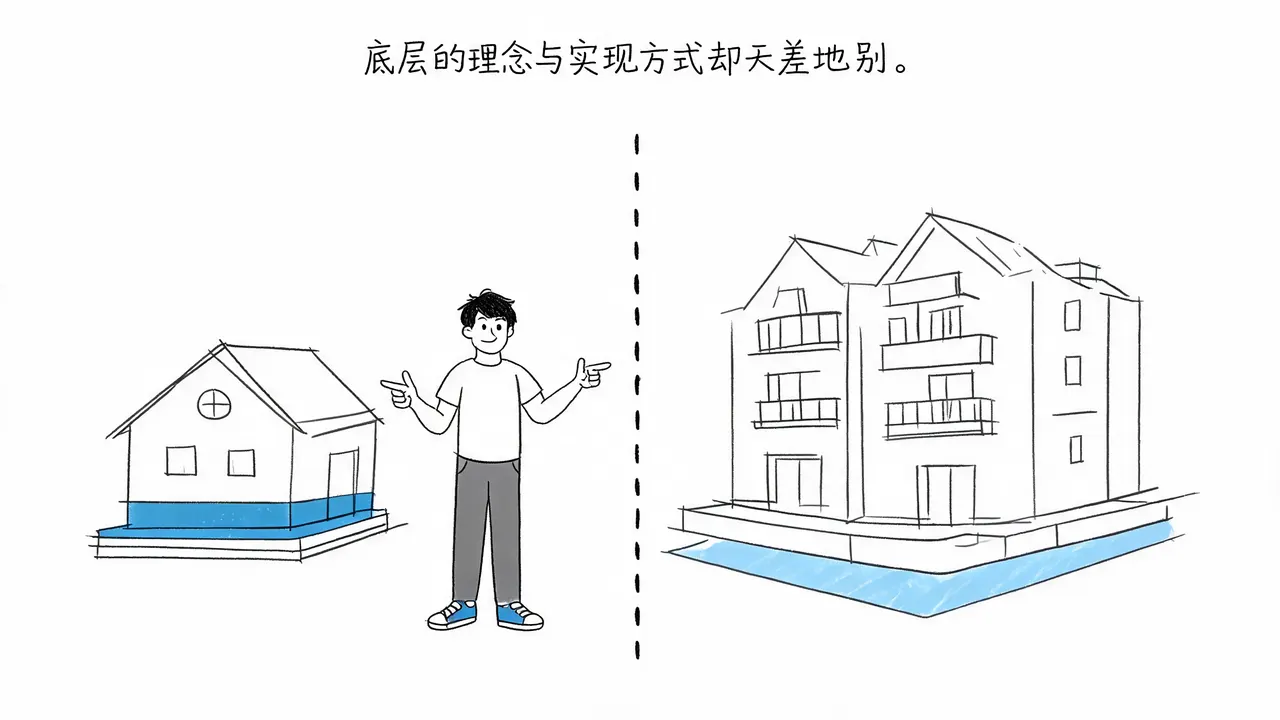
在软件开发与运维领域,虚拟机(Virtual Machine, VM)和 Docker 容器都是实现应用隔离与部署的重要工具。虽然它们都能在一台物理机器上运行多个应用,但底层的理念与实现方式却天差地别。
为了直观理解两者的差异,我们可以用一个生活化的比喻:
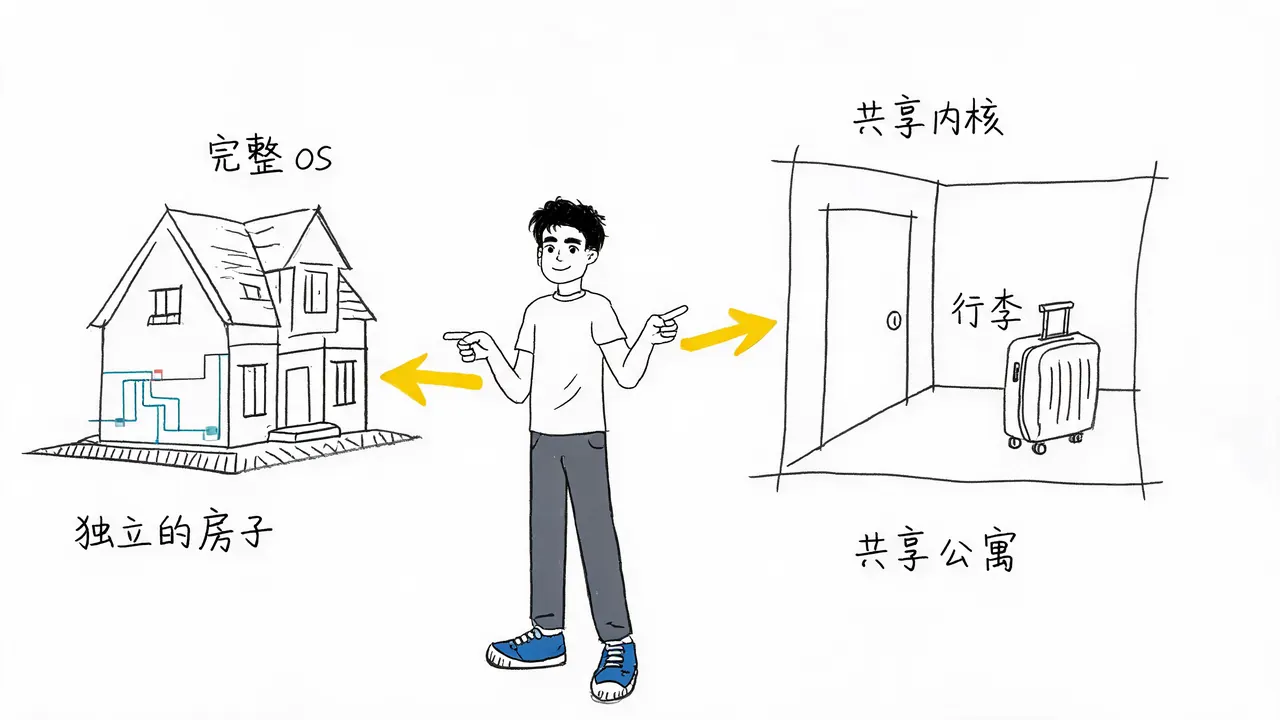
- 虚拟机好比是给每个程序建一栋独立的房子,从地基到屋顶、水电设施全部配齐,互不干扰。
- Docker则好比是让程序租住共享公寓,地基、水电等公共设施由大家共用,程序只需携带自己的“行李”(即运行所需的环境依赖)即可入住。
这个比喻直接引出了两者在体量、隔离性和交付方式上的核心差异。
一、 体量与资源消耗
这是两者最直观的区别,决定了它们在服务器上的部署密度。
-
虚拟机(重):
- 包含内容: 包含完整的操作系统(Guest OS)。
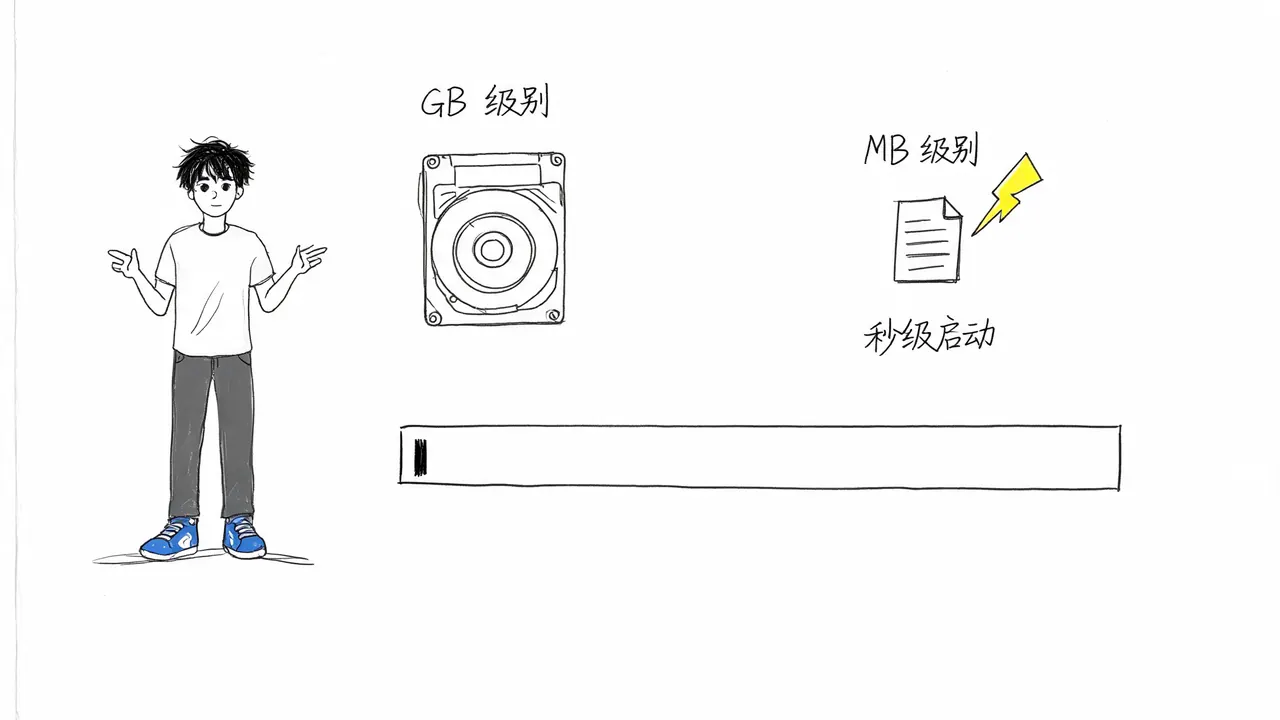
- 镜像大小: 通常为 GB 级别。
- 启动速度: 较慢,需要经历完整的操作系统启动流程。
- 资源开销: CPU 和内存开销大,因为每个虚拟机都需要独立的系统资源。
-
Docker(轻):
- 包含内容: 仅包含应用程序及其依赖库,共享宿主机的内核。
- 镜像大小: 通常为 MB 级别。
- 启动速度: 秒级启动,几乎无延迟。
- 资源开销: 极低,同一台服务器上可运行的容器数量远超虚拟机。
二、 隔离性与安全性
隔离机制的不同,直接影响了应用场景的安全边界。
-
虚拟机(强隔离):
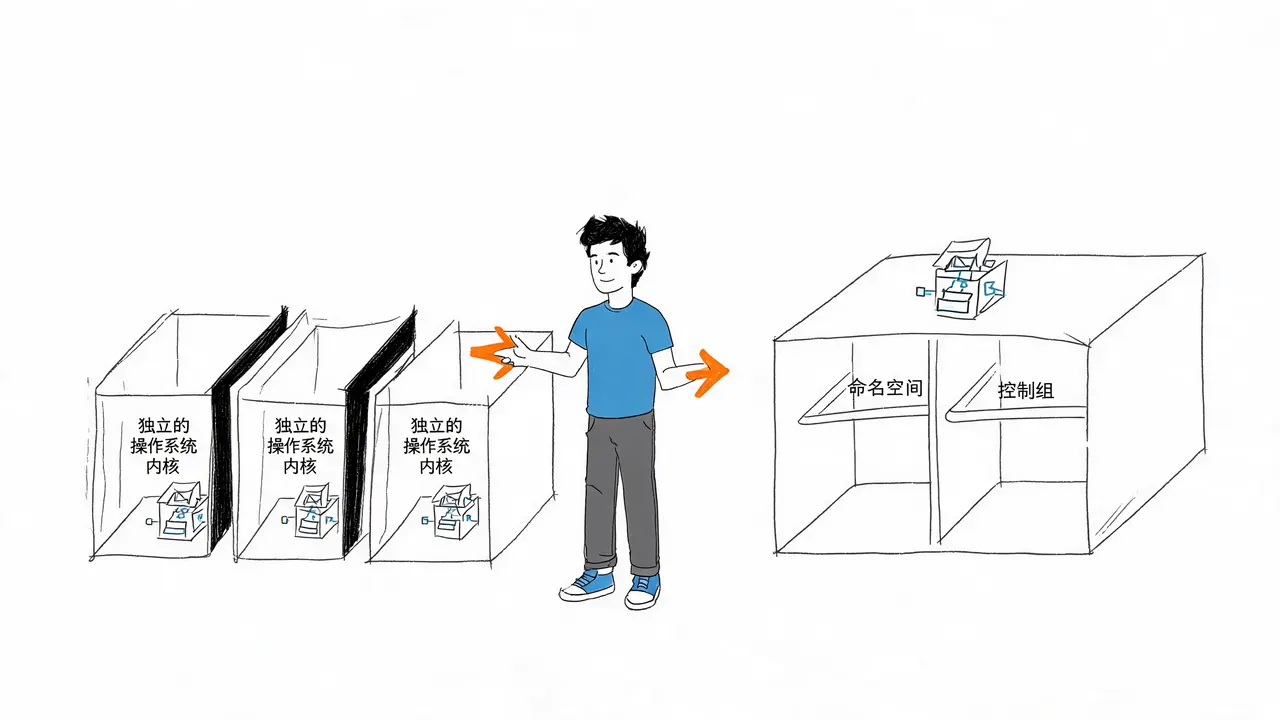
- 机制: 每个虚拟机拥有独立的操作系统内核。
- 安全性: 极高。即使一个虚拟机崩溃或被攻破,基本不会影响其他虚拟机或宿主机。
- 比喻: 就像公寓中某户发生火灾,由于有独立的防火墙和结构,不会轻易烧到隔壁。
-
Docker(进程级隔离):
- 机制: 基于 Linux 内核的命名空间(Namespace)和控制组(Cgroup)实现进程级隔离,共享宿主机内核。
- 安全性: 相对较弱。如果容器存在漏洞并成功攻击宿主机内核,可能会波及到其他容器。
- 比喻: 就像合租中一个室友弄爆了公共水管,可能会影响到整栋楼的所有人。
三、 交付与迁移效率
在持续集成与持续部署(CI/CD)流程中,交付物的轻量化至关重要。
-
虚拟机:
- 交付物: 庞大的虚拟机镜像文件。
- 特点: 迁移和备份过程笨重,占用大量存储空间和网络带宽。
-
Docker:
- 交付物: 轻量的 Docker 镜像。
- 特点: 通过分层构建(Layered Build)和共享层机制,使得镜像的构建、复制和分发极其高效。
- 优势: 完美实现了“一次构建,到处运行”(Build Once, Run Anywhere)的理念,极大提升了交付速度。
四、 实际应用场景选型指南
没有最好的技术,只有最合适的技术。根据具体需求,我们可以遵循以下原则进行选择:
何时选择虚拟机?
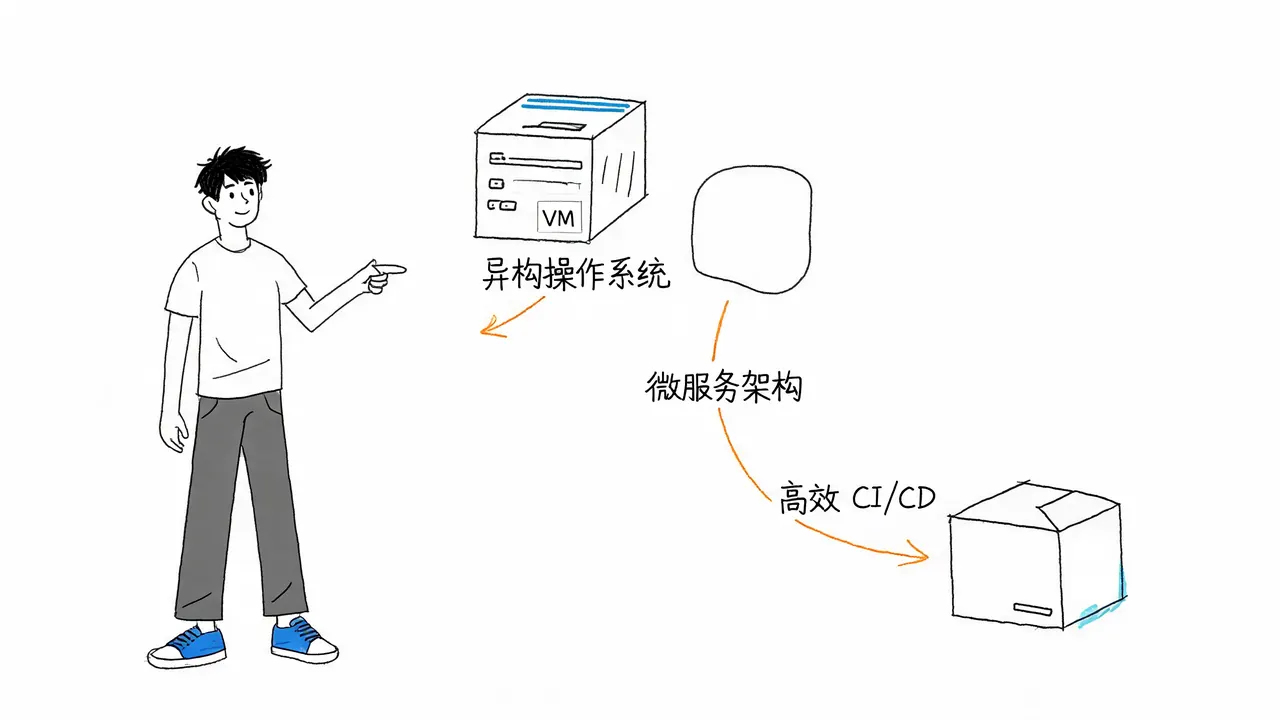
- 异构操作系统需求: 需要在 Linux 服务器上运行 Windows 应用,或需要不同内核的操作系统。
- 高安全隔离要求: 运行不同客户的不可信应用,需要物理级别或内核级别的强隔离。
- 传统环境兼容: 需要完整的、与传统物理服务器无差别的虚拟环境,且对启动速度不敏感。
何时选择 Docker?
- 微服务架构: 构建现代化的微服务,需要快速扩展、滚动更新。
- 高效 CI/CD: 追求极致的交付速度,实现持续集成与持续部署。
- 资源最大化利用: 希望在有限的硬件资源上运行尽可能多的应用实例,追求“小而美”和快速迭代。
总结
- 虚拟机是硬件层面的虚拟化,目标是创造一台完整的虚拟电脑。它是“全能选手”,能搞定所有需要完整系统的场景,但代价是笨重。
- Docker是操作系统层面的虚拟化,目标是创造一个隔离的应用运行环境。它是“专项冠军”,专攻程序的快速部署和高效运行,将资源用到刀刃上。
随着云原生和微服务架构的普及,Docker 因其轻量、高效和快速迭代的优势,成为了现代软件开发的首选工具。但在需要强隔离或异构系统的场景下,虚拟机依然不可或缺。理解两者的本质区别,才能在实际工作中做出最优的技术决策。