远程控制是如何实现的?硬核拆解技术原理
在日常工作和运维中,我们常使用向日葵、ToDesk 或系统自带的远程桌面(RDP)来控制另一台电脑。点击连接后,对方的屏幕便出现在你的显示器上,鼠标和键盘的操作也能实时同步。
许多人认为这仅仅是简单的“画面传输”和“指令传输”,但实际上,要在复杂的互联网环境中实现稳定、低延迟的远程控制,需要解决三个核心技术难题:
- 设备发现与寻址:如何在没有公网 IP 的情况下找到对方设备?
- 连接建立与 NAT 穿透:如何突破防火墙和路由器的限制建立通信?
- 数据同步与处理:如何低延迟地同步画面和操作指令?
本文将从技术逻辑角度,硬核拆解远程控制的实现原理。
一、 设备发现与寻址:信令服务器的作用
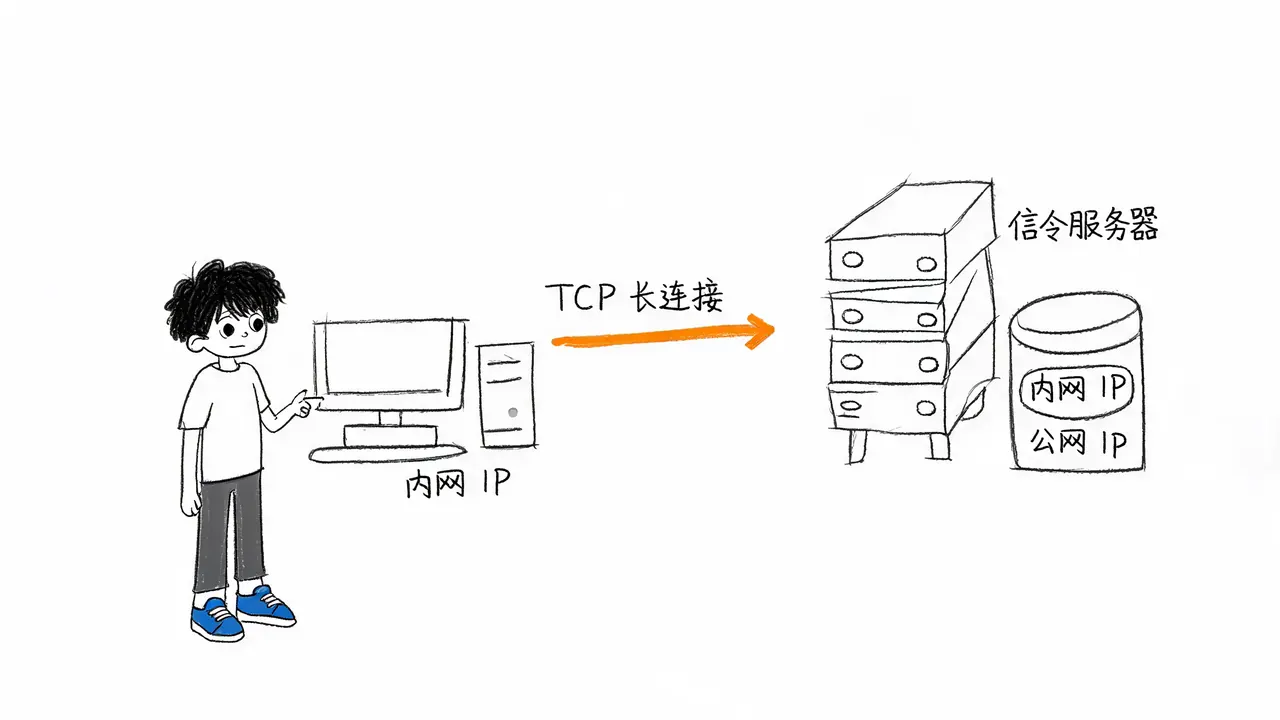
在局域网内,我们可以通过输入 IP 地址直接连接远程桌面。但在互联网上,99% 的个人电脑和企业终端都隐藏在路由器或光猫之后,使用的是私网 IP(Private IP)。这意味着外网设备无法直接通过 IP 访问内网设备。
为了解决这一问题,远程控制软件引入了一个核心组件:信令服务器(Signaling Server),也称为注册服务器。
工作原理
- 出站长连接:当你启动远程控制软件时,受控端电脑会主动向云端的信令服务器发起一个出站的 TCP 长连接。
- 心跳与信息注册:该连接主要用于保持心跳,受控端会向服务器注册信息:“我是设备 A,当前在线,内网 IP 是 X,出口公网 IP 是 Y。”
- 双向注册:控制端电脑启动时也会执行相同的动作,向服务器注册自己的状态。
- 查询与通知:当你在控制端输入对方的设备识别码(ID)时,控制端向信令服务器发送查询请求。服务器在数据库中检索该 ID,找到对应的受控端连接信息,并充当“中间人”通知受控端:“有人想要连接你。”
至此,双方完成了初步的设备发现,但知道对方在哪,并不代表能直接连上。
二、 连接建立与 NAT 穿透
路由器和防火墙通常遵循一个安全原则:允许内部设备主动向外部发起连接,但拒绝外部设备主动向内部发起的连接。
如果控制端直接向受控端的公网 IP 发送连接请求,受控端前的路由器会将其视为恶意流量并直接丢弃。为了解决这个问题,远程控制软件主要采用两种连接模式。
1. P2P 直连(优先模式)
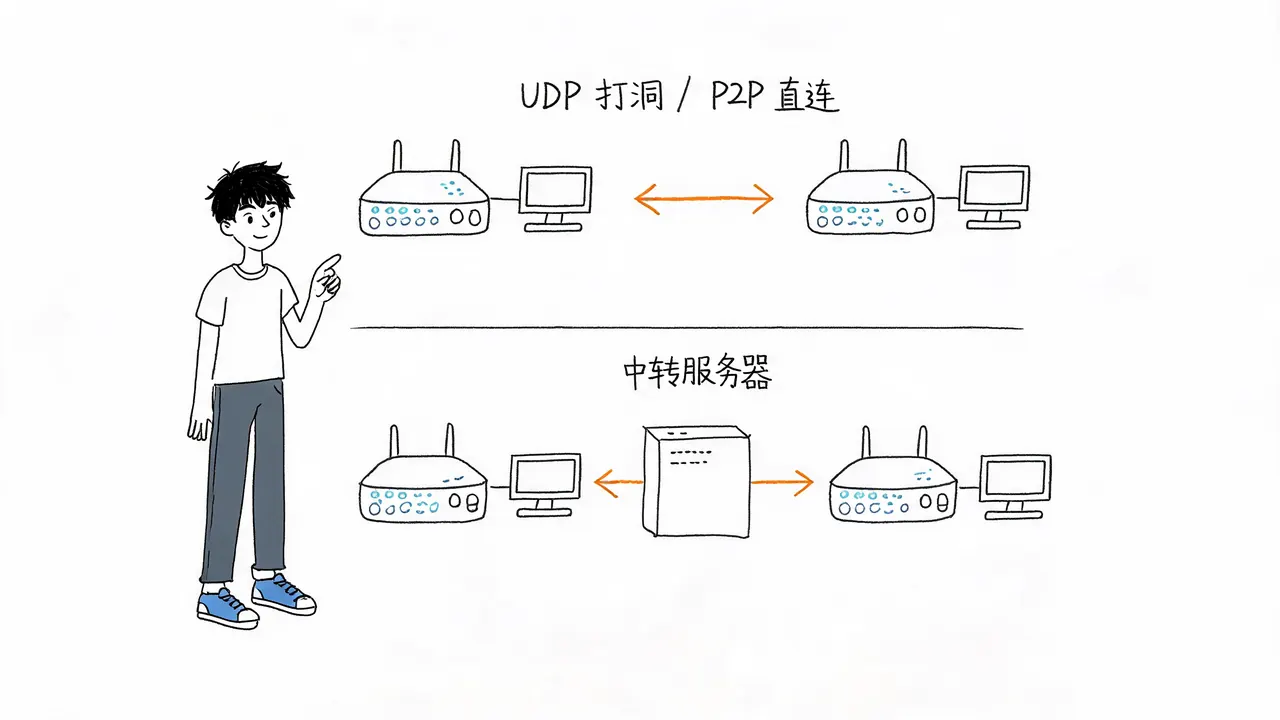
这是最优先选择的模式,因为速度最快且不消耗服务器带宽。其核心依赖于 UDP 打洞(UDP Hole Punching) 技术。
- 交换信息:信令服务器同时告知控制端和受控端对方的公网 IP 和端口。
- 同时发包:服务器指令两端在几乎同一时间,向对方的公网 IP 发送一个 UDP 数据包。
- 状态表记录:
- 对于受控端的路由器,虽然它可能拦截来自控制端的第一个包,但它记录了“内部设备曾向控制端 IP 发送过数据”的状态。
- 当控制端的后续数据包到达时,路由器查看状态表,发现这是之前请求的“合法回复流量”,于是予以放行。
- 通道建立:当双方路由器都放行了对方的数据包,一条直接的 UDP 通信通道便建立成功。
2. TCP 转发(中转模式)
并非所有网络环境都能成功打洞。例如,如果一方处于对称型 NAT(Symmetric NAT)网络下,每次对外连接的端口都是随机变化的,UDP 打洞就会失败。
一旦 P2P 直连失败,软件会自动切换到中转模式:
- 连接服务器:控制端和受控端不再尝试直接连接,而是都主动连接到厂商提供的中转服务器。
- 流量转发:
- 控制端将操作指令发给服务器,服务器转发给受控端。
- 受控端将屏幕数据发给服务器,服务器转发给控制端。
- 优缺点:这种模式的连通率几乎为 100%,但缺点是延迟较高,且非常消耗厂商的服务器带宽成本。
三、 数据流的传输与处理
连接建立后,数据流分为两个方向:屏幕画面流(受控端 -> 控制端)和控制指令流(控制端 -> 受控端)。
1. 屏幕画面:实时视频流而非截图
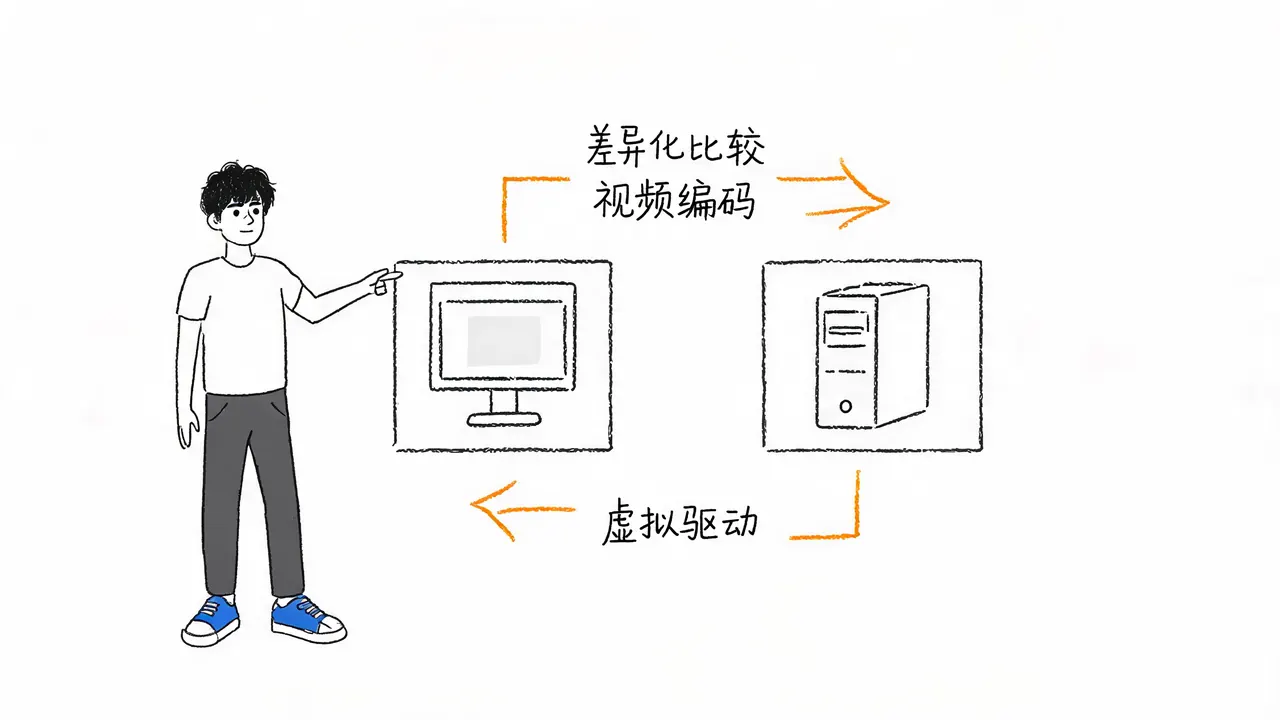
早期的远程控制可能发送截图,但现代软件本质上是实时视频流传输。受控端调用系统图形接口,直接抓取显卡输出的画面帧。为了降低带宽占用,软件进行两层压缩处理:
- 差异化比较(Diff):软件不会每秒发送 60 张完整图片,而是对比当前帧与上一帧的区别。如果屏幕上只有鼠标在动,它只发送鼠标移动区域的图像数据,静止背景不发送。
- 视频编码:变化的数据被送入编码器,通常使用 H.264 或 H.265 标准进行压缩。
为什么看视频或玩游戏时会模糊? 因为画面剧烈变化导致数据量激增。为了保证实时性不卡顿,软件会主动降低画质和码率。这也是为什么远程办公时看静态文档很清晰,而动态内容会变模糊的原因。
2. 控制指令:虚拟驱动模拟
当你移动鼠标或敲击键盘时,控制端软件捕获这些硬件输入信号(如:鼠标左键按下,坐标 X=100, Y=200)。
- 小包传输:这些指令数据包非常小,通过已建立的通道瞬间发送到受控端。
- 虚拟驱动执行:受控端系统中安装有一个虚拟驱动程序。该驱动接收到指令后,会模拟硬件中断,让操作系统认为真的有一个物理鼠标在那个位置点击了一下。
四、 安全机制:端到端加密
既然数据可能经过中转服务器,服务器能否看到你的屏幕内容?
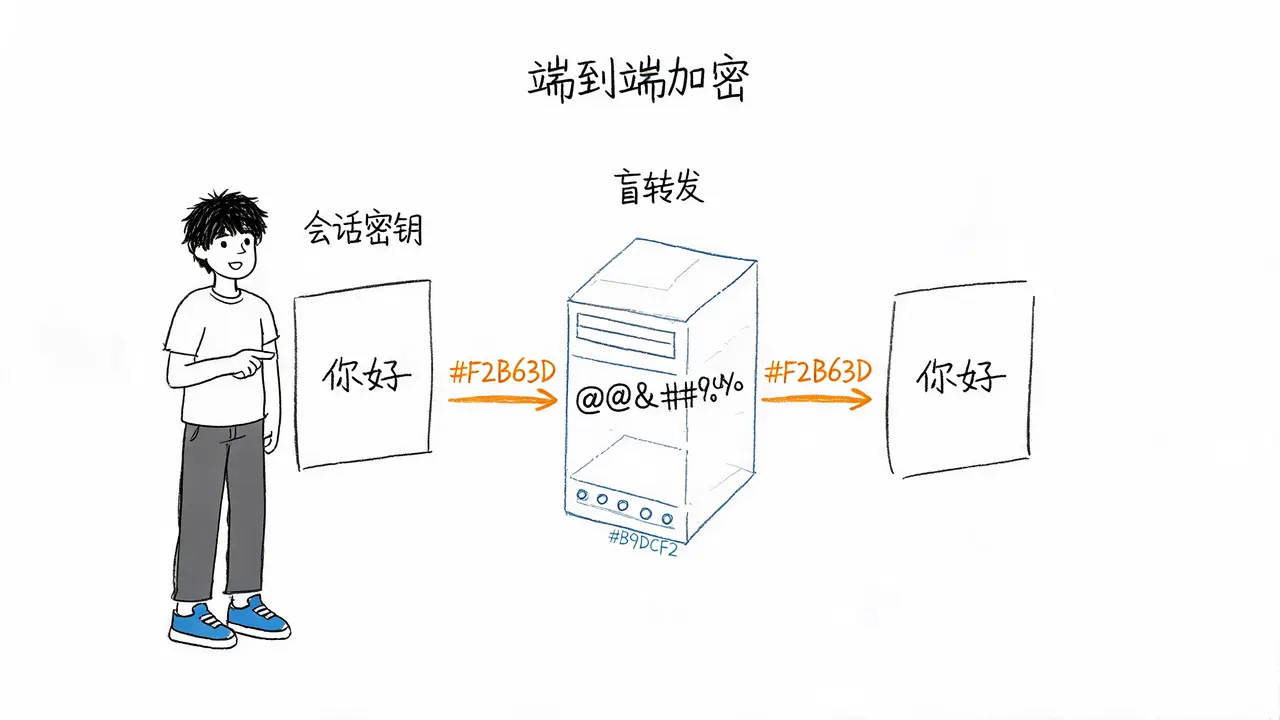
标准的远程控制软件均采用**端到端加密(End-to-End Encryption)**技术:
- 密钥交换:在连接建立初期,控制端和受控端进行密钥交换,协商生成一个临时的会话密钥。
- 加密传输:受控端在发送屏幕数据前,利用该密钥对数据进行加密封装。数据流经中转服务器时,全是密文。
- 服务器盲转发:服务器只负责搬运数据包,没有密钥,无法解密查看内容。
- 解密还原:只有数据到达控制端,控制端使用手中的密钥解密,才能还原出图像。
访问密码的作用: 除了设备 ID,你通常还需要输入访问密码或验证码。这个密码本质上是参与密钥生成的关键因子,确保只有授权用户才能完成密钥协商并解密数据。
总结
远程控制的全过程可以概括为以下四个步骤:
- 注册与寻址:双方通过信令服务器注册,交换网络信息,完成设备发现。
- 穿透与连接:尝试利用 UDP 打洞技术穿透防火墙建立 P2P 直连;若失败,则通过中转服务器进行流量转发。
- 画面传输:受控端抓取屏幕,进行差异化分析和视频编码,通过通道发送。
- 指令执行:控制端采集鼠标键盘指令,发送回受控端,由虚拟驱动模拟硬件操作。
这一系列复杂的网络握手、数据编码、加密解密过程,都在毫秒级别内完成,最终呈现出我们在屏幕上看到的流畅远程控制效果。