AI Agent 与 API 调用的本质区别:从单次响应到闭环执行
在当前的技术语境中,“智能体”(Agent)一词被广泛使用,但许多开发者容易陷入一个误区:认为只要接入了一个大模型接口,就拥有了智能体。事实上,普通 API 调用与 AI Agent 之间存在本质的结构差异。普通调用遵循“一进一出”的线性逻辑,而 Agent 则是一个能够自主规划、调用工具并根据反馈持续执行目标的复杂系统。
本文将深入剖析这两者的区别,明确 Agent 的定义、核心组件、执行逻辑以及工程实施中的关键约束,帮助读者厘清概念,避免在架构设计中产生误判。
核心差异:线性响应 vs. 闭环执行
为了直观理解两者的区别,我们可以将普通 API 调用比作一根直管:输入一个问题,直接输出一个答案,中间没有分支,也没有状态变化。这种模式常被称为“直肠子式响应”,其特点是单次输入、单次输出,缺乏中间过程的自主决策。
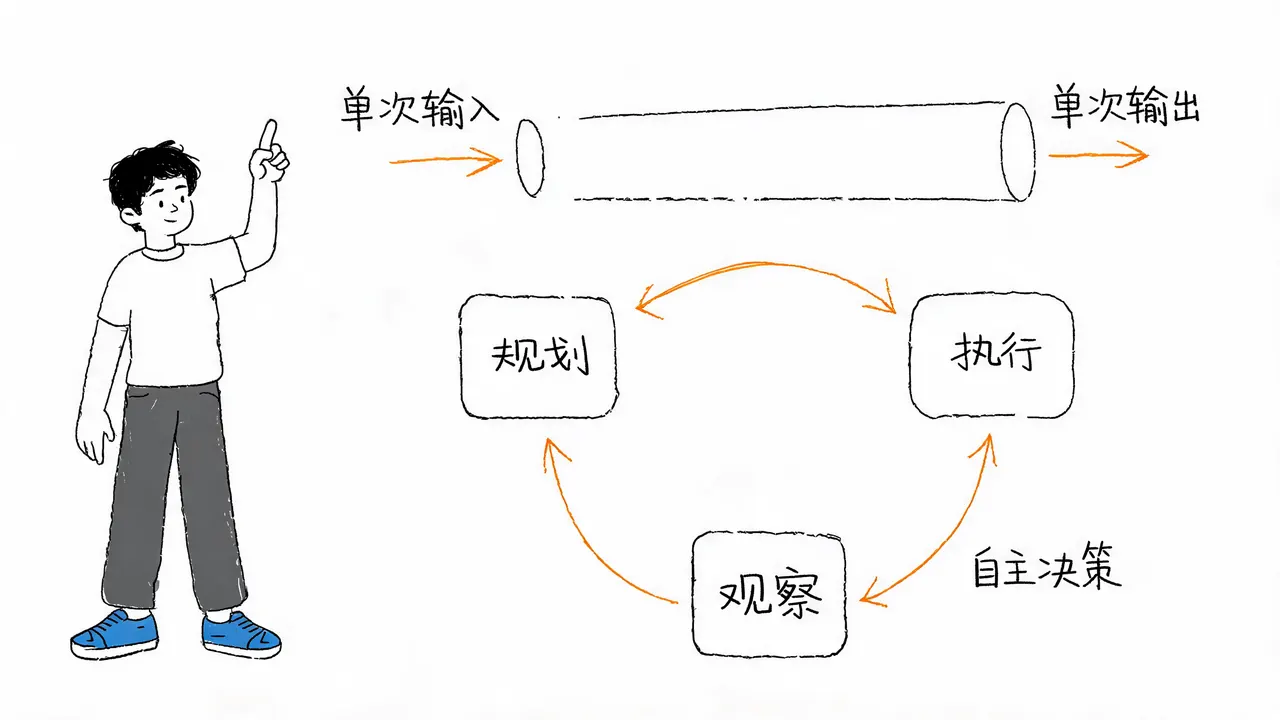
相比之下,AI Agent 更像是一台具备完整执行能力的机器。它包含以下关键机制:
- 目标接收:通过漏斗接收复杂任务,而非简单的闲聊指令。
- 规划引擎:通过齿轮组进行任务拆解和步骤规划。
- 工具执行:通过机械臂调用外部工具(如搜索、代码执行、文件读写)。
- 状态监控:通过仪表盘监控执行结果和系统状态。
在 Agent 系统中,用户提供的不再是一个具体的问题,而是一个目标,以及一套可用工具和一条不可逾越的边界。剩下的执行路径——是先查资料、调接口、写文件,还是暂停询问用户——由系统根据当前状态自主决定。
因此,Agent 与普通调用的根本区别不在于模型本身是否更强,而在于系统结构的不同。Agent 的核心价值在于其能够在真实环境反馈中,将任务持续向前推进。
Agent 的工程定义与五大组件
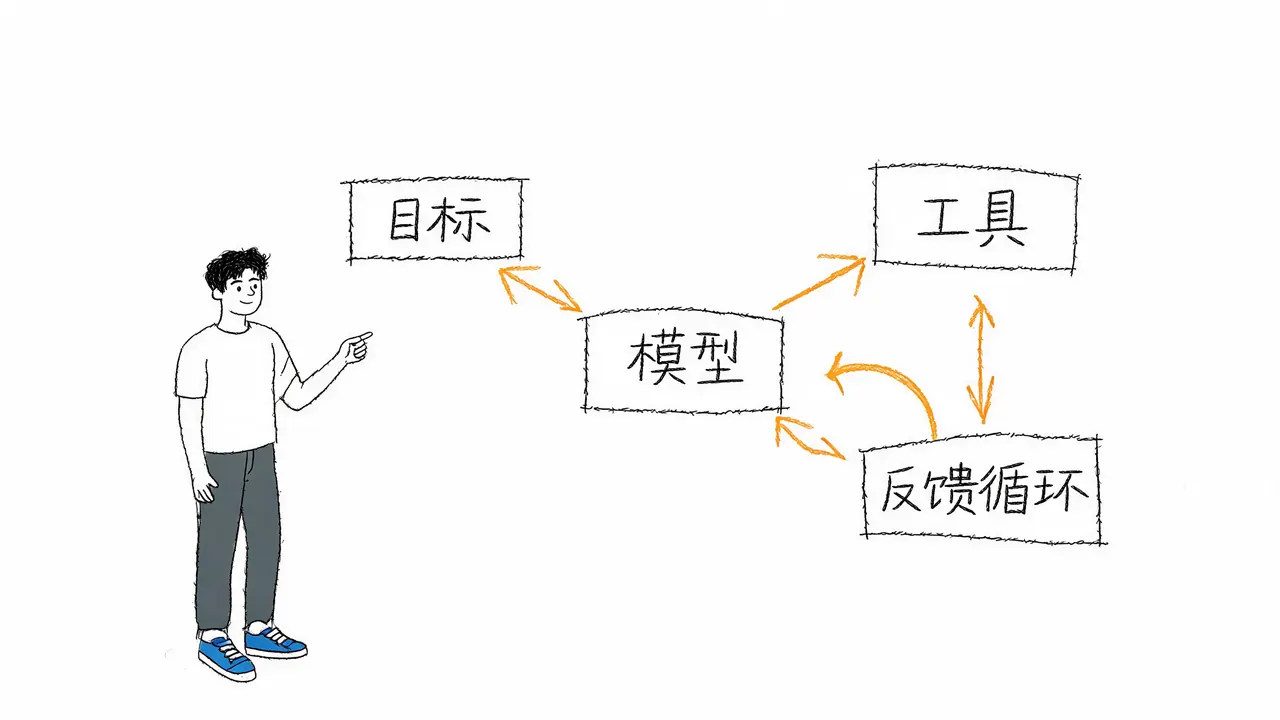
尽管目前业界对“智能体”尚无全球统一的严格定义,但在工程实践中,有一个被广泛接受的描述:智能体是一种目标驱动的大模型应用系统。
拆解这一系统,主要包含以下五个核心部件:
- 目标(Goal)
- 接收的是复杂任务,而非单一闲聊。这是 Agent 与聊天机器人(Chatbot)的分水岭。
- 模型(Model)
- 作为系统的“大脑”,负责理解任务、生成计划并决定下一个动作。
- 工具(Tools)
- 作为系统的“手脚”,包括搜索、数据库查询、代码执行、文件读写及企业接口调用等。模型仅具备语言生成能力,必须通过工具才能与物理世界或数字环境交互。
- 状态与记忆(State & Memory)
- 记录当前执行进度、历史调用结果及上下文信息,确保系统知道“走到哪一步了”。
- 反馈循环(Feedback Loop)
- 最关键的一环。系统根据工具返回的真实结果,动态决定下一步行动,形成闭环。
技术内核:四步执行循环
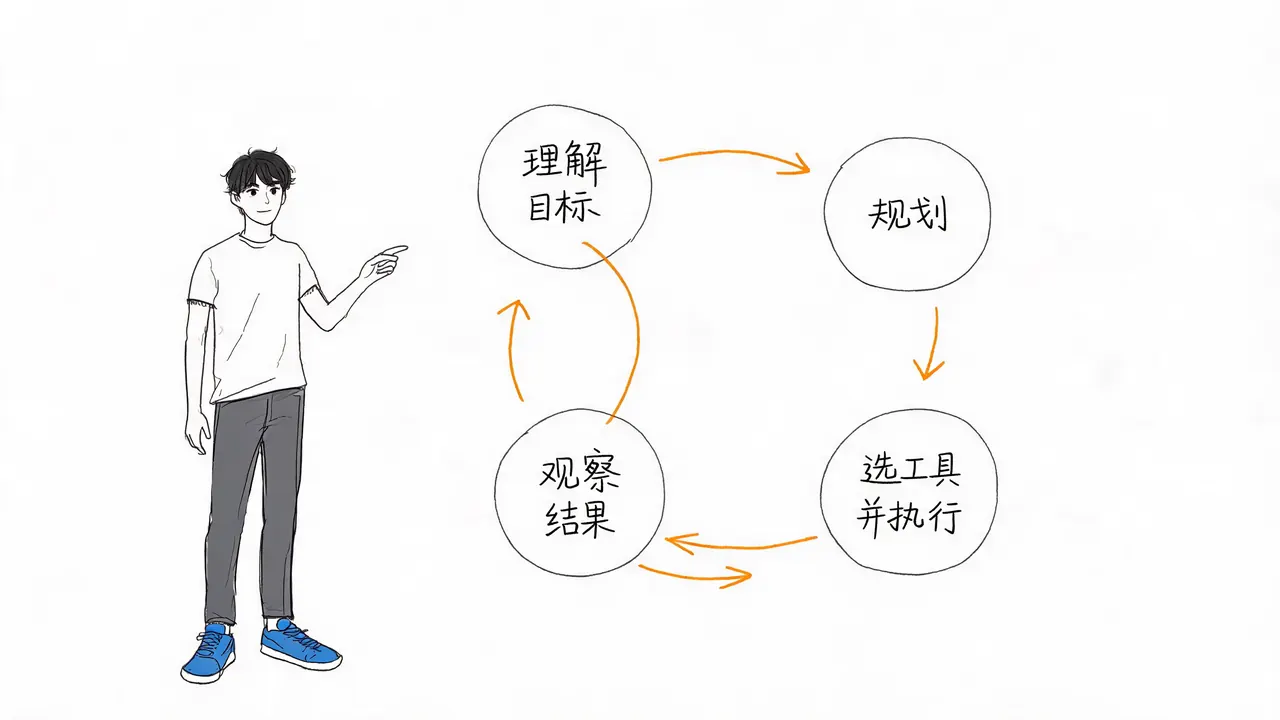
Agent 的技术内核是一个不断迭代的执行循环,具体包含四个步骤:
- 理解目标:将宏大的任务描述拆解为可执行的具体步骤。
- 规划:确定步骤的先后顺序和依赖关系。
- 选工具并执行:调用外部接口获取信息或执行动作。
- 观察结果:模型“睁眼”查看工具返回的真实数据,判断任务是否完成。
- 若未完成,沿回流管进入下一轮循环。
- 若已完成,停止输出并返回最终结果。
案例对比: 假设任务是“整理项目接口文档并指出缺失字段”。
- 普通 API 调用:仅能基于用户提供的文本直接回答,无法主动获取外部信息。
- Agent 执行:
- 读取项目目录。
- 定位接口文件。
- 打开代码并逐个比对字段。
- 生成报告。
- 若发现权限不足或信息冲突,系统会暂停并询问用户(触发“红闸门”机制)。
这种控制流并非完全由程序员预先写死,而是由模型根据当前状态临时决定。然而,工程上绝不会允许其无限自由运行,必须配备工具白名单、最大迭代次数、停止条件及审批机制。
工程约束:为什么 Agent 不是越自主越好?
虽然 Agent 具备自主性,但在实际工程中,自主性越高,风险越大。主要面临四大挑战:
- 成本与延迟骤增
- 多轮推理和多次工具调用导致 Token 消耗和响应时间远高于单次 API 调用。
- 错误级联累积
- 若第一步理解偏差,后续所有步骤都将沿着错误方向努力,且模型可能以高置信度输出错误结果,导致难以察觉。
- 工具滥用风险
- 不同工具的影响量级差异巨大。例如,“查天气”出错仅需重问,而“清空数据库”出错则需恢复备份,后果严重。
- 权限溢出
- 若缺乏限制,Agent 可能调用高危工具或陷入无限循环。
安全架构建议:
- 高危工具隔离:将删库、发送外部邮件、系统访问等高危操作置于“玻璃罩”内,即严格隔离。
- 人在回路(Human-in-the-Loop):高风险动作必须引入人类介入审批。
- 可观测性:配备沙箱测试、权限隔离和完整的可观测日志。
Agent 是一套需要被严格约束的工程系统,而非可以随意放出去“自由发挥”的黑箱员工。
选型指南:何时使用 Agent,何时使用 API?
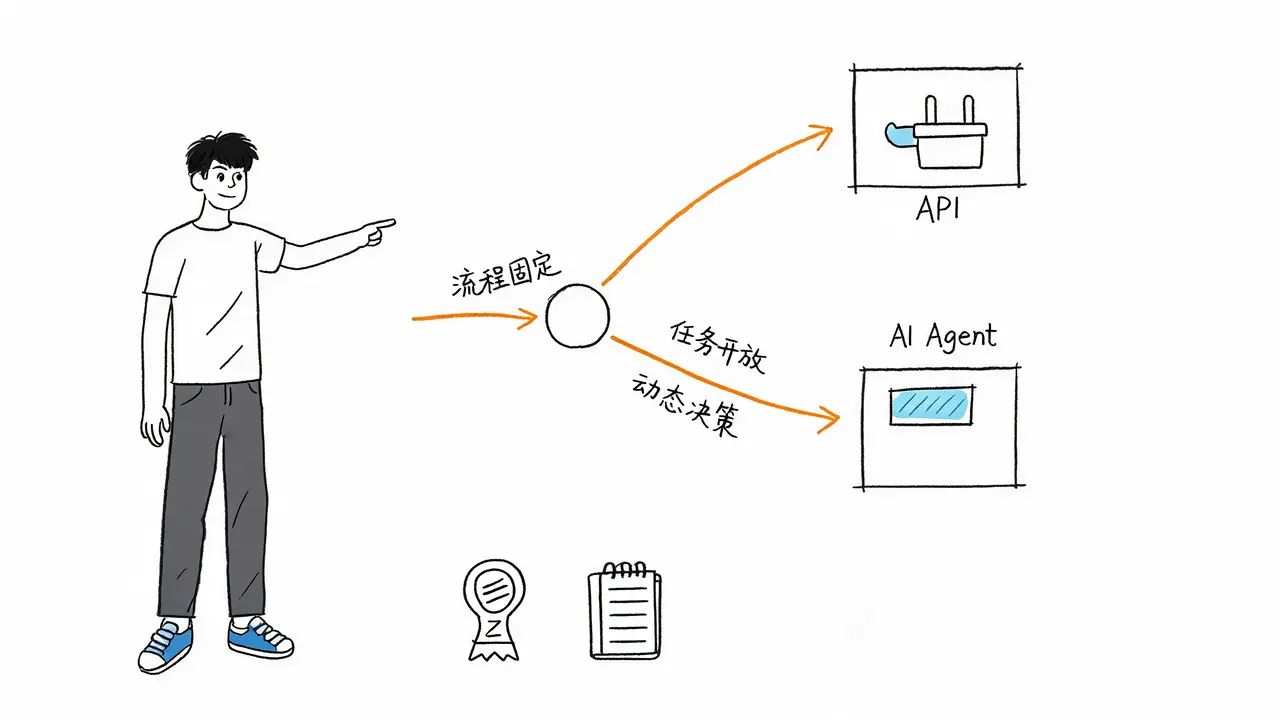
在技术选型时,应避免将“使用 Agent”视为技术先进的唯一证明。应根据任务特性选择合适的方案:
| 维度 | 普通 API / 工作流 / 函数调用 | AI Agent |
|---|---|---|
| 适用场景 | 流程固定、动作风险高、确定性强的任务 | 任务开放、流程难以预先写死、需要动态决策的任务 |
| 控制流 | 由程序员预先定义 | 由模型根据状态动态决定 |
| 稳定性 | 高,行为可预测 | 相对较低,需额外约束 |
| 复杂度 | 简单 | 复杂,需处理状态、记忆和反馈 |
核心结论:
- 如果流程本来就固定,或动作风险很高,使用普通接口、工作流或函数调用往往更简单、更稳定。
- 如果任务越开放,越难提前把流程写死,越适合使用 Agent。
- 无论选择哪种方案,若涉及高风险操作,必须配备审批机制和可观测日志。
总结
AI Agent 的本质不是“更会聊天的模型”,而是模型驱动的目标、工具与反馈闭环。
理解这一区别的关键在于:
- 定义:Agent 是目标驱动、能在环境反馈中推进任务的大模型系统。
- 区别:普通接口是单次输入输出,Agent 是多步执行闭环。
- 组件:模型是大脑,工具是手脚,记忆是历史,控制是逻辑,四者缺一不可。
- 边界:Agent 必须在成本、错误累积、工具风险和权限溢出的约束下运行。
在构建智能体系统时,核心不在于一次性的回答,而在于给目标、用工具、看反馈,并在边界内多步把事办完。这不仅是技术架构的选择,更是工程思维的体现。