K8S是什么?本质上是智能运维助手,自动管理调度与扩容容器
K8S 是什么?本质上是智能运维助手,自动管理调度与扩容容器
你是否直接使用过 Kubernetes(简称 K8S)?如果你使用过 Docker,或者听说过云原生、微服务架构,那么你一定绕不开它。
K8S 本质上就是一个智能运维助手。它是一个帮你自动管理、调度、扩容、恢复容器的系统。它的核心作用,就是让一堆分散的容器能像一个整体一样高效运转,并且无论遇到什么问题,都能自动处理。
为了真正理解 K8S,我们需要先回顾它要解决的历史痛点,再深入其核心概念与实际应用。
从手动部署到容器编排:K8S 诞生的背景
在早期的软件部署中,运维人员主要面临两大难题:
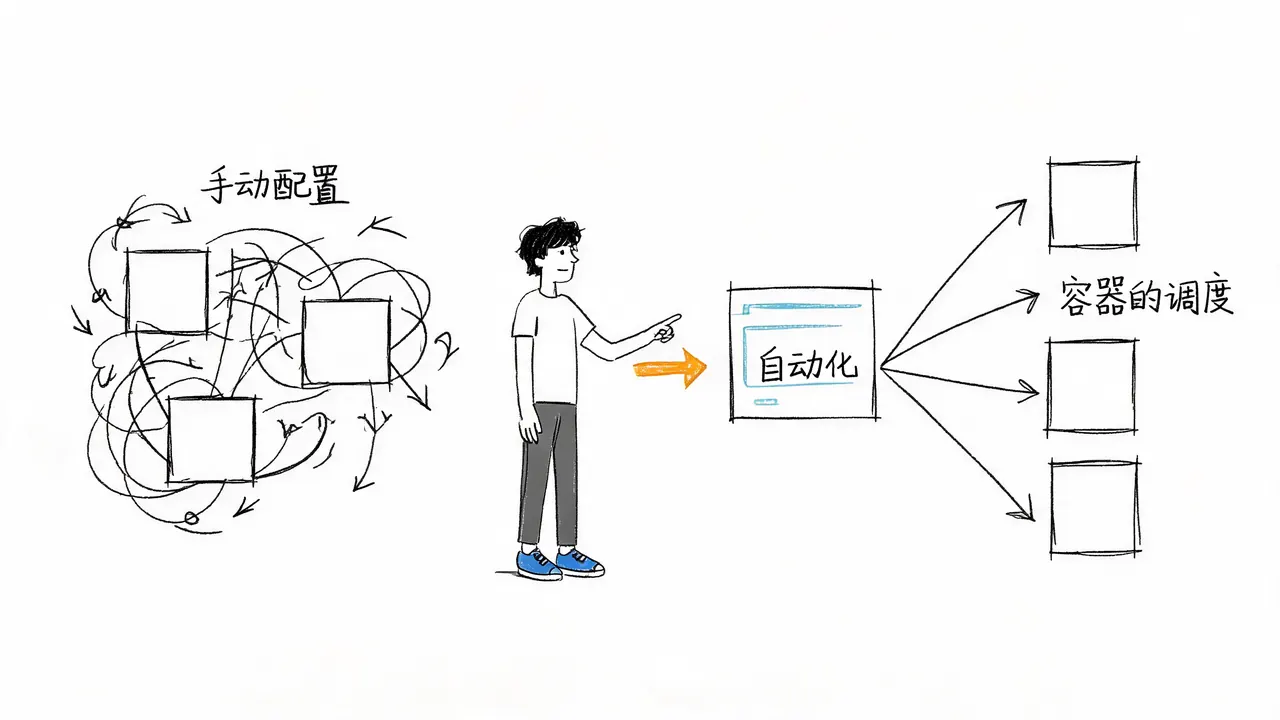
- 环境配置繁琐:部署系统需要把代码打包放到服务器,并手动配置 Java、Python 等运行环境及依赖库。如果有 10 台服务器,就要重复 10 次。
- 环境不一致:程序升级时需要重新配置所有服务器,且容易出现“在我电脑上能跑,在你电脑上就挂”的经典问题。
Docker 的出现解决了部分问题。通过容器技术,开发者可以将系统和环境一起打包,实现“一次构建,到处运行”。然而,当容器数量增加到上百甚至上千个时,新的问题随之而来:
- 谁来负责容器的调度?
- 容器挂了谁来自动拉起?
- 流量高峰时谁来扩容?
- 谁来做负载均衡?
Kubernetes 正是为了解决这些大规模容器管理问题而诞生的。 它是一个专门用于管理容器的平台,旨在让应用部署变得自动化、标准化且可扩展。
K8S 的四大核心概念
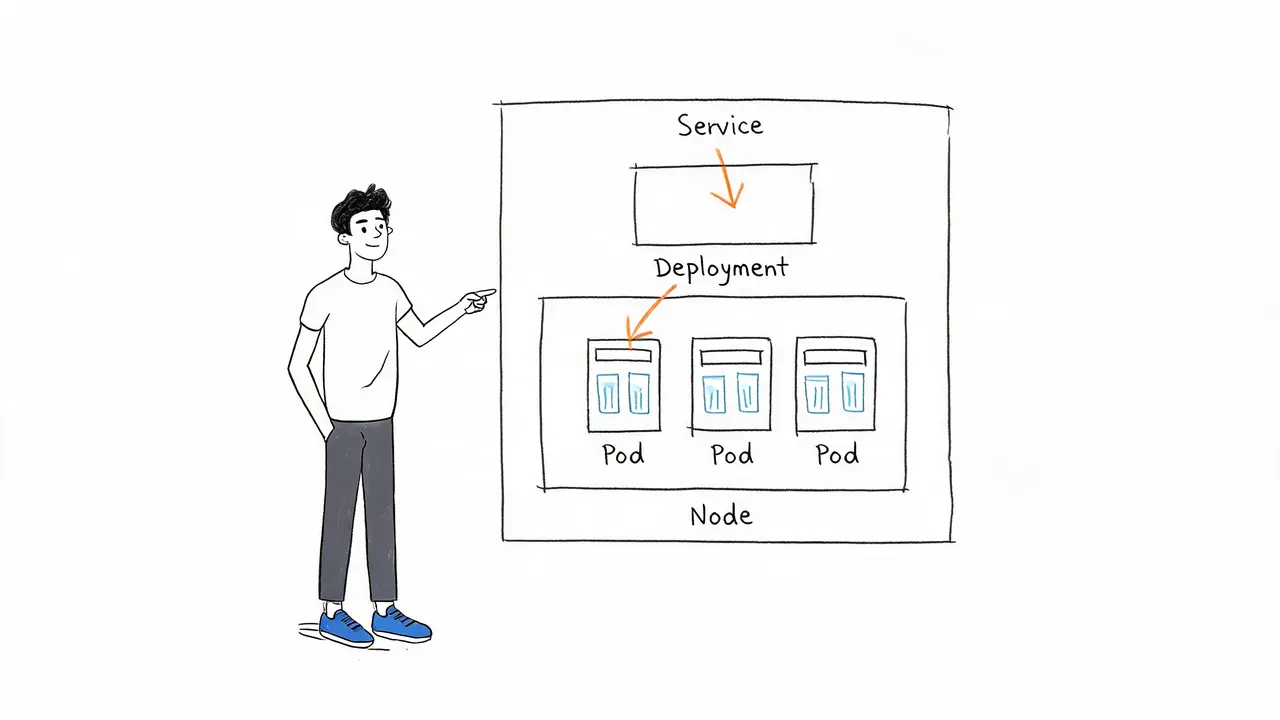
要搞懂 K8S,必须理解以下四个核心概念:
1. Pod:调度的基本单位
K8S 不直接管理容器,而是管理 Pod。Pod 是 K8S 调度的最小单位。
- 一个 Pod 中可以包含一个或多个容器。
- 这些容器共享网络和存储资源。
- 示例:一个 Web 应用的 Pod 可能包含一个 Nginx 容器和一个应用容器,它们共享同一个网络环境,方便内部通信。
2. Node:运行 Pod 的节点
Node 是实际运行 Pod 的服务器。
- 它可以是物理机、虚拟机或云服务器。
- Node 负责提供 CPU、内存、存储等资源,确保 Pod 能正常工作。
3. Deployment:定义应用运行状态
Deployment 定义了应用该如何运行,包括运行几个副本、使用什么镜像、如何更新等。
- 示例:如果你声明需要 3 个 Nginx Pod,Deployment 就会负责确保始终有 3 个 Pod 在运行。
- 如果某个 Pod 挂了,它会自动补充;如果多了,它会自动删除,始终保持期望状态。
4. Service:稳定的网络入口
Service 解决了网络访问问题。
- Pod 的 IP 是动态变化的,外部无法直接稳定访问。
- Service 提供一个稳定的入口地址,不管背后的 Pod 如何变化,访问 Service 就能找到应用。
- 它还能自动进行负载均衡,将流量分发到不同的 Pod。
K8S 的核心优势
K8S 之所以成为行业标准,主要得益于以下四大优势:
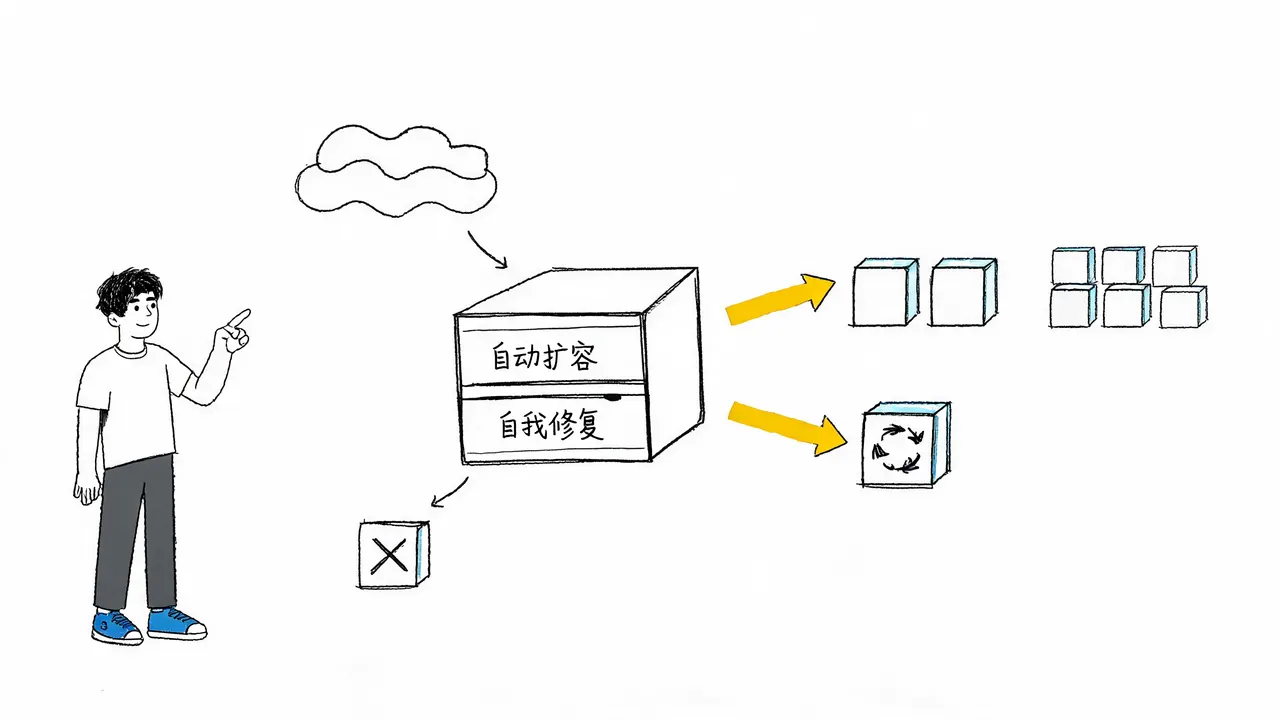
- 自动扩缩容:在流量高峰期自动增加 Pod 数量,低峰期自动减少,从而节省资源成本。
- 自我修复:如果某个 Pod 崩溃,K8S 会自动重启它,或在其他 Node 上重新创建,保证服务不中断。
- 滚动更新:在更新应用版本时,K8S 会逐步替换旧 Pod,确保服务全程可用,无需半夜停机维护。
- 跨平台移植:无论是 AWS、阿里云还是自建机房,K8S 的配置文件通用,应用可以无缝迁移。
实际应用场景
- 电商平台大促:如双 11 秒杀,流量瞬间暴增几十倍,K8S 自动扩容几百个 Pod 扛住压力。
- 视频网站热播:特定地区观看量激增时,K8S 可根据地域自动调度资源。
- 金融系统高可用:通过多副本部署,确保任何一个节点故障都不影响整体服务。
新手常见的三个误区
在学习 K8S 的过程中,初学者容易陷入以下误区:
- 误区一:以为 K8S 是 Docker 的替代品
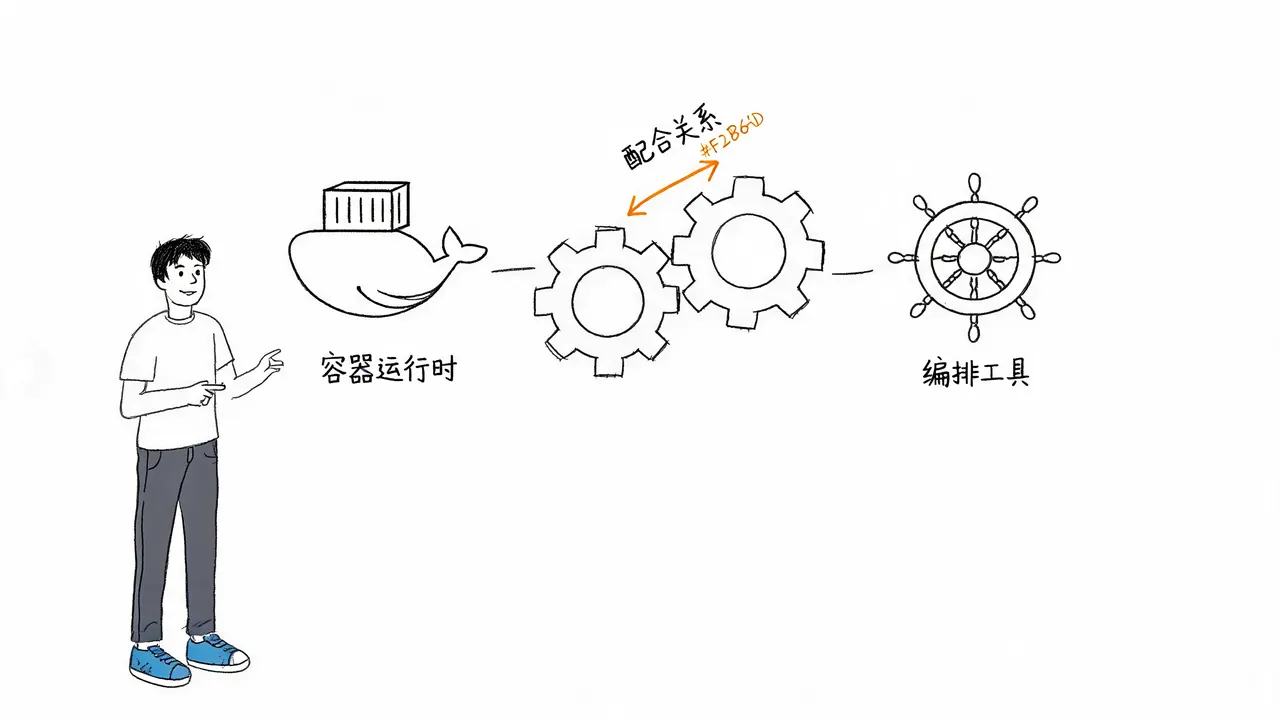
- 真相:K8S 是编排工具,Docker 是容器运行时。两者是配合关系,而非竞争关系。
- 误区二:觉得小项目用不上 K8S
- 真相:K8S 已经非常轻量化。通过 Minikube、K3s 等工具,单机也能运行 K8S,非常适合学习或小规模部署。
- 误区三:认为配置很复杂
- 真相:虽然初期有学习曲线,但理解核心概念后,YAML 配置文件其实很直观。此外,社区有大量模板可供参考。
总结
K8S 的核心价值在于解放人力。它让开发者可以专注于编写代码,让运维人员不再手忙脚乱。
掌握了 K8S,你就掌握了云原生时代的核心技能。无论是在跳槽面试中,还是在实际工作中,这都是极具竞争力的加分项。希望这篇文章能帮你理清 K8S 的核心概念,开启你的云原生之旅。